注释
请注意,世纪互联运营的 Microsoft Azure不支持 passkey。
注释
我们正在推出此版本的注册活动。 预计将于2026年9月底前完成部署。 在此之前,你的租户中的注册活动体验可能与本文所述内容不同。
注册活动允许您在用户登录时提示他们设置通行密钥或 Microsoft Authenticator。 当用户使用多重身份验证(MFA)执行交互式登录时,可以提示他们设置目标身份验证方法。 可以纳入或排除用户或组,以控制哪些用户会收到引导,并创建有针对性的活动,将用户从安全性较低的身份验证方法引导至通行密钥或 Authenticator。
注册活动支持两种身份验证方法:
- 通行密钥 (FIDO2):提醒用户注册通行密钥。
- Authenticator:引导用户下载并设置 Authenticator,以接收推送通知。
注册活动一次只能针对一种身份验证方法。
先决条件
您可以选择以下两种注册活动:
- 身份验证器活动:面向尚未在其帐户中设置身份验证器推送通知的用户。 在身份验证方法策略中为用户启用 Authenticator。 身份验证模式必须设置为“任意”或“推送”。 如果模式设置为无密码,则用户不会收到该提示。 注册活动所针对的用户还必须属于此身份验证方法的适用范围。
- Passkey 活动:在身份验证方法策略中启用通行密钥(FIDO2)身份验证方法。 此外,在 passkey (FIDO2) 方法配置中启用 “允许自助设置 ”。 注册活动所针对的用户还必须属于此身份验证方法的适用范围。
(可选)在配置注册活动之前,确定注册每个身份验证方法的用户数。
注册活动的工作原理
注册活动提示用户在完成多重身份验证(MFA)后设置更强的身份验证方法(密码(FIDO2)或Microsoft Authenticator。
下列条件适用:
| 目标身份验证方法 | 提示用户时 |
|---|---|
| Microsoft Authenticator | 用户使用短信或语音呼叫成功完成 MFA 后。 |
| 通行密钥 (FIDO2) | 用户使用任何方法成功完成 MFA 后。 |
对于这两个活动中的任意一个,只有在用户符合条件时,系统才会向其显示提示。 用户是否符合条件取决于活动状态和所针对的身份验证方法。
注释
当用户进行常规登录时,用于管理安全信息注册的 Microsoft Entra 条件访问策略会先行适用,然后系统才会提示用户设置身份验证方法。 例如,如果条件访问策略要求只能在内部网络上进行安全信息更新,则除非用户位于内部网络上,否则不会提示用户。
选择营销活动状态
市场活动状态确定谁配置和管理市场活动设置。
| State | 由谁配置该活动 |
|---|---|
| 由 Microsoft 管理 | Microsoft选择目标身份验证方法和设置,并更新它们以匹配当前的最佳做法。 您来确定包含哪些用户。 |
| 已启用 | 选择目标身份验证方法、暂停设置和包含的用户。 |
| Disabled | 注册活动已禁用。 |
使用Microsoft 托管来应用 Microsoft 建议的设置。 如果你需要控制目标方法或推迟行为,或者需要为在 Microsoft 托管模式下密钥配置文件不符合资格的用户运行密钥活动,请使用“已启用”。 有关详细信息,请参阅 Microsoft 托管注册活动的密钥配置文件资格要求。
下表显示了在每种状态下可由您控制的设置。
| 设置 | 由 Microsoft 管理 | 已启用 |
|---|---|---|
| 目标身份验证方法 | 由微软设置 | 通行密钥或身份验证器 |
| 允许推迟的天数 | 由微软设置 | 0–14 |
| 有限数量的 snoozes | 由微软设置 | 打开或关闭 |
| 包括和排除用户和组 | 可配置性 | 可配置性 |
Microsoft托管状态
在Microsoft托管状态中,Microsoft根据租户的身份验证方法配置选择目标身份验证方法,并应用相应的建议设置。 当包含的用户已启用通行密钥(FIDO2)时,Microsoft 会将通行密钥(FIDO2)作为目标;当这些用户未启用通行密钥但已启用 Authenticator 时,Microsoft 会将 Microsoft Authenticator 作为目标。
下表显示了Microsoft适用于每个方法的设置和资格。
| 资产 | Microsoft Authenticator | 通行密钥 (FIDO2) |
|---|---|---|
| 允许推迟的天数 | 1 | 1 |
| 有限数量的 snoozes | 启用:3 个 snoozes 后,需要注册 | 已禁用:无限次暂缓提醒 |
| 符合条件的用户 | 满足 以下所有 条件的用户: • 使用语音呼叫或短信 (SMS) 执行多重身份验证 • 已在身份验证方法策略中启用 Authenticator 推送通知 • 尚未设置 Authenticator 推送 |
满足 以下所有 条件的用户: • 使用任何多重身份验证方法登录 • 属于至少一个符合条件的通行密钥配置文件(请参阅Microsoft 托管注册宣传活动的通行密钥配置文件资格要求) |
Microsoft 管理的注册活动的通行密钥配置条件
当您的注册活动处于Microsoft 托管状态且以通行密钥为目标时,系统会在每个范围内用户登录时检查其通行密钥配置文件。 如果用户位于至少一个满足以下条件的密钥配置文件配置中,则会收到提醒。 此检查不适用于 “已启用 ”状态。
| 通行密钥配置 | 详细信息 |
|---|---|
| 无限制 | 没有通行密钥配置限制。 |
| 仅同步 | 仅限已同步的通行密钥。 没有密钥限制。 |
| 仅限设备绑定 | 仅限设备绑定的通行密钥。 没有密钥限制。 |
| AAGUID 受限 | 允许列表中至少包含以下提供方的一个 AAGUID: • iCloud 密钥链 • Google 密码管理器 (GPM) • Microsoft Authenticator密钥 • Windows上的Microsoft Entra密钥 |
| 绑定到设备并强制证明 | 关键限制条件不会被评估。 |
在受 AAGUID 限制的配置文件中:
- 只要允许列表中包含上表所列某个提供程序的至少一个 AAGUID,就可以添加其他 AAGUID。
- 在确定营销活动资格时,排除列表和 阻止列表会被忽略。 管理员可以在“排除”或“阻止”中包含条目,但目标逻辑不会评估它们是否符合资格。
- 对于 iCloud 密钥链或 Google 密码管理器 AAGUID,请选择 “同步 的密钥配置文件类型”。 对于 Windows AAGUID 上的微软身份验证器通行密钥或 Microsoft Entra 通行密钥,请选择设备绑定通行密钥配置文件类型。 对于同步型和设备绑定型 AAGUID 的组合,请选择这两种通行密钥配置文件类型。
注释
用户只需有一个符合条件的通行密钥配置文件,即可收到提示。 如果用户位于多个通行密钥配置文件中,并且其中任何一个均符合上述条件,则用户符合条件。
已启用状态
在 “启用” 状态下,您可以选择目标身份验证方法,并配置暂缓设置和适用用户。 延后设置(允许延后的天数以及是否限制延后次数)在两种方法中是相同的;适用资格规则因方法而异。
下表显示了每种方法的配置和资格。
| 设置 | Microsoft Authenticator | 通行密钥 (FIDO2) |
|---|---|---|
| 允许推迟的天数 | 0–14 | 0–14 |
| 有限数量的 snoozes | 启用或禁用 | 启用或禁用 |
| 符合条件的用户 | 满足 以下所有 条件的用户: • 使用语音呼叫或短信登录(短信) • 已在身份验证方法策略中启用 Authenticator 推送通知 • 尚未设置 Authenticator 推送 |
满足 以下所有 条件的用户: • 使用任何多重身份验证方法登录 • 位于任何通行密钥配置文件中 |
“已启用”状态不应用Microsoft托管的 passkey-profile 资格检查。 例如,可使用“已启用”状态来部署带有 AAGUID 限制且未涵盖在 Microsoft 管理状态范围内的已同步通行密钥。
推迟体验
用户可以通过选择 “立即跳过”来推迟目标身份验证方法的设置。 当“稍后提醒”有次数限制时,用户最多可在需要注册前使用三次“稍后提醒”。 如果稍后提醒次数不受限制,用户可以无限期地延后提醒。 暂停持续时间过后,下次登录并执行 MFA 时,系统会再次提示用户。
当注册活动状态设置为 已启用 时,使用以下设置来配置稍后提醒体验:
| 设置 | Description |
|---|---|
| 允许推迟的天数 | 设置连续提示之间的时间段。 例如,如果时间段为三天,则跳过注册的用户不会再次提示三天。 |
| 稍后提醒次数有限 |
已启用:用户可以跳过提示三次,之后必须注册目标身份验证方法。 已禁用:用户可以无限地推迟一次。 |
注释
当限制稍后提醒次数设置为已启用时,系统会按用户跟踪稍后提醒次数,并且在营销活动重启或配置更改(包括目标定位方法更新)后仍会保留该计数。
用户体验
身份验证器活动
当你成为身份验证器注册活动的目标对象时,你将经历以下流程:
需要完成 MFA。
如果你已启用 Authenticator 推送通知,但尚未设置 Authenticator,系统会提示你设置 Authenticator,以改善你的登录体验。
其他安全功能(如无密码登录、自助密码重置或安全默认设置)也可能会提示你设置身份验证方法。

选择“下一步”,然后按照步骤完成 Authenticator 设置。
如果您不想设置 Authenticator,请选择 暂时跳过,以在管理员配置的天数内暂停显示该提示。 免费版和试用版订阅用户最多可将该提示延后提醒三次。

Passkey 活动
当系统针对你发起通行密钥注册活动时,你将经历以下流程:
需要完成 MFA。
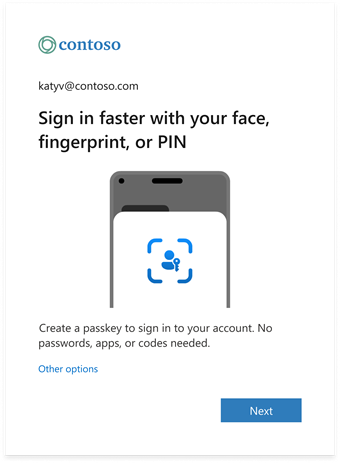
如果为帐户启用了密码注册,并且当前平台没有可用的合格密码,系统会提示你设置通行密钥。
注释
通行密钥提示评估用于确定你当前的操作系统和浏览器组合是否具有本地通行密钥。 如果你已拥有适用于该体验的本地通行密钥,则不会再提示你。 提示评估是根据你使用的每种设备和浏览器组合进行的,而不是根据你的用户账户中登记的信息。 有关每个平台上哪些通行密钥类型满足该提示要求的更多信息,请参阅 按平台划分的通行密钥提示评估 部分。
选择“下一步”。 您的设备或浏览器会显示通行密钥创建提示,并显示通行密钥的保存位置。 根据你的平台,你可能能够选择其他密钥提供程序或保存位置。
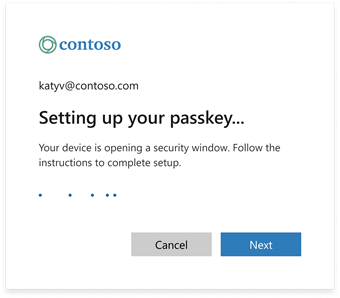
按照设备提示使用人脸、指纹或 PIN 验证身份。 验证后,将保存通行密钥。
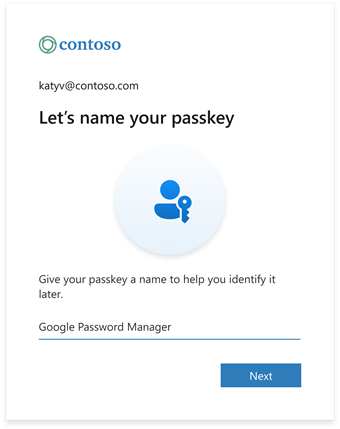
在 “让我们为密钥命名 ”屏幕上,输入一个有助于识别密钥的名称,然后选择“ 下一步”。
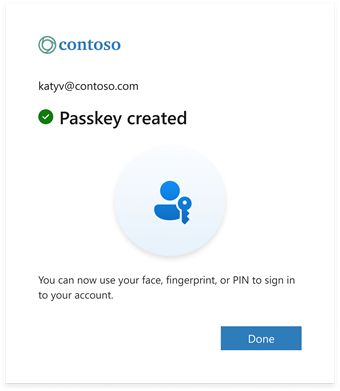
在 “已创建密码 ”屏幕上,选择“ 完成 ”以完成登录。
如果不想设置通行密钥,请选择 “立即跳过 ”以推迟提示。
如果在传递密钥注册期间遇到错误,则会看到一个包含 Skip 选项的错误屏幕。 从错误屏幕跳过不会计入有限的暂停计数,因此注册错误不会阻止登录。
使用Microsoft Entra 管理中心启用注册活动策略
若要在Microsoft Entra 管理中心中启用注册活动,请执行以下步骤:
至少以身份验证策略管理员的身份登录到 Microsoft Entra 管理中心。
转到 Entra ID>身份验证方法>注册活动,然后选择 编辑。
对于“状态”:
- 选择 “已启用” 以启用和配置注册活动。 当状态设置为 Enabled 时,您可以配置目标身份验证方法、延后时长、延后次数上限,以及包含或排除的目标。
- 选择Microsoft 管理,以使用 Microsoft 推荐的默认设置启用注册活动。 选择 Microsoft 托管后,目标身份验证方法、暂缓时长和可暂缓次数上限将自动设置,且无法配置。 你仍然可以配置包含或排除的目标。 有关详细信息,请参阅 Microsoft Entra ID 中的保护身份验证方法。
对于 身份验证方法,请选择要面向的方法:
- Microsoft Authenticator:提示用户设置 Authenticator。
- Passkey:提示用户注册一个符合其适用范围内至少一个通行密钥配置要求的通行密钥。
选择要在注册活动中包含或排除的用户或组,然后选择“ 保存”。


按平台进行的 Passkey 推移评估
在根据注册活动设置认定用户有资格注册通行密钥后,该活动会在提示他们之前进一步进行评估。 该活动会检查用户是否已拥有适用于其当前操作系统和浏览器组合(平台)的本地通行密钥。
下表显示了在每种操作系统和浏览器组合下,哪些平台通行密钥类型会抑制该提示。 要使该提示不再显示,用户需要在某个操作系统和浏览器组合上至少有一种匹配的通行密钥类型。 否则,如果满足所有其他活动要求,系统会提示其注册兼容的通行密钥类型。
| 可用的密码类型 | Windows + Chrome | Windows + 其他浏览器 | macOS + Chrome | macOS + 其他浏览器 | iOS | Android |
|---|---|---|---|---|---|---|
| Windows Hello 企业版 | ✔️ | ✔️ | — | — | — | — |
| Windows 上的 Microsoft Entra 密钥 | ✔️ | ✔️ | — | — | — | — |
| Google 密码管理器 | ✔️ | — | ✔️ | — | — | ✔️ |
| iCloud 密钥链(包括受管理的) | — | — | ✔️ | ✔️ | ✔️ | — |
| macOS 平台 SSO | — | — | ✔️ | ✔️ | — | — |
| 三星通行证 | — | — | — | — | — | ✔️ |
| Microsoft Authenticator 中的通行密钥 | — | — | — | — | ✔️ | ✔️ |
| 任何跨平台提供方,例如安全密钥 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
✔️ 在此组合下,Nudge 被抑制
例如,如果用户拥有 Windows Hello 企业版 凭据,并在 Windows 上通过 Chrome 登录,则不会显示该提示。 但是,如果同一用户在 Mac 上使用 Chrome 浏览器登录,系统就会提示他们,因为该凭据无法在这种操作系统和浏览器组合下使用。
注释
Linux 用户不会被通行密钥注册推广活动所推动。
通行密钥配置如何影响引导评估
当活动处于“已启用”或“Microsoft 托管”状态时,平台的通行密钥引导评估才会生效。 评估还取决于为用户配置的密钥配置文件。 下表说明了用户所适用的每种通行密钥配置文件类型的行为。
| 通行密钥配置 | 如何评估提示 |
|---|---|
| 无限制 | 一旦用户针对相应平台拥有符合资格的本地密钥,便会根据上表按操作系统和浏览器禁止显示。 |
| 仅同步 | 系统会引导用户在每个支持注册此类通行密钥的平台上注册本地同步通行密钥。 当用户拥有可用的、符合条件的本地同步通行密钥后,平台上的该提示将不再显示。 |
| 仅限设备绑定 | 系统会引导用户在每个支持注册的平台上注册本地设备绑定通行密钥。 当用户已有可用的符合条件的本地设备绑定通行密钥后,该平台上将不再显示此提示。 |
| AAGUID 受限 | 按平台进行的评估不适用。 用户注册 一个符合条件的 通行密钥后,该提示会在所有操作系统和浏览器组合中停止显示。 |
| 绑定到设备并强制证明 | 按平台进行的评估不适用。 用户注册 一个符合条件的 通行密钥后,该提示会在所有操作系统和浏览器组合中停止显示。 |
常见问题
“已启用”状态与“Microsoft 托管”状态之间有什么区别?
在启用状态下,营销活动将由你自行配置:目标定位方式、暂停时长、暂停次数上限,以及包含或排除哪些人。 在 Microsoft 托管 状态下,Microsoft 会根据最佳做法为你设置目标方法、延后时长和延后次数上限,并持续更新这些设置。 你仍然可以在任一状态下设置包含/排除目标。 有关完整比较,请参阅 “选择市场活动”状态。
为什么已纳入范围的用户在 Microsoft 管理模式下没有收到通行密钥提示?
在 Microsoft 托管密钥定位模式下,只有当某个作用域内的用户至少位于一个符合资格的密钥配置文件时,才会收到提醒。 如果用户仅有的通行密钥配置文件不符合条件(例如,某个受 AAGUID 限制的配置文件的允许列表中不包含任何受支持的 AAGUID),则不会向其显示相关提示。 在“已启用”状态下,密钥定位不会应用这些配置文件检查。 有关规则,请参阅 Microsoft 托管注册活动的密钥配置文件资格要求。
是否可以在应用内引导用户?
是的。 注册活动支持在某些应用程序中使用嵌入式浏览器视图。 该营销活动不会在开箱即用体验中,或在嵌入 Windows 设置中的浏览器视图内向用户推送引导。
是否可以在 SSO 会话期间向用户发送提示?
如果用户已使用 SSO 登录,则 nudge 不会触发。
是否可以通过移动设备向用户发送提醒?
这取决于注册活动:
移动设备不支持Microsoft Authenticator注册活动。
移动设备支持密码注册活动,包括:
- 移动设备上的基于浏览器的体验。
- 原生 iOS 移动应用。 目前尚不提供对原生 Android 移动应用的支持。
该活动持续多长时间?
您可以根据需要长期启用该营销活动。 当你想要结束该活动时,请使用管理中心或 API 将其禁用。
每个用户组是否可以有不同的暂停持续时间?
否。 提示的推迟持续时间是租户范围的设置,适用于范围内的所有组。
如果我不希望用户能够跳过注册,该怎么办?
将“允许推迟的天数”设置为0,并将“限制推迟次数”设置为“已启用”。 用户仍然可以暂停多达三次,但在下次完成 MFA 时,系统会再次提示他们。 第三次推迟后,需要注册。 这些设置在 “已启用” 状态下可用,可在其中控制市场活动配置。
是否可以提示用户设置手机无密码登录?
注册活动功能支持使用 Authenticator 或注册通行密钥来推动用户设置 MFA。 无密码手机登录不是注册活动的目标方法。
使用非微软身份验证器应用登录的用户会看到该提示吗?
这取决于目标身份验证方法。 如果用户满足其他条件,则在用户使用非 Microsoft 身份验证器应用完成 MFA 后,通行密钥活动可以向用户发出提示。 Authenticator 活动仅在用户通过短信或语音通话完成 MFA 后才会提示用户。
仅设置了 Authenticator 来接收基于时间的一次性密码代码的用户会看到此提醒吗?
如果未为推送通知设置 Authenticator,则用户有资格参加 Authenticator 注册活动。 但是,提示仅在用户通过短信或语音呼叫完成 MFA 后显示,而不是在用户使用基于时间的一次性密码代码之后显示。
已经拥有通行密钥的用户是否会看到该提示?
通行密钥提示会评估用户是否拥有适用于其当前操作系统和浏览器组合的本地通行密钥。 如果用户在该使用场景中已拥有本地通行密钥,则不会再收到提示。 因此,用户可能会在一台设备上收到提示,而在另一台设备上则不会。 有关特定平台的信息,请参阅按平台划分的通行密钥引导效果评估部分。
是否可以同时为 Authenticator 和 passkey 运行注册活动?
否。 注册活动一次只能以一种身份验证方法为目标。 您可以选择以 Authenticator 或 passkeys 为目标,但不能在同一租户中同时以两者为目标。
如果用户刚刚完成 MFA 注册流程,他们是否会在同一次登录会话中收到提示?
否。 为了提供良好的用户体验,系统不会在用户注册其他身份验证方法的同一会话期间提示其设置身份验证器。
是否可以提示用户再注册一种身份验证方法?
是的。 注册引导活动支持引导用户设置 Authenticator 或注册通行密钥(FIDO2)。 配置营销活动时,请选择目标身份验证方式。
是否可以隐藏暂停选项并要求用户设置 Authenticator?
无法立即隐藏暂停选项。 将限制延后次数设置为启用,以便用户最多可将设置过程推迟三次,之后则必须完成设置。
如果我未使用 Microsoft Entra MFA,是否仍可提示我的用户?
否。 该提示仅适用于通过 Microsoft Entra MFA 进行多重身份验证的用户。
我的租户中的来宾用户会收到提示吗?
如果他们被纳入 Authenticator 的注册活动中,就会收到提醒。 如果用户被纳入通行密钥注册活动,则不会收到相关引导,因为目前尚不支持来宾用户使用通行密钥。
如果用户关闭浏览器,该怎么办?
关闭浏览器就等于稍后提醒。 如果用户在推迟三次后需要设置,则下次登录时,用户将被提醒。
为什么在已针对“注册安全信息”配置条件访问策略时,某些用户看不到提示?
如果用户属于阻止访问注册安全信息页面的条件访问策略的适用范围,则不会显示提示。
当登录过程中出现使用条款页面时,用户会看到提示吗?
如果在登录过程中出现使用条款屏幕,则不会显示提示。
当条件访问自定义控件应用于登录过程时,用户是否会看到提示?
如果用户因 条件访问自定义控件 设置而在登录过程中被重定向,则不会显示提示。