Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
适用于: Azure SQL 数据库Azure SQL 托管实例SQL Server on Azure VM
适用于 Azure SQL 数据库、Azure SQL 托管实例、Azure VM 上的 SQL Server 以及 由 Azure Arc 启用的 SQL Server 的 Advanced Threat Protection 可检测异常活动,这些活动表明存在异常且可能有害的访问或利用数据库的尝试。
高级威胁防护是 Microsoft Defender for SQL 产品/服务的一部分,该产品/服务是一个提供高级 SQL 安全功能的统一包。 可以通过中心 Microsoft Defender for SQL 门户访问和管理高级威胁防护。
概述
高级威胁防护提供了一个新的安全层。 它使你可以通过针对异常活动提供安全警报来检测和响应潜在威胁。 收到可疑数据库活动、潜在漏洞和 SQL 注入攻击以及异常数据库访问和查询模式的警报。 高级威胁防护与 Microsoft Defender for Cloud 集成警报,其中包含可疑活动的详细信息,以及关于如何调查和缓解威胁的建议操作。 不必是安全专家,也不需要管理先进的安全监视系统,就能使用高级威胁防护轻松应对数据库面临的潜在威胁。
若要获得完整的调查体验,请启用审核,该审核会将数据库事件写入 Azure 存储帐户中的审核日志。 要启用审计,请参见 Azure SQL 数据库 的 Auditing 或 Azure SQL 托管实例 的 Auditing 。
警报
高级威胁防护可检测表明存在异常且可能有害的数据库访问或利用企图的异常活动。 有关警报列表,请参见 Microsoft Defender for Cloud 中的警报。
查看对可疑事件的检测
系统检测到异常数据库活动时会收到电子邮件通知。 电子邮件提供有关可疑安全事件的信息,包括异常活动的性质、数据库名称、服务器名称、应用程序名称和事件时间。 此外,电子邮件还会提供可能原因和建议操作的相关信息,帮助调查和缓解数据库的潜在威胁。
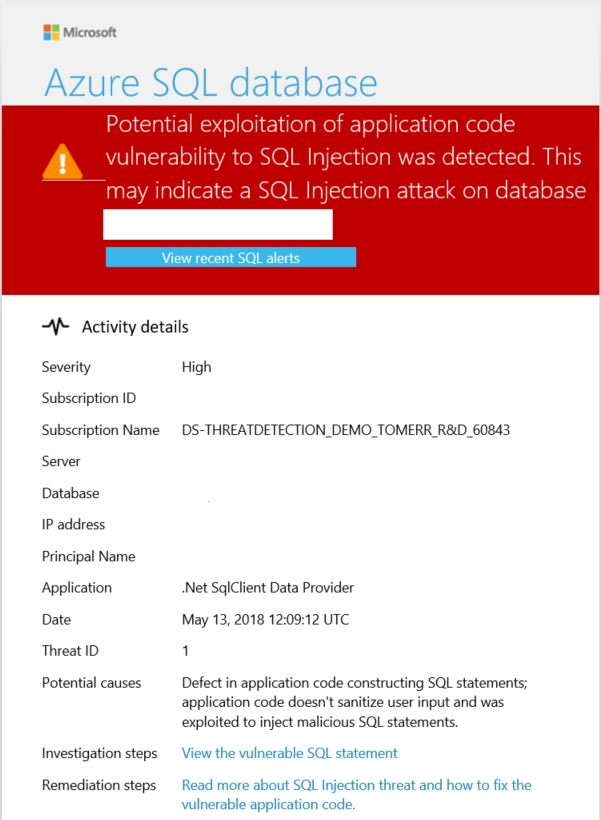
选择电子邮件中的 “查看最近的 SQL 警报 ”链接以启动 Azure 门户,并显示“Microsoft Defender for Cloud 警报”页。 本页概述了在数据库上检测到的活动威胁。
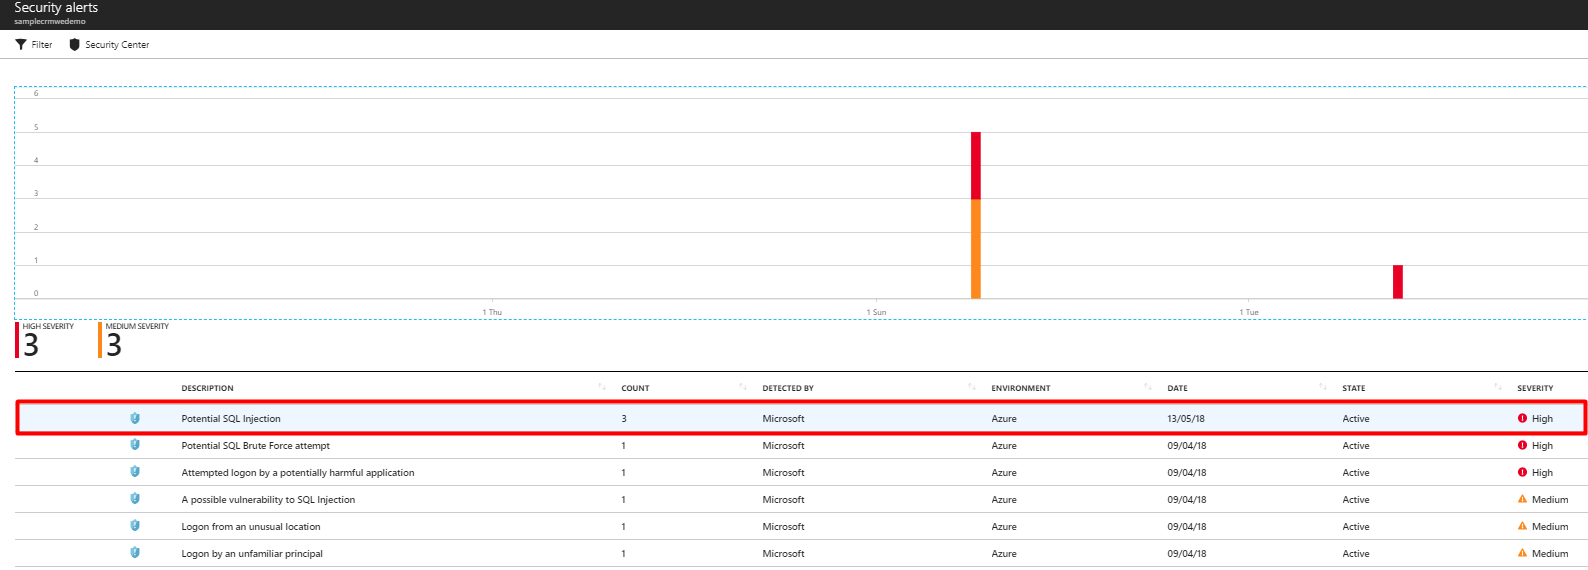
选择特定警报可获得其他详细信息以及用于调查此威胁和解决未来的威胁的操作。
例如,SQL 注入是 Internet 上最常见的 Web 应用程序安全问题之一,不良参与者用来攻击数据驱动型应用程序。 它们利用应用程序漏洞将恶意 SQL 语句注入应用程序入口字段,破坏或修改数据库中的数据。 对于 SQL 注入警报,警报的详细信息包括被利用的有漏洞的 SQL 语句。
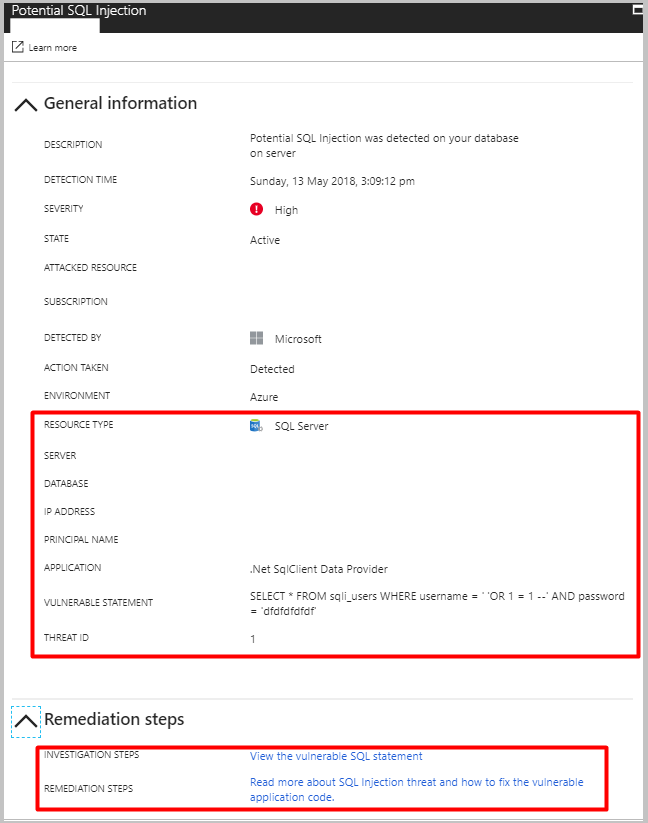
在 Azure 门户中浏览警报
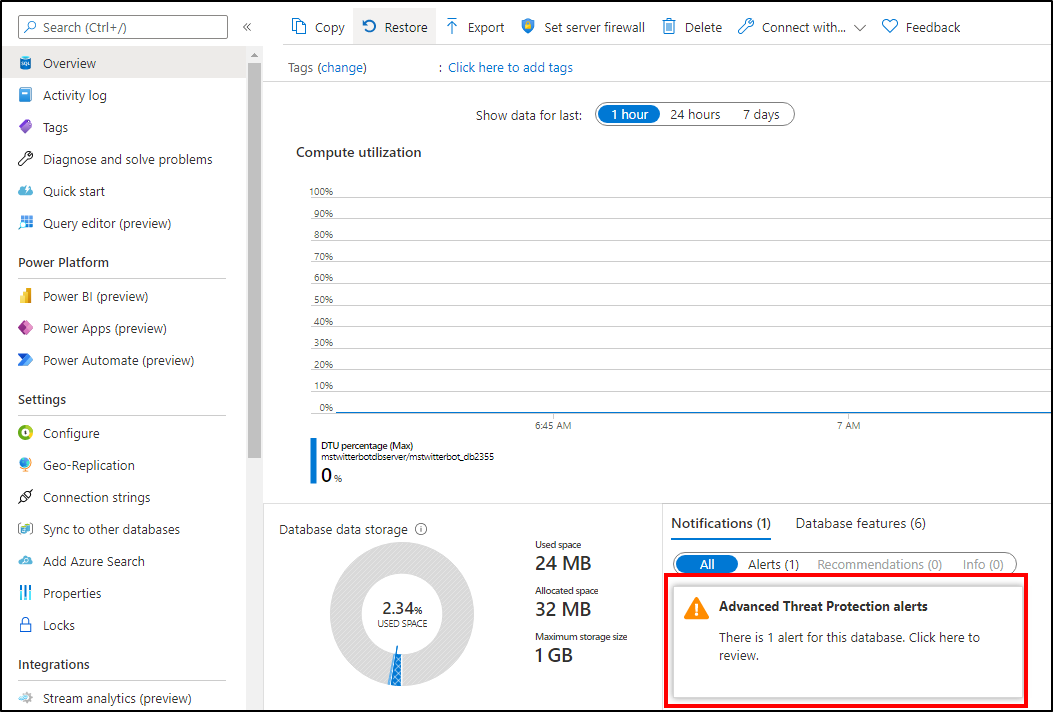
高级威胁防护将其警报与 Microsoft Defender for Cloud 集成。 Azure 门户中数据库和 Microsoft Defender for Cloud 的 SQL 边栏内的实时 SQL 高级威胁防护磁贴会跟踪活动威胁的状态。
选择“高级威胁防护警报”,以打开“Microsoft Defender for Cloud 警报”页面,并概览在数据库中检测到的活动 SQL 威胁。
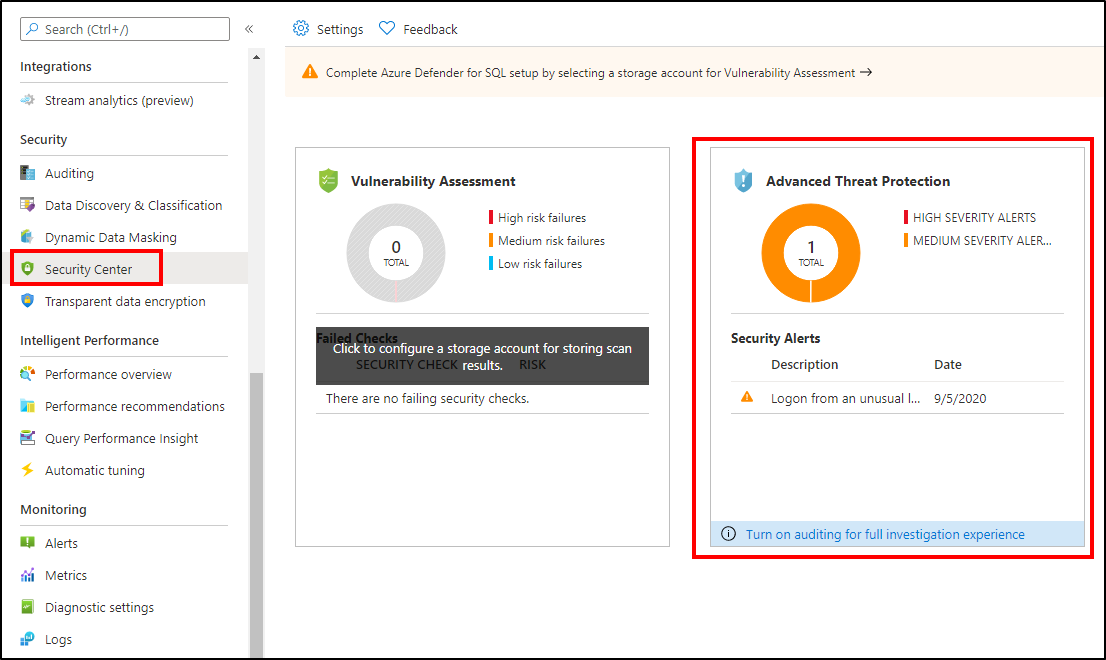
Azure Synapse Analytics 的高级威胁防护
欲了解更多信息,请参见 Azure Synapse Analytics 的 Advanced Threat Protection。