本文介绍在本地网络与 Azure Stack Hub 虚拟网络之间配置站点到站点 (S2S) VPN 连接后可以采取的故障排除步骤,连接突然停止工作且无法重新连接。
如果本文未解决Azure Stack Hub问题,可以访问Azure Stack Hub问答论坛。
还可以提交Azure 支持请求。 有关详细信息,请参阅Azure Stack Hub支持。
注释
只能在两个Azure Stack Hub部署之间创建一个站点到站点 VPN 连接。 存在此限制,因为平台只允许与同一 IP 地址建立单个 VPN 连接。 由于Azure Stack Hub利用多租户网关,该网关对Azure Stack Hub系统中的所有 VPN 网关使用单个公共 IP,因此两个Azure Stack Hub系统之间只能有一个 VPN 连接。 此限制也适用于将多个站点到站点 VPN 连接连接到使用单一 IP 地址的任何 VPN 网关。 Azure Stack Hub不允许使用同一 IP 地址创建多个本地网络网关资源。 无论虚拟网络或订阅如何,来自同一Azure Stack Hub部署的所有 VPN 网关都分配相同的公共 IP。
初始故障排除步骤
Azure Stack Hub 用于 IPsec/IKEV2 的默认参数已更改:
重要
使用 S2S 隧道时,数据包会进一步封装到其他标头中。 此封装会增加数据包的总大小。 在这些情况下,必须将 TCP MSS 固定在 1350。 如果 VPN 设备不支持 MSS 固定,则可以改为将隧道接口上的 MTU 设置为 1400 字节。 有关详细信息,请参阅虚拟网络 TCPIP 性能优化。
确认 VPN 配置为基于路由 (IKEv2)。 Azure Stack Hub不支持基于策略的 (IKEv1) 配置。
检查是否使用的是 已验证的 VPN 设备和操作系统版本。 如果设备不是经过验证的 VPN 设备,则可能需要联系设备制造商,以查看是否存在兼容性问题。
验证 Azure Stack Hub 虚拟网络与本地网络之间是否没有重叠的 IP 范围。 这种重叠可能会导致连接问题。
验证 VPN 对等 IP:
Azure Stack Hub 的“本地网关”对象中的 IP 定义应与本地设备 IP 匹配。
在本地设备上设置的Azure Stack Hub网关 IP 定义应与Azure Stack Hub网关 IP 匹配。
“未连接”状态 - 间歇性断开连接
比较本地 VPN 设备与 AzSH 虚拟网络 VPN 的共享密钥,确保密钥匹配。 若要查看 AzSH VPN 连接的共享密钥,请使用以下方法之一:
Azure Stack Hub 租户门户:转到你创建的 Azure VPN 网关 站点到站点连接。 在“设置”部分中,选择“共享密钥”。
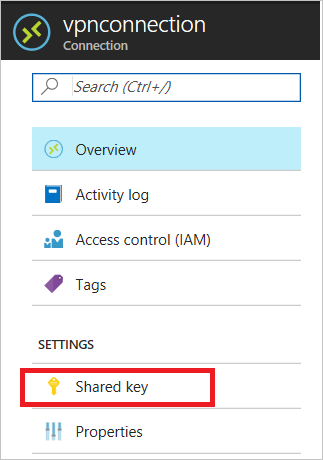
Azure PowerShell:使用以下 PowerShell 命令:
Get-AzVirtualNetworkGatewayConnectionSharedKey -Name <Connection name> -ResourceGroupName <Resource group>
“已连接”状态 - 流量未流动
检查网关子网上是否存在用户定义路由(UDR)和网络安全组(NSG),并将其删除,然后测试结果是否符合预期。 如果问题得到解决,请验证 NSG 或 UDR 应用的设置。
网关子网上的用户定义的路由可能会限制某些流量并允许其他流量。 这种限制会让 VPN 连接看起来对某些流量不可靠,而对其他流量则表现良好。
检查本地 VPN 设备的外部接口地址。
如果在 Azure Stack Hub 的本地网络定义中包含 VPN 设备的面向 Internet 的 IP 地址,则可能会遇到零星断开连接。
设备的外部接口必须直接位于 Internet 上。 在 Internet 和设备之间应该没有网络地址转换或防火墙。
若要将防火墙群集配置为具有虚拟 IP,必须断开群集并直接向可以通过网关与之连接的公共接口公开 VPN 设备。
验证子网是否完全匹配。
验证虚拟网络地址空间是否完全匹配Azure Stack Hub虚拟网络和本地定义。
验证本地网络网关与本地网络的内部定义之间的子网是否完全匹配。