使用 Azure 专用链接为 Azure Databricks 工作区创建安全的 经典计算平面专用链接连接 。 此连接可保护经典计算平面上的群集与 Azure Databricks 控制平面上核心服务之间的流量。
要启用混合访问,实现与Azure Databricks的入站连接,请参见“配置工作空间的inbound 专用链接”。
若要从无服务器计算平面连接到 Azure 资源,请参阅 配置与 Azure 资源的专用连接。
为何仅选择经典计算平面专用链接连接?
配置经典计算平面专用链接连接可为数据处理环境提供关键的安全性和符合性优势:
增强安全性:防止Azure Databricks群集通过公共 Internet 与控制平面通信。
符合性要求:帮助满足严格的法规和公司合规性要求,这些要求所有内部云流量都保留在专用网络上。
数据外泄控制:保护计算平面连接可降低数据外泄的风险。
消除公共 IP 地址:与安全群集连接配合使用,以启用完全专用的计算环境,群集上没有公共 IP 地址。
体系结构概述
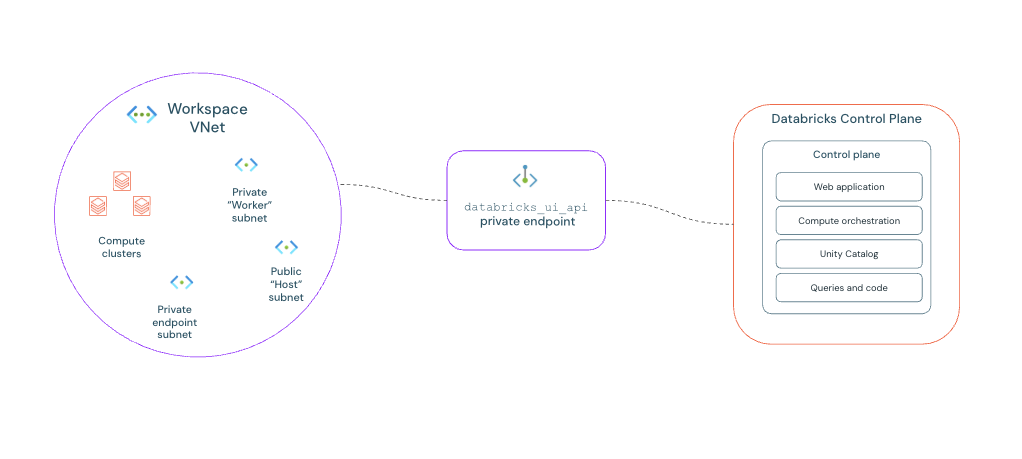
在经典计算平面专用链接设置中,可以直接在工作区 VNet(虚拟网络)中部署专用终结点。 此终结点为Azure Databricks群集提供一个专用路径,用于控制平面服务,例如安全群集连接中继。 所有流量都流经Microsoft Azure主干网络,永远不会接触公共 Internet。
要求
工作区必须在高级方案中。
已使用 VNet 注入部署Azure Databricks 工作区。
必须具有Azure权限才能创建专用终结点和管理 DNS 记录。
网络配置
为以下项配置的中转 VNet:
它充当连接到Azure网络的所有用户/客户端流量的主要传输点。
它为本地或其他外部网络提供集中式连接。
它管理共享服务,并包含出站 Internet 流量的主要路由(出口)。
专用子网必须存在于您的工作区 VNet 中,专用于私有终结点。 如果不存在,请创建它。
你的private DNS区域由Azure DNS管理。
最佳做法
Azure Databricks 建议采取以下措施来实现具备可复原性和易管理性的设置:
独立身份验证工作区:为了提高复原能力,请在传输 VNet 中创建单独的浏览器身份验证工作区。 此专用工作区托管
browser_authentication专用终结点,并在删除其他工作区时阻止单一故障点。
配置路径
选择与方案匹配的路径:
选项 1:为新工作区配置
选项 1:为新工作区配置
按照以下步骤使用经典计算平面专用链接连接部署新的 Azure Databricks 工作区。
创建资源组
在Azure portal中,选择资源组并单击create。
为资源组命名。 验证 区域 是否与部署 VNet 的区域匹配。
创建 VNet
在自己的 Azure 订阅中创建客户管理的 VNet 或工作区 VNet。 选择 VNet 注入时,Azure Databricks 直接在此专用的安全网络中部署其计算资源。 在步骤 3 中需要此 VNet。
转到 虚拟网络 并单击“ 创建”。
将其分配给刚刚创建的资源组,并提供描述性名称。
选择要托管 Azure Databricks 工作区的区域。
定义 VNet 的 IP 地址空间,例如
10.10.0.0/16。 系统会提示创建具有其自己的范围的初始子网,例如10.10.1.0/24。选择查看 + 创建,然后选择创建。
创建新的工作区
在Azure portal中,搜索并选择Azure Databricks。 单击 “创建” 。
选择刚刚创建的资源组。 验证 区域 是否与资源组和 VNet 匹配。
Azure Databricks 建议在 Managed 资源组名称中添加“managed”作为前缀。
在“Networking”选项卡上,配置以下内容:
使用安全群集连接(无公共 IP)部署Azure Databricks工作区:选择“是”。
在自己的虚拟网络(VNet)中部署Azure Databricks工作区:选择“是”。
选择之前创建的工作区 VNet。
为工作区创建两个子网。 Azure Databricks 建议为每个子网命名一些易于识别的内容,例如
private-worker-subnet或public-host-subnet。允许公用网络访问:选择 “已启用”。
所需的 NSG 规则:选择“无 Azure Databricks 规则”。
使用 NAT 网关部署Azure Databricks工作区:选择“否”。
注意
仅为经典计算平面专用链接连接选择 “无 Azure Databricks 规则 ”。
创建专用终结点
转到 专用终结点。
- 在 “专用终结点”下,单击“ 添加”。
配置
databricks_ui_api的终结点:名称: 输入描述性名称,例如
private-endpoint-front-end-ui。目标子资源: 选择
databricks_ui_api。虚拟网络: 选择工作区 VNet。
- 工作区 VNet 及其专用终结点子网提供安全的直接网络路径,允许工作区以私密方式访问其经典计算平面服务。
区域:验证区域是否与Azure Databricks工作区匹配。
部署后,继续执行 共享步骤。
选项 2:配置现有工作区
选项 2:配置现有工作区
重要
在开始之前,请停止工作区中的所有计算资源,例如群集和 SQL 仓库。 如果运行任何计算资源,更新将失败。
更新工作区网络设置
转到Azure portal中的 Azure Databricks 工作区。
在 “设置”下,单击“ 网络”。
确认 安全群集连接(无公共 IP) 设置为 “是”。
将所需的 NSG 规则更改为 NoAzureDatabricksRules。
单击“ 保存”。 网络更新可能需要 15 分钟才能完成。
在工作区 VNet 上创建专用终结点
在工作区的 “网络 ”选项卡中,选择 “专用终结点连接”。
单击
 专用终结点。
选择终结点的资源组,提供一个名称,例如
my-workspace-fe-pe,并验证地区是否与您的工作区相匹配。在“ 资源 ”选项卡上,将 “目标”子资源 设置为
databricks_ui_api。选择与工作区关联的 VNet。
选择您的专用终结点子网。
验证与私有 DNS 区域集成设置为是。 Azure自动选择
privatelink.databricks.azure.cn区域。 如果尚不存在,Azure会显示新的privatelink.databricks.azure.cn区域。
共享步骤
验证 DNS
如果使用内置Azure private DNS集成,Azure会自动为工作区创建 DNS 地址记录。
验证专用 DNS 区域记录:
在Azure portal中,搜索并导航到名为 的
privatelink.databricks.azure.cn。验证是否存在以下
A记录,并指向终结点的专用 IP 地址:工作区 UI/API 记录:
名称:唯一的工作区 ID,例如
adb-xxxxxxxxxxxxxxxx.x值:专用终结点的
databricks_ui_api专用 IP 地址。
浏览器身份验证记录:
名称:
pl-auth.<your_region>. UI 需要此记录名称才能完成身份验证过程。 您必须遵循该格式,以便pl-authDNS 名称能够正确解析到您的专用终结点。值:专用终结点的
browser_authentication专用 IP 地址。
注意
工作区 VNet 中的计算资源必须将工作区 URL 解析为专用终结点 IP,而不是公共 IP。 将 privatelink.databricks.azure.cn 专用 DNS 区域链接到您的工作区 VNet,或者如果您使用中心-辐射架构,请配置 DNS 转发。 关于自定义DNS指导,请参见Azure Databricks工作空间虚拟网络的自定义DNS最佳实践。
验证经典计算平面 专用链接 连接
通过启动群集来验证经典计算平面专用链接连接。
登录到 Azure Databricks 工作区。
转到边栏中的 “计算 ”。
单击“ 创建计算”,为其命名,然后单击“ 创建”。
群集启动可能需要几分钟时间。 成功的群集启动是一个很好的第一次检查,但必须运行简单的查询或笔记本命令才能完全确认连接是否正常工作。
-
如果群集在 10-15 分钟后无法启动,并且群集事件日志显示错误
Cluster terminated. Reason: Control Plane Request Failure,则专用链接设置配置错误。 查看此页上的步骤以排查该问题。