本页解释了访问请求可以发送到哪里以及如何配置这些请求。 关于访问请求(RFA)的概述,包括用户如何请求访问以及请求如何被追踪和审核,请参见访问请求。
若要将访问请求与 Microsoft Teams 或其他 Webhook 配合使用进行配置,工作区管理员必须先将其配置为通知目标。 请参阅 “管理通知目标”。
目标类型
目标可以是以下任一项:
一个重定向到你组织外部访问请求系统的URL。 每个对象只能配置一个重定向 URL。 如果设置了 URL,则无法设置其他目标,用户将被重定向到该 URL,而不是看到产品内请求表单。
电子邮件地址
访问请求电子邮件由
azure-noreply@microsoft.com发送。Microsoft Teams 频道
Webhook 端点。 关于请求载荷,请参见 集成 webhook 目的地。
访问请求目的地可以在 Unity Catalog 中的以下对象上配置:元存储、目录、模式、表、视图、卷、函数、模型、存储凭据、服务凭据、外部位置和连接。
配置元存储的访问请求目标
所有元存储库都已启用访问请求功能,默认情况下,请求会发送到对象所有者的邮箱地址。 你可以更新默认目的地,包含额外的邮件或webhook,包括Slack和Microsoft Teams频道,或者将所有请求通过重定向URL路由。 此外,你可以禁用发送到对象所有者邮箱的请求,并配置替代目的地。
要更新元商店的默认目的地,您必须是元商店管理员:
在 Azure Databricks 工作区中,单击
 目录。
在 “目录 ”窗格顶部,单击
 并选择 元存储。
在“ 详细信息 ”选项卡上,单击 Access 请求旁边的编辑图标。

默认情况下, 自动向对象所有者发送访问请求 设置是启用的。 取消勾选此选项以禁用发送到对象所有者邮箱的请求。
可选配置以下目的类型之一:
电子邮件与Webhook:配置一个或多个电子邮件地址和/或Webhook以接收请求。 要向 Slack 或 Microsoft Teams 频道发送请求,可以将其配置为 webhook。
重定向URL:配置重定向URL至您组织的外部访问请求系统。 通过设置重定向URL,无法添加其他目的地类型。
单击“ 保存”。
配置特定对象的访问请求目标
对象所有者、拥有对象的 MANAGE 权限的用户以及元存储管理员可以为对象设置显式目标位置。
注释
你可以拒绝MANAGE ACCESS CONTROL,以防止对象所有者和拥有MANAGE的用户设置目的地。 Metastore管理员不受影响。 请参阅 ABAC DENY 策略(Beta 版)。
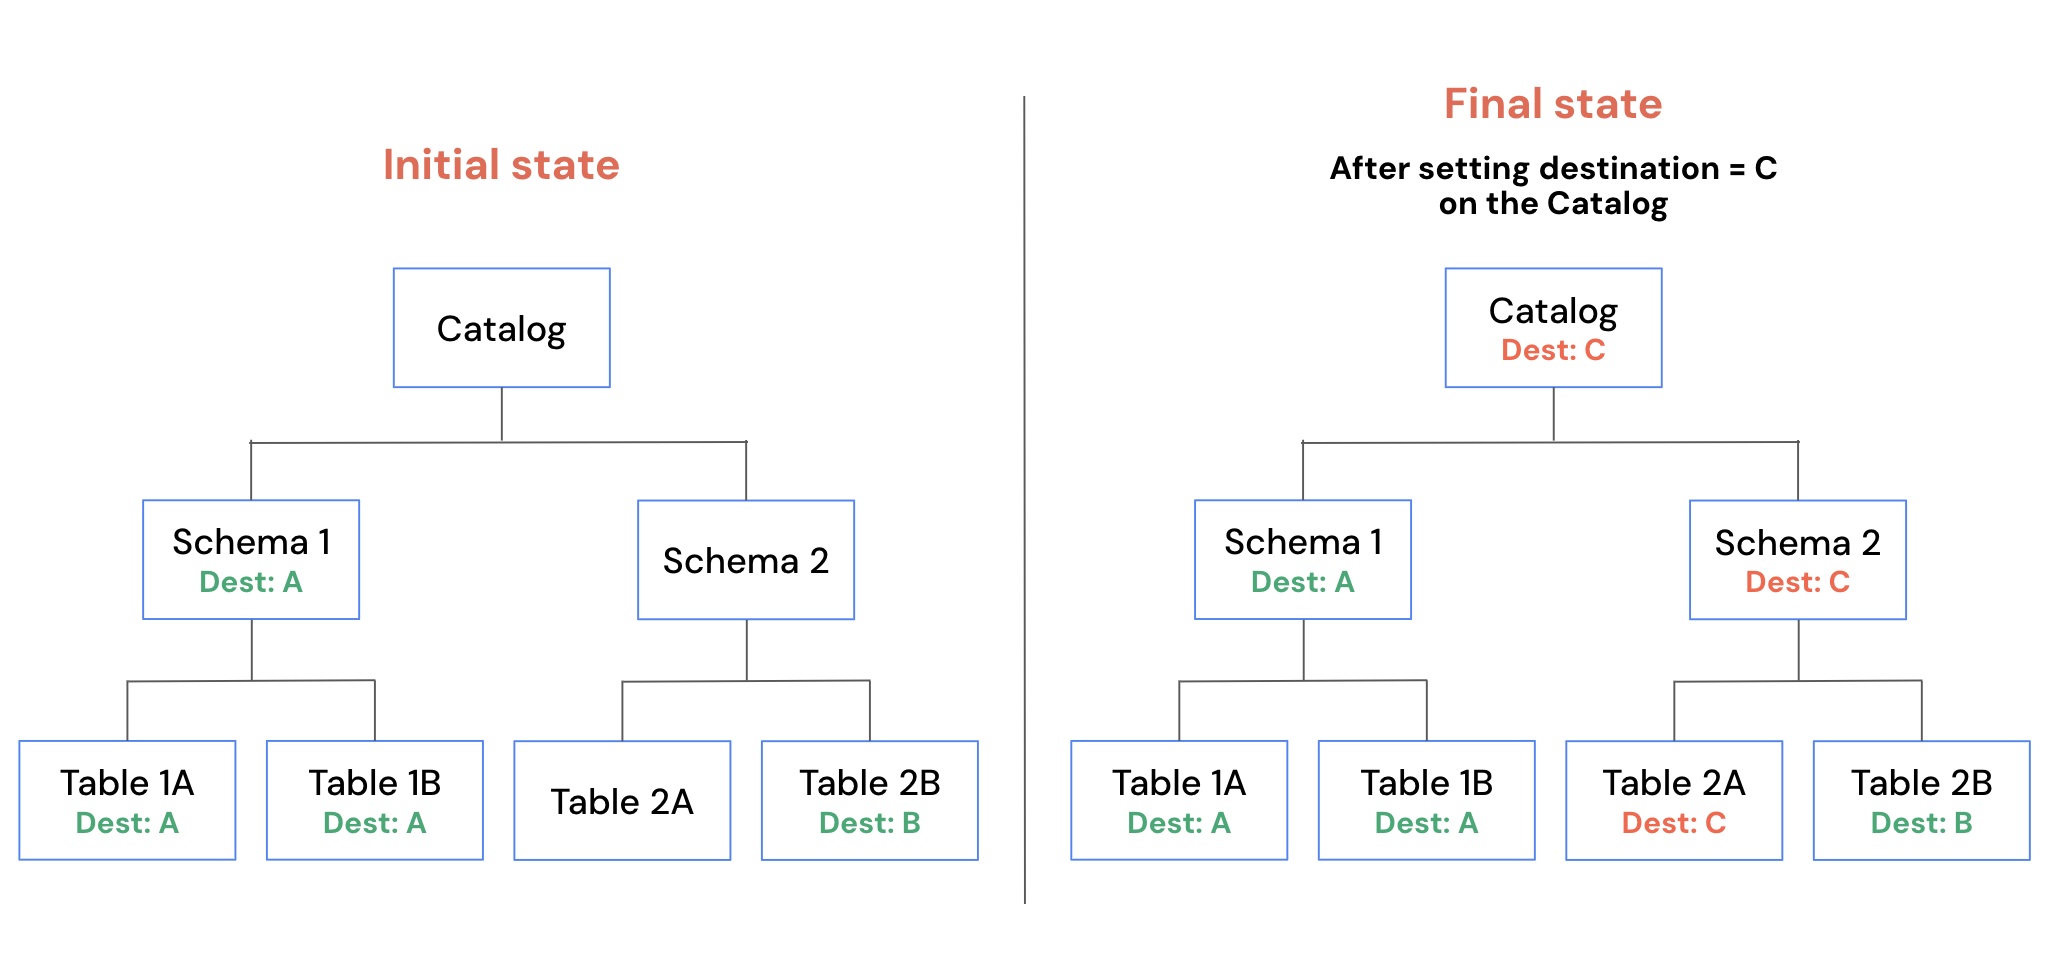
如果一个对象显式设置了目的地,它会覆盖从父对象继承的目的地。 没有设置自己的目的地的子对象也会继承显式目的地。 查看 目的地如何确定。
可以使用目录资源管理器、REST API 或 Terraform 配置目标。
目录浏览器
在 Azure Databricks 工作区中,单击
目录。选择安全对象。
单击
 菜单并选择“ 管理访问请求目标”。
选择一个或多个电子邮件或外部目标,或配置重定向 URL。
如果选择 URL,则无法添加其他目标类型。
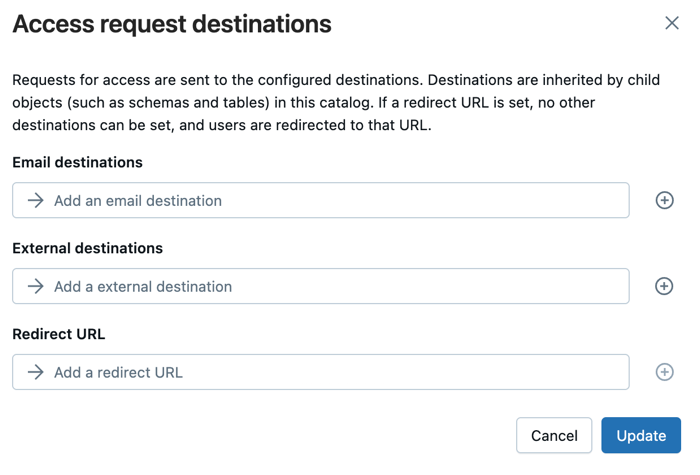
单击“更新” 。
REST API
使用 访问请求目标 API 在安全对象上设置目标。
PATCH 替换了安全对象上的目标。 如果之前没有设置过,它会创建它们。
curl -X PATCH \
  https://<workspace-url>/api/3.0/rfa/destinations \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
    "destinations": [
      { "destination_id": "data-access@example.com", "destination_type": "EMAIL" }
    ],
    "securable": {
      "type": "TABLE",
      "full_name": "main.sales.orders"
    }
  }'
Terraform
使用databricks_rfa_access_request_destinations资源。
resource "databricks_rfa_access_request_destinations" "orders" {
  destinations = [
    {
      destination_id   = "data-access@example.com"
      destination_type = "EMAIL"
    }
  ]
  securable = {
    type      = "TABLE"
    full_name = "main.sales.orders"
  }
}
集成 Webhook 目标
当请求路由到webhook目的地时,Azure Databricks会发送如下负载:
{
  "requesterName": "<first-name> <last-name>",
  "objectName": "<catalog>.<schema>.<table>",
  "objectType": "Table",
  "privileges": "SELECT",
  "principalName": "<user-name>",
  "onBehalfOf": "<user-name> (<email>)",
  "onBehalfOfType": "User Principal",
  "comment": "I need access to run queries on this table.",
  "databricksWorkspaceUrl": "https://<account>.databricks.com/explore/data/<catalog>/<schema>/<table>?o=<workspace-id>&activeTab=permissions&showGrantModal=true&requestedPrivileges=SELECT"
}
对于用户主体,onBehalfOf 会在有电子邮件地址时,在姓名后的括号中显示该电子邮件地址。 对于组请求,onBehalfOf 是组名称,onBehalfOfType 是 Group。
有关如何将 Webhook 与常用工具集成的信息,请参阅以下内容:
目标位置如何解析
Azure Databricks 按以下顺序解析给定对象的请求目的地:
对象级显式目标:如果对象具有显式目标集,则会向该位置发送请求。
对象所有者的电子邮件:如果对象所有者是单个用户,则会将请求发送到其电子邮件地址。
父对象目标:如果对象所有者是组或服务主体,Azure Databricks 会沿对象层级向上遍历,并使用找到的第一个显式目标或个人所有者的电子邮件地址。
元存储级目标:如果在对象层次结构中找不到目标,则请求会回退到元存储级别目标。 如果未设置元存储级别目标,则用户无法请求访问该对象。 参见 配置元存储的访问请求目的地。
由于这一顺序,在 Unity Catalog 对象层级中配置于较高层级的目标位置会被所有未设置自身目标位置的子对象继承。 对象上的显式目标会覆盖从父对象继承的目标。