Microsoft Entra Privileged Identity Management(PIM)中的自定义扩展使组织能够将自定义业务逻辑集成到角色激活过程中。 这些扩展作为 PIM 在策略评估期间调用的 REST API 实现。 自定义扩展会评估激活请求,并向 PIM 返回一个决定,指示是应允许还是拒绝激活。
使用自定义扩展可以:
- 针对内部系统验证票证编号。
- 强制实施基于 HR 的访问规则,例如就业状态或角色资格。
- 集成合规性工作流或审核系统。
- 基于业务上下文应用动态审批逻辑。
- 在手动批准之后和 PIM 预配分配之前运行异步验证。
- 在激活期间收集额外的业务上下文,例如成本中心或项目代码。
自定义扩展支持组的 PIM、Microsoft Entra 角色的 PIM 和 Azure 资源的 PIM。

Important
PIM 的自定义扩展处于预览状态。 有关适用于测试版、预览版或尚未正式发布的 Azure 功能的法律条款,请参阅 Microsoft Azure 预览版的补充使用条款。
许可要求
将自定义扩展与 PIM 配合使用需要有效的Microsoft Entra ID 治理或Microsoft Entra 套件许可证。 单独Microsoft Entra ID P2 不包括 PIM 自定义扩展。 有关详细信息,请参阅 Microsoft Entra ID 治理许可基础知识。
先决条件
至少分配 特权角色管理员 角色。
接受 HTTP POST 请求并返回 PIM 预期格式的评估响应的 REST API 终结点。 该 API 可以采用任何语言生成,并托管在任何平台上。
Microsoft Entra ID应用程序注册,以保护 PIM 与自定义扩展终结点之间的通信。
Microsoft 图形 API
beta终结点是必需的,因为此功能处于预览状态。以下 Microsoft Graph 委托权限,具体取决于所执行的操作:
操作 权限(最低特权) 创建或更新自定义扩展 PrivilegedAccess-CustomExt.ReadWrite.All获取或列出自定义扩展 PrivilegedAccess-CustomExt.Read.All
自定义扩展的工作原理
当用户提交角色激活请求时,PIM:
- 评估适用于请求的角色管理策略。
- 为适用的策略阶段配置自定义扩展时,调用客户托管的 REST 终结点。
- 发送扩展评估激活所需的请求信息。
- 等待扩展应用客户定义的业务逻辑并返回结果。
- 记录交互,以便进行审核和追溯。
- 根据扩展类型和返回的结果继续、拒绝请求、自动批准或暂缓处理请求。
步骤 1 - 构建自定义扩展端点
生成接受来自 PIM 的 HTTP POST 请求的 REST API。 在角色激活期间,PIM 会向你的终结点发送请求负载,其中包含对此次激活进行评估所需的信息。 API 评估请求并返回一个响应,指示是应批准、自动批准还是拒绝激活。
PIM 发送的请求模型取决于资源类型:Microsoft Entra 组、Microsoft Entra 角色或 Azure 资源。 以下部分提供了基于正在使用的资源类型的示例。
适用于组的 PIM 请求模型
在 PIM 组的请求模型中,PIM 发送对象 privilegedAccessGroupAssignmentScheduleRequest 。 有关完整架构,请参阅 Create assignmentScheduleRequest。
{
  "@odata.type": "#microsoft.graph.privilegedAccessGroupAssignmentScheduleRequest",
  "id": "String (identifier)",
  "status": "String",
  "action": "String",
  "justification": "String",
  "principalId": "String",
  "accessId": "String",
  "groupId": "String",
  "scheduleInfo": {
    "@odata.type": "microsoft.graph.requestSchedule"
  },
  "ticketInfo": {
    "@odata.type": "microsoft.graph.ticketInfo"
  }
}
用于 Microsoft Entra 角色的 PIM 请求模型
在 PIM Microsoft Entra 角色的请求模型中,PIM 发送unifiedRoleAssignmentScheduleRequest 对象。 有关完整架构,请参阅 Create roleAssignmentScheduleRequests。
{
  "@odata.type": "#microsoft.graph.unifiedRoleAssignmentScheduleRequest",
  "id": "String (identifier)",
  "status": "String",
  "action": "String",
  "principalId": "String",
  "roleDefinitionId": "String",
  "directoryScopeId": "String",
  "justification": "String",
  "scheduleInfo": {
    "@odata.type": "microsoft.graph.requestSchedule"
  },
  "ticketInfo": {
    "@odata.type": "microsoft.graph.ticketInfo"
  }
}
针对 Azure 资源的 PIM 请求模型
在针对 Azure 资源的 PIM 请求模型中,PIM 会发送角色分配计划请求对象。 有关完整架构,请参阅 角色分配计划请求 - 创建。
{
  "properties": {
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "principalType": "User",
    "requestType": "SelfActivate",
    "roleDefinitionId": "/subscriptions/{subscriptionId}/providers/Microsoft.Authorization/roleDefinitions/{roleDefinitionId}",
    "scope": "/subscriptions/{subscriptionId}",
    "justification": "String",
    "scheduleInfo": {
      "startDateTime": "2020-09-09T21:35:27.91Z",
      "expiration": {
        "type": "AfterDuration",
        "duration": "PT8H"
      }
    },
    "ticketInfo": {
      "ticketNumber": "String",
      "ticketSystem": "String"
    }
  }
}
响应模型
自定义扩展评估激活请求后,它必须返回对 PIM 的响应,其中包括评估结果和支持的详细信息。
| 领域 | 类型 | Description |
|---|---|---|
evaluationId |
String | 由自定义扩展为该评估生成的唯一标识符。 此值会记入 PIM 审计记录中,以便追溯。 |
evaluationOutcome |
String | 评估的结果。 预批准扩展支持Approved、AutoApproved和Denied。 获批后扩展支持 approved、denied 和 deferred。 |
reason |
列出<字符串> | 解释评估结果的消息。 当请求被拒绝时,这些消息会显示在 UI 中。 |
以下示例展示了每种结果对应的有效响应负载:
已批准:所有验证检查均已通过,激活将按正常的 PIM 工作流进行:
{
  "evaluationId": "aaaa0000-bb11-2222-33cc-444444dddddd",
  "evaluationOutcome": "Approved",
  "reason": ["Valid request"]
}
AutoApproved:请求满足自动审批的条件,激活将继续,无需手动 PIM 审批:
{
  "evaluationId": "bbbb1111-cc22-3333-44dd-555555eeeeee",
  "evaluationOutcome": "AutoApproved",
  "reason": ["High severity incident for on-call engineer, bypass manual approval"]
}
被拒绝:一个或多个验证检查失败,PIM 阻止激活:
{
  "evaluationId": "cccc2222-dd33-4444-55ee-666666ffffff",
  "evaluationOutcome": "Denied",
  "reason": ["Requestor has not cleared Cloud Screening"]
}
暂缓:批准后的延期申请需要更多时间才能做出决定。 PIM 将暂停请求,直到扩展调用 /updateRequest:
{
  "evaluationId": "dddd3333-ee44-5555-66ff-777777aaaaaa",
  "evaluationOutcome": "deferred",
  "reason": ["Waiting for the change advisory board decision"]
}
步骤 2 - 使用 Microsoft Entra ID 保护自定义扩展服务
通过注册Microsoft Entra ID应用程序和配置令牌验证来保护 PIM 与自定义扩展 REST API 之间的通信。
步骤 2.A - 为自定义扩展服务注册Microsoft Entra ID应用程序
自定义扩展服务必须由Microsoft Entra ID应用程序提供支持。 PIM 使用此应用注册向自定义扩展终结点进行身份验证,并请求 API 的访问令牌。 若要注册Microsoft Entra ID应用程序,请执行以下步骤:
- 请以至少应用程序开发人员的身份登录到Microsoft Entra 管理中心。
- 转到 Identity>Applications>应用注册。
- 选择新建注册。
- 输入描述性应用程序名称,例如
Contoso PIM Custom Extension API。 - 对于“支持的帐户类型”设置,请选择“仅限此组织目录中的帐户”。
- 此类服务间注册无需重定向 URI。
- 选择注册。
配置应用程序 ID URI
创建应用后,配置应用程序 ID URI。 应用程序 ID URI 中的主机名必须与自定义扩展终结点 URL 的主机名匹配。
打开应用注册并转到 “公开 API”。
选择设置(位于应用程序 ID URI旁边)。
输入表示 API 的值。 URI 必须以应用注册的应用程序(客户端)ID 结尾。 例如,如果自定义扩展终结点为
https://api.contoso.com/webhooks/entra-role-assignments,且应用程序(客户端)ID 为00001111-aaaa-2222-bbbb-3333cccc4444,请将应用程序 ID URI 设置为:api://api.contoso.com/00001111-aaaa-2222-bbbb-3333cccc4444选择“保存”。
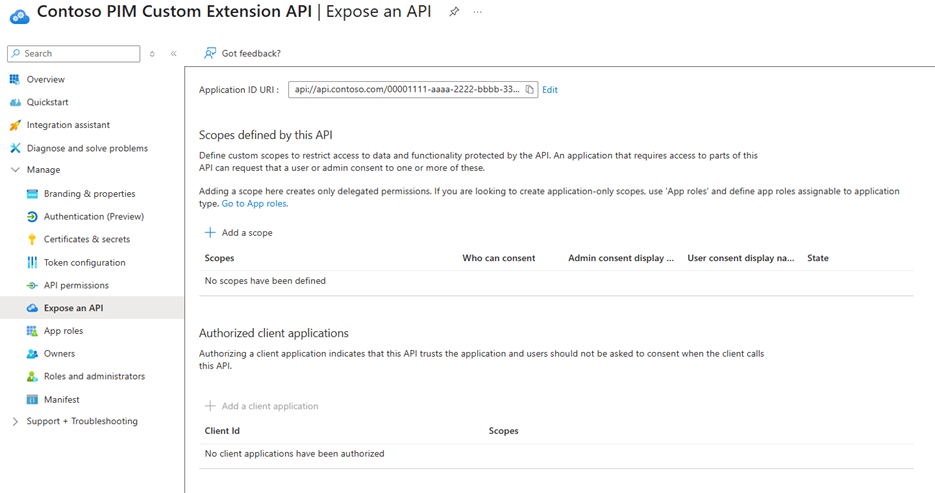
保存应用程序 ID URI。 在 PIM 中配置自定义扩展时,提供此值 resourceId 。
步骤 2.B - 验证对自定义扩展的请求是否来自 PIM
当 PIM 调用自定义扩展 REST API 时,它会发送 HTTP 授权标头,其中包含由Microsoft Entra ID颁发的持有者令牌。 在 API 中实现以下令牌验证检查:
-
调用应用程序声明 - 验证
appid声明(对于 V1 令牌)或azp声明(对于 V2 令牌)是否包含值00001111-aaaa-2222-bbbb-3333cccc4444。 此值将Microsoft Entra Privileged Identity Management标识为调用方。 -
受众声明 - 验证
aud声明是否包含你为应用注册配置的应用程序 ID URI。 -
颁发者声明 - 验证
iss声明是否包含适用于你的租户的 Microsoft Entra 颁发者 URL:https://login.partner.microsoftonline.cn/{tenantId}/v2.0。
步骤 3 - 将自定义扩展载入 PIM
在租户内创建自定义扩展,以便 PIM 可以在角色激活请求期间调用你的终结点。 创建扩展时,可以定义终结点 PIM 调用、用于保护该终结点的Microsoft Entra ID资源,以及扩展适用的 PIM 资源类型。
所需的委派Microsoft Graph权限
使用 PrivilegedAccess-CustomExt.ReadWrite.All 创建或更新自定义扩展。 用于 PrivilegedAccess-CustomExt.Read.All 读取或列出自定义扩展。
使用 Microsoft Graph 创建自定义扩展
将 POST 请求发送到 Microsoft 图形 API beta 终结点以创建自定义扩展:
POST https://microsoftgraph.chinacloudapi.cn/beta/identityGovernance/privilegedAccess/customExtensions
Content-Type: application/json
以下示例为适用于组的 PIM 创建自定义扩展:
{
  "@odata.type": "#microsoft.graph.roleManagementCustomCalloutExtension",
  "displayName": "Role Assignment Ticket Validation",
  "description": "Validates ticket info provided by requestor against ServiceNow",
  "type": "postApproval",
  "endpointConfiguration": {
    "@odata.type": "#microsoft.graph.httpRequestEndpoint",
    "targetUrl": "https://api.contoso.com/webhooks/entra-role-assignments"
  },
  "clientConfiguration": {
    "@odata.type": "#microsoft.graph.customExtensionClientConfiguration",
    "timeoutInMilliseconds": 10000,
    "maximumRetries": 3
  },
  "authenticationConfiguration": {
    "@odata.type": "#microsoft.graph.azureAdTokenAuthentication",
    "resourceId": "api://api.contoso.com/a0a0a0a0-bbbb-cccc-dddd-e1e1e1e1e1e1"
  },
  "resourceType": "entraGroups",
  "customAttributes": [
    "costCenter",
    "projectCode"
  ]
}
Note
对于该代码片段中的资源 ID,请输入要使用的自己的 ID。
下表描述了自定义扩展 API 模型中的关键字段:
| 领域 | 类型 | Description |
|---|---|---|
id |
String | 分配给自定义扩展的唯一标识符。 |
displayName |
String | 在管理界面中为自定义扩展显示的友好名称。 |
description |
String | 自定义扩展的作用的说明。 |
type |
String | PIM 调用扩展时所处的阶段。 有效值为 preApproval 和 postApproval。 |
endpointConfiguration |
Object | PIM 调用的 HTTP 终结点的配置。 |
endpointConfiguration.@odata.type |
String | 终结点配置类型。 使用 #microsoft.graph.httpRequestEndpoint。 |
endpointConfiguration.targetUrl |
String | 接收自定义扩展调用的 HTTPS 终结点。 |
clientConfiguration |
Object | 对终结点的调用的超时和重试配置。 |
clientConfiguration.@odata.type |
String | 客户端配置类型。 使用 #microsoft.graph.customExtensionClientConfiguration。 |
clientConfiguration.timeoutInMilliseconds |
Integer | PIM 等待终结点响应的最长时间。 |
clientConfiguration.maximumRetries |
Integer | 如果调用失败,重试次数上限。 |
authenticationConfiguration |
Object | Microsoft Entra终结点的身份验证配置。 |
authenticationConfiguration.@odata.type |
String | 身份验证配置类型。 使用 #microsoft.graph.azureAdTokenAuthentication。 |
authenticationConfiguration.resourceId |
String | 用于保护该端点的 Microsoft Entra 应用程序 ID URI。 |
resourceType |
String | 标识该扩展适用的 PIM 提供程序。 |
customAttributes |
字符串集合 | 可选属性名称,用于在角色激活期间收集额外信息,并将其包含在扩展请求中。 |
成功的响应返回具有创建自定义扩展对象的 HTTP 201 Created 状态代码。
UI 引导
还可以使用Microsoft Entra 管理中心创建自定义扩展:
请以至少特权角色管理员的身份登录到Microsoft Entra 管理中心。
转到 Identity governance>Privileged Identity Management>Custom Extensions。
选择“创建自定义扩展”。
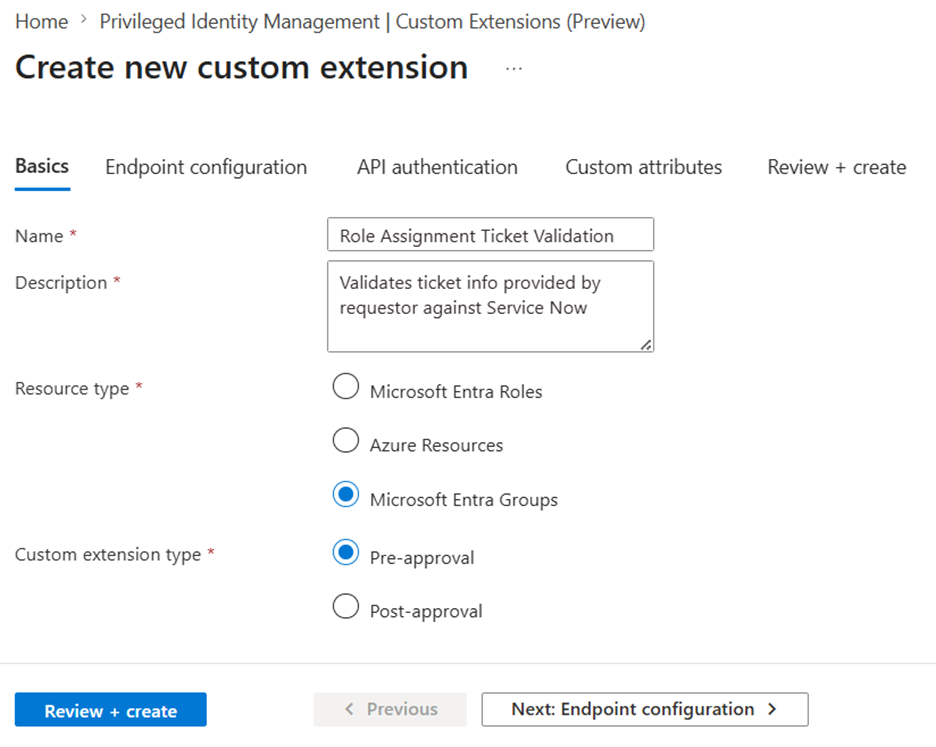
在 “基本信息” 选项卡上,输入名称和说明,然后选择资源类型。
选择 “预审批” 或 “审批后” 作为自定义扩展类型。 批准后扩展在手动批准后运行,并在 PIM 预配该分配之前立即运行。
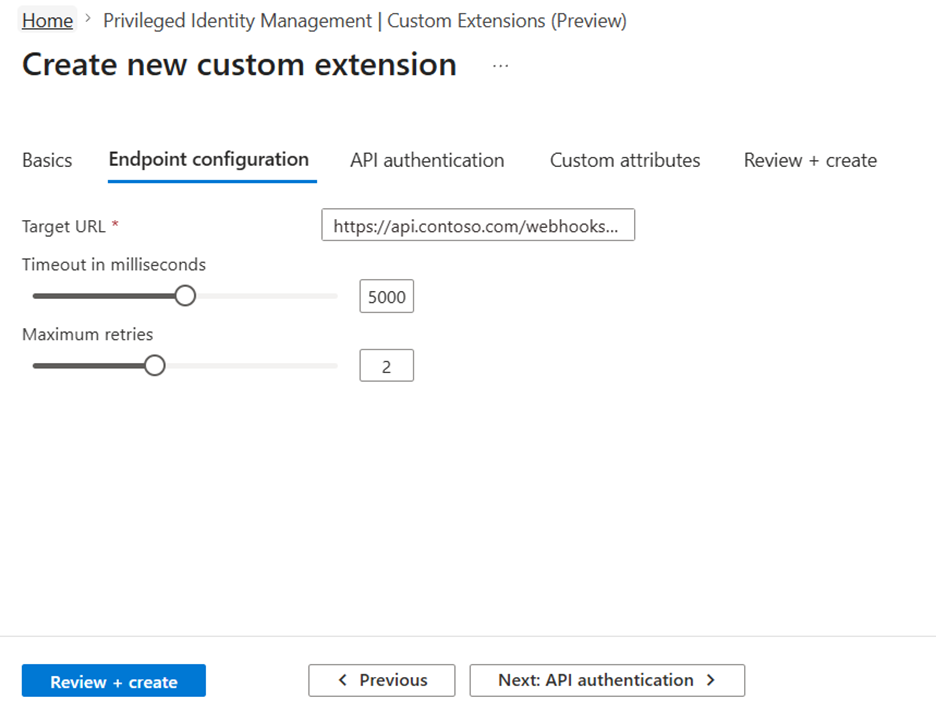
在 “终结点配置 ”选项卡上,输入自定义扩展终结点的目标 URL、超时和最大重试次数。
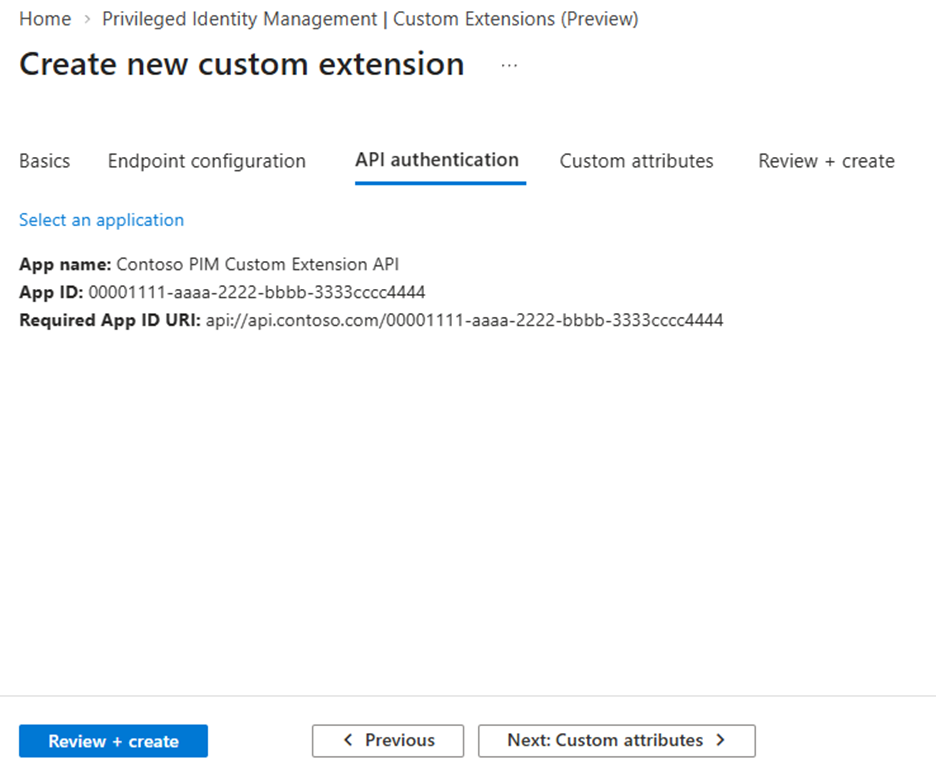
在 “API 身份验证 ”选项卡上,选择保护自定义扩展终结点的应用程序注册。
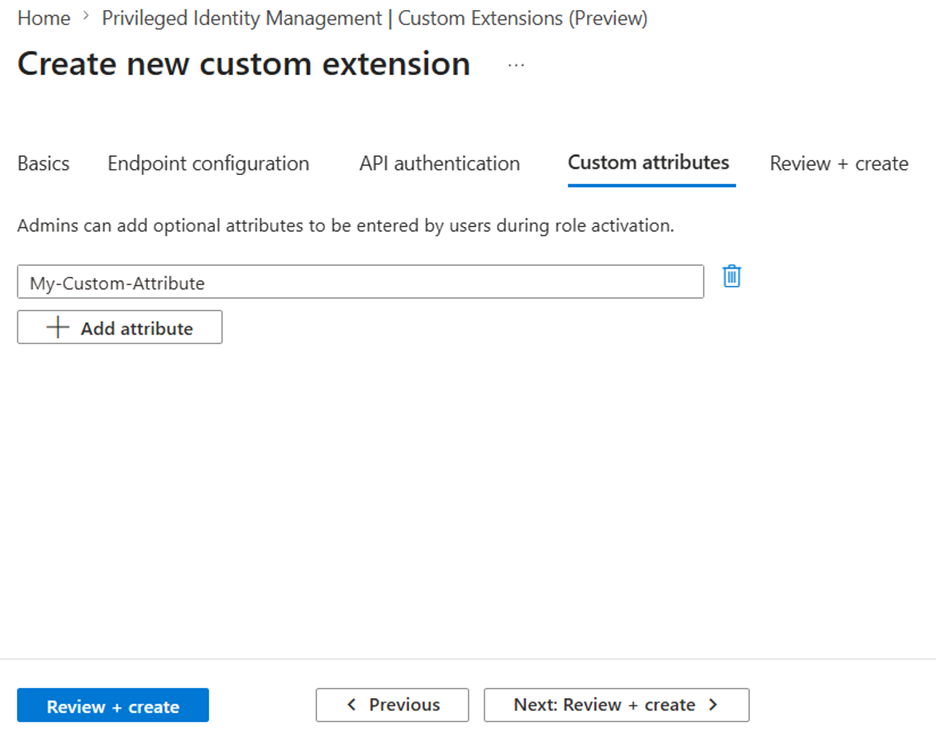
在“ 自定义属性 ”选项卡上,添加用户在激活期间必须提供的任何额外属性的名称。 有关详细信息,请参阅 自定义属性。
在“ 审阅 + 创建 ”选项卡上,查看配置,然后选择“ 创建”。
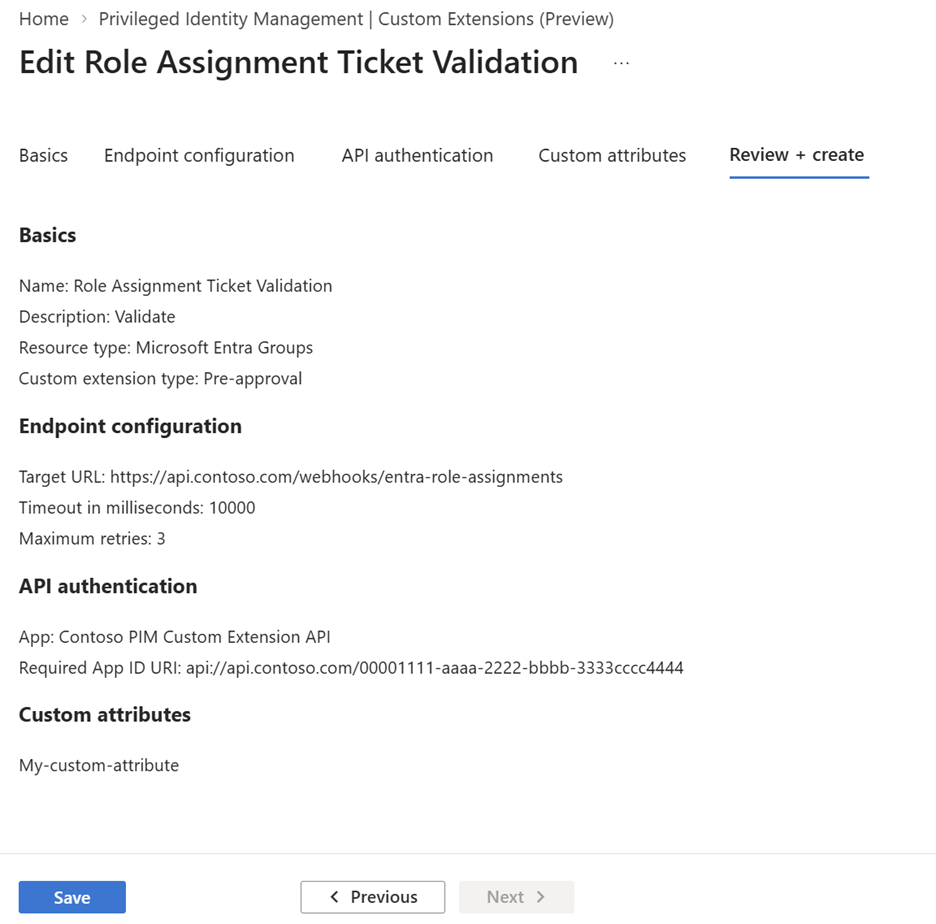
创建自定义扩展后,它将显示在 “自定义扩展” 列表中。

步骤 4 - 将自定义扩展链接到 PIM 角色设置
接入自定义扩展后,请将其关联到每个需要 PIM 在激活时调用该扩展的角色的角色设置中。 若要更新组的角色设置,需要该组的“所有者”角色。
链接到 PIM 中“组”的角色设置
若要将自定义扩展链接到组角色,请执行以下步骤:
登录到 Microsoft Entra 管理中心。
转到 Identity governance>Privileged Identity Management。
选择 组。
选择目标组并打开其角色管理体验。
选择 “设置” 以查看组的可用角色。

选择要配置的角色,例如 “所有者 ”或“ 成员”,然后打开角色设置。
选择 编辑。
选择 需要预先批准才能激活自定义扩展 或 需要批准后才能激活自定义扩展。
选择要链接到此角色的自定义扩展。
若要调用扩展并在不强制拒绝或调用失败的情况下记录结果,请启用 审核模式。
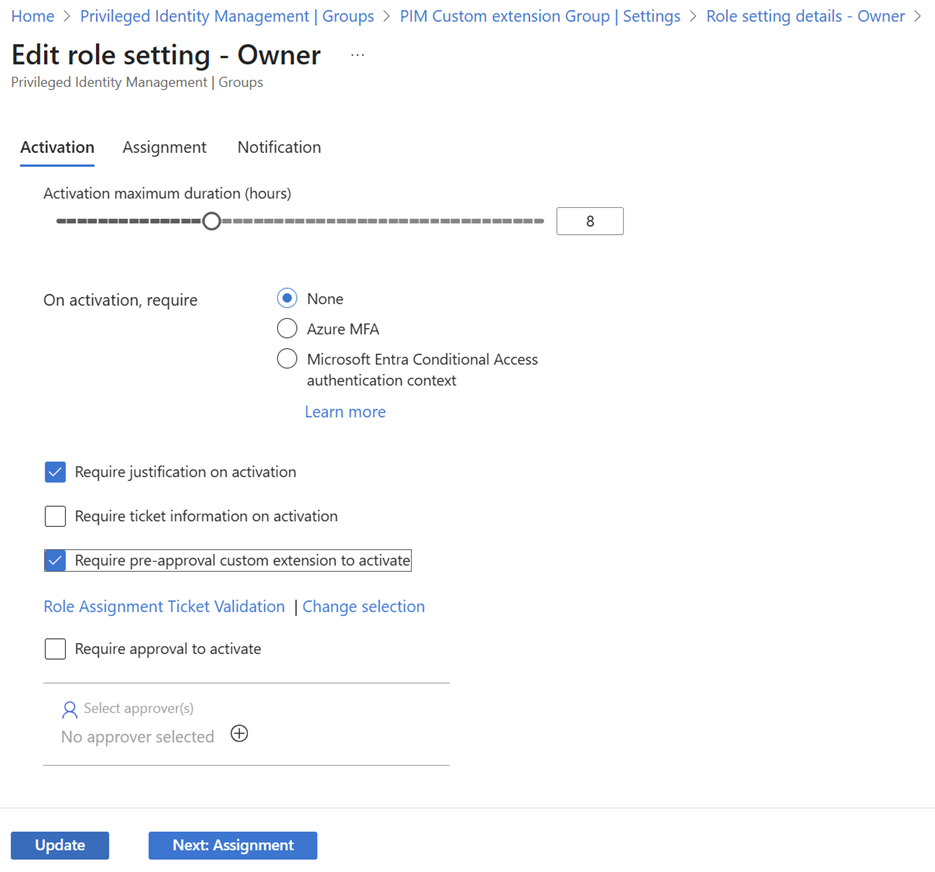
选择 “保存” 以应用更新的角色设置。

保存后,角色设置详细信息页确认自定义扩展已链接。

你可以按照类似的流程将自定义扩展关联到 Azure 资源角色和 Microsoft Entra 目录角色。
步骤 5 - 验证角色激活流
完成配置后,通过激活角色并确认 PIM 将请求发送到 API 并强制实施决策,验证自定义扩展是否按预期工作。
以符合角色资格的用户身份登录到 Microsoft Entra 管理中心。
转到 Privileged Identity Management 并激活配置了自定义扩展的角色。
提供所需的理由、票证信息和自定义属性。

提交激活请求。
验证 API 终结点是否从 PIM 接收 POST 请求。
确认 PIM 会执行您的自定义扩展返回的决策:
- 已批准:激活通过正常的 PIM 工作流进行,包括任何其他审批步骤。
- AutoApproved:激活继续进行,无需手动 PIM 批准。
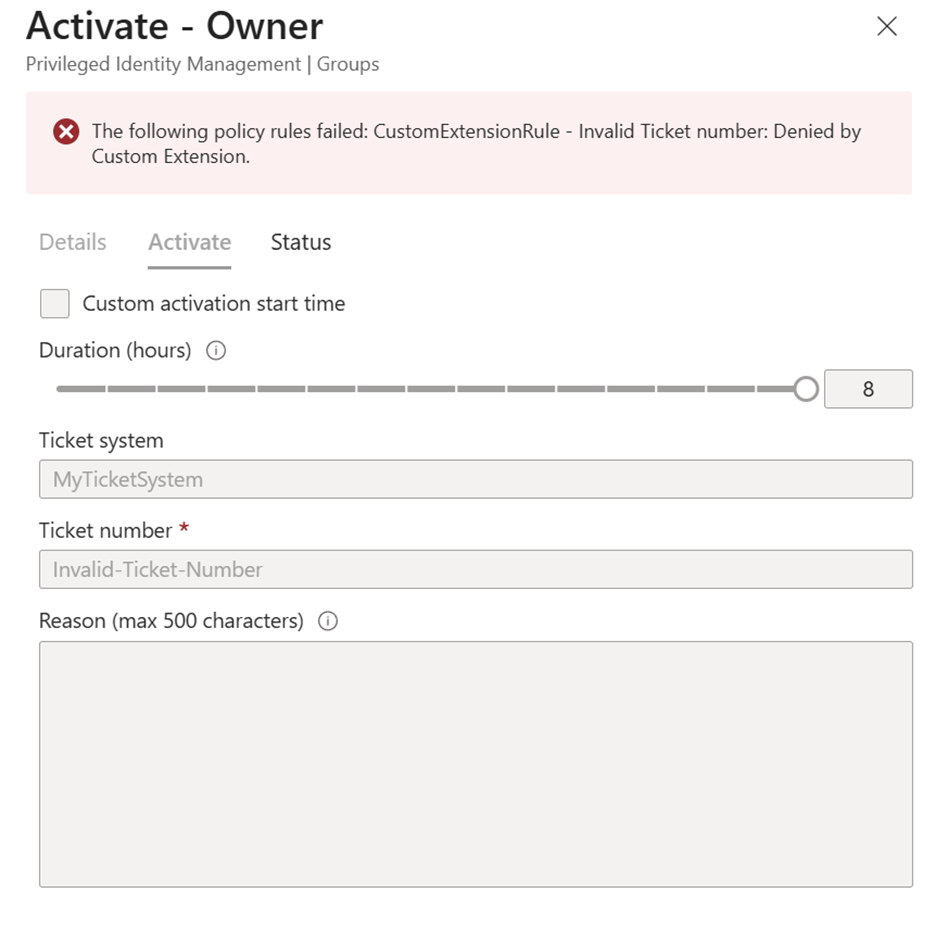
- 被拒绝:激活被阻止,来自 API 响应的原因消息会显示在 PIM UI 中。
以下示例展示了一个因自定义扩展验证了票证信息而被拒绝的激活:

批准前和批准后扩展
预批准和后批准扩展是阻塞关卡,但它们在激活工作流中的不同点运行。
| 能力 | preApproval |
postApproval |
|---|---|---|
| 执行点 | 手动审批之前 | 手动审批后,并在分配预配之前立即进行 |
| 受支持的结果 |
Approved、Denied、AutoApproved |
approved、denied、deferred |
| 跳过手动审批 | 是,带有 AutoApproved |
否,因为手动审批已完成 |
| 延迟评估 | No | 是,通过 /updateRequest |
| 块 | 手动审批和预配 | 分配预配置 |
| 常见场景 | 合规性预筛选、风险评估、提前判拒和条件自动批准 | IT 服务管理验证、安全扫描、外部审批和异步处理 |
使用预批准扩展在 PIM 审批者看到请求之前评估请求。 当自定义逻辑必须在内置 PIM 审批阶段之后运行,但在 PIM 预配分配之前,请使用批准后扩展。
Note
角色激活后,批准后扩展不会运行。 它在手动批准之后运行,但在预配角色分配之前运行。
何时使用每个扩展类型
使用预批准扩展可以:
- 在人工审批者看到请求之前执行合规性或风险检查。
- 自动批准符合已定义条件的低风险请求。
- 根据外部数据提前拒绝请求。
- 通过筛选明显有效或无效的请求来减少审批者工作负荷。
使用批准后扩展可以:
- 在 PIM 审批后运行另一个自定义审批工作流。
- 在预配访问权限之前验证 IT 服务管理票证。
- 执行安全扫描或其他长时间运行的进程。
- 暂缓作出决定,并在稍后带着最终结果调用 PIM。
完成延迟的批准后评估
当后批准扩展需要更多时间来做出决定时,可以返回 deferred。 PIM 将请求置于 PostApprovalExtensionPendingEvaluation 中,并且不会预配角色分配。 异步过程完成后,扩展会对原始激活请求调用approved,并给出最终的denied或/updateRequest决策。
该扩展必须使用为扩展配置的相同Microsoft Entra应用注册对回调 API 进行身份验证。 PIM 验证调用的应用程序 ID 是否与已注册的应用程序匹配。 回调不能再次返回 deferred 。
延迟流的工作原理如下:
- PIM 在手动批准后调用批准后扩展。
- 该扩展返回
deferred,因为它需要更多时间。 - PIM 将请求移动到
PostApprovalExtensionPendingEvaluation。 - 该扩展完成其异步验证或审批过程。
- 该扩展使用
/updateRequest或approved调用提供程序特定的denied终结点。 - PIM 验证回调,并预配或拒绝分配。
Microsoft Entra角色
使用:
POST https://microsoftgraph.chinacloudapi.cn/v1.0/roleManagement/directory/roleAssignmentScheduleRequests/{requestId}/updateRequest
Content-Type: application/json
{
  "evaluationOutcome": "approved",
  "evaluationId": "aaaa0000-bb11-2222-33cc-444444dddddd",
  "reason": "The external compliance system approved the request."
}
适用于组的 PIM
使用:
POST https://microsoftgraph.chinacloudapi.cn/beta/identityGovernance/privilegedAccess/group/assignmentScheduleRequests/{requestId}/updateRequest
Content-Type: application/json
{
  "evaluationOutcome": "denied",
  "evaluationId": "aaaa0000-bb11-2222-33cc-444444dddddd",
  "reason": "The external compliance system denied the request."
}
Azure资源
使用:
POST https://management.chinacloudapi.cn/{scope}/providers/Microsoft.Authorization/roleAssignmentScheduleRequests/{requestId}/updateRequest?api-version=2020-10-01
Content-Type: application/json
{
  "evaluationOutcome": "denied",
  "evaluationId": "aaaa0000-bb11-2222-33cc-444444dddddd",
  "reason": [
    "The change advisory board rejected ticket CHANGE-9921."
  ]
}
回调终结点摘要
| Provider | 端点 |
|---|---|
| Microsoft Entra角色 | POST https://microsoftgraph.chinacloudapi.cn/v1.0/roleManagement/directory/roleAssignmentScheduleRequests/{requestId}/updateRequest |
| 适用于组的 PIM | POST https://microsoftgraph.chinacloudapi.cn/beta/identityGovernance/privilegedAccess/group/assignmentScheduleRequests/{requestId}/updateRequest |
| Azure资源 | POST https://management.chinacloudapi.cn/{scope}/providers/Microsoft.Authorization/roleAssignmentScheduleRequests/{requestId}/updateRequest?api-version=2020-10-01 |
回调请求正文支持以下属性:
| Property | Required | Description |
|---|---|---|
evaluationOutcome |
Yes | 最终结果。 使用 approved 或 denied;回调无法返回 deferred。 |
evaluationId |
Yes | 原始扩展响应中的关联标识符。 |
reason |
No | 决定的人类可读的原因。 Azure 资源管理器接受字符串集合;Microsoft Graph接受字符串。 |
scheduleInfo |
No | 仅限于 Microsoft Graph。 已批准请求的可选的更新后激活计划。 |
根据返回的 HTTP 状态处理回调失败:
| HTTP 状态 | 原因 |
|---|---|
400 Bad Request |
请求未处于等待回调状态,或者回调结果不是 approved 或 denied。 |
401 Unauthorized |
调用应用程序与为自定义扩展注册的应用不匹配。 |
404 Not Found |
请求 ID 不存在。 |
自定义特性
自定义属性在激活期间收集额外的键值上下文,并将其包含在扩展请求中。 当扩展需要不属于标准请求的信息(例如成本中心、项目代码、业务理由类别或外部系统中的标识符)时,请使用自定义属性。
创建扩展时添加属性名称。 激活期间,用户输入相应的值。 PIM 以提供程序特定的格式发送值。
Azure资源
对于Azure资源角色,PIM 发送 customAttributes数组:
{
  "customAttributes": [
    {
      "attributeName": "costCenter",
      "attributeValue": "CC-4521"
    },
    {
      "attributeName": "projectCode",
      "attributeValue": "PROJ-ALPHA"
    }
  ]
}
Microsoft Entra角色
对于Microsoft Entra角色,PIM 发送 JSON 编码customData的字符串:
{
  "customData": "{\"costCenter\":\"CC-4521\",\"projectCode\":\"PROJ-ALPHA\"}"
}
适用于组的 PIM
对于组的 PIM,PIM 还会发送 JSON 编码的 customData 字符串:
{
  "customData": "{\"costCenter\":\"CC-4521\",\"approverGroup\":\"finance-approvers\"}"
}
| Provider | 领域 | Format |
|---|---|---|
| Azure资源 | customAttributes |
attributeName 和 attributeValue 对象的数组。 |
| Microsoft Entra角色 | customData |
JSON 编码的字符串。 |
| 适用于组的 PIM | customData |
JSON 编码的字符串。 |
在查询、工作流或访问决策中使用自定义属性名称和值之前,先验证您的 API 中的自定义属性名称和值。
快速参考
扩展类型决策矩阵
| Scenario | preApproval |
postApproval |
|---|---|---|
| 审批前的合规性检查 | 特别适合 | 不適用 |
| 自动批准低风险请求 | 特别适合 | 不支持 |
| 基于外部数据进行阻止 | Supported | Supported |
| PIM 审批后的自定义审批 | 不適用 | 特别适合 |
| 使用回调进行异步处理 | 不支持 | 特别适合 |
| 预配前的安全扫描 | 不適用 | 特别适合 |
评估结果快速参考
| 结果 |
preApproval 效果 |
postApproval 效果 |
回调效果 |
|---|---|---|---|
Approved / approved |
继续手动审批。 | 继续进行预配。 | 处理延迟的请求并预配角色。 |
Denied / denied |
拒绝请求。 | 拒绝请求。 | 处理已延期的请求并拒绝该请求。 |
deferred |
不支持。 | 暂停并等待 /updateRequest。 |
不支持;回调无法再次推迟执行。 |
AutoApproved |
跳过手动审批。 | 不支持。 | 不支持。 |
批准后请求状态转换
下表显示了请求状态如何根据后评估结果和回调决策进行转换:
| 阶段 | 结果 | 新状态 | 后续步骤 |
|---|---|---|---|
| 批准后扩展 | approved |
已授予 | PIM 预配该分配。 |
| 批准后扩展 | denied |
已拒绝 | 请求结束。 |
| 批准后延期 | deferred |
PostApprovalExtensionPendingEvaluation |
PIM 等待 /updateRequest。 |
| Callback | approved |
PostApprovalExtensionAdminApproved |
PIM 为该分配提供配置。 |
| Callback | denied |
PostApprovalExtensionAdminDenied |
请求结束。 |