如果组织与Microsoft Entra ID联合,请使用Microsoft Entra多重身份验证或Active Directory 联合身份验证服务(AD FS)来保护Microsoft Entra ID访问的资源。 使用以下过程通过Microsoft Entra多重身份验证或Active Directory 联合身份验证服务来保护Microsoft Entra资源。
注释
将域设置 federatedIdpMfaBehavior 设为 enforceMfaByFederatedIdp(推荐),或将 SupportsMFA 设为 $True。 当 federatedIdpMfaBehavior 设置和 SupportsMFA 都已设置时,前者会覆盖后者。
使用 AD FS 保护Microsoft Entra资源
若要保护云资源,请设置声明规则,以便在用户成功执行双重验证时Active Directory 联合身份验证服务发出多身份验证声明。 此声明会被传递到 Microsoft Entra ID。 请按以下步骤操作:
打开 AD FS 管理。
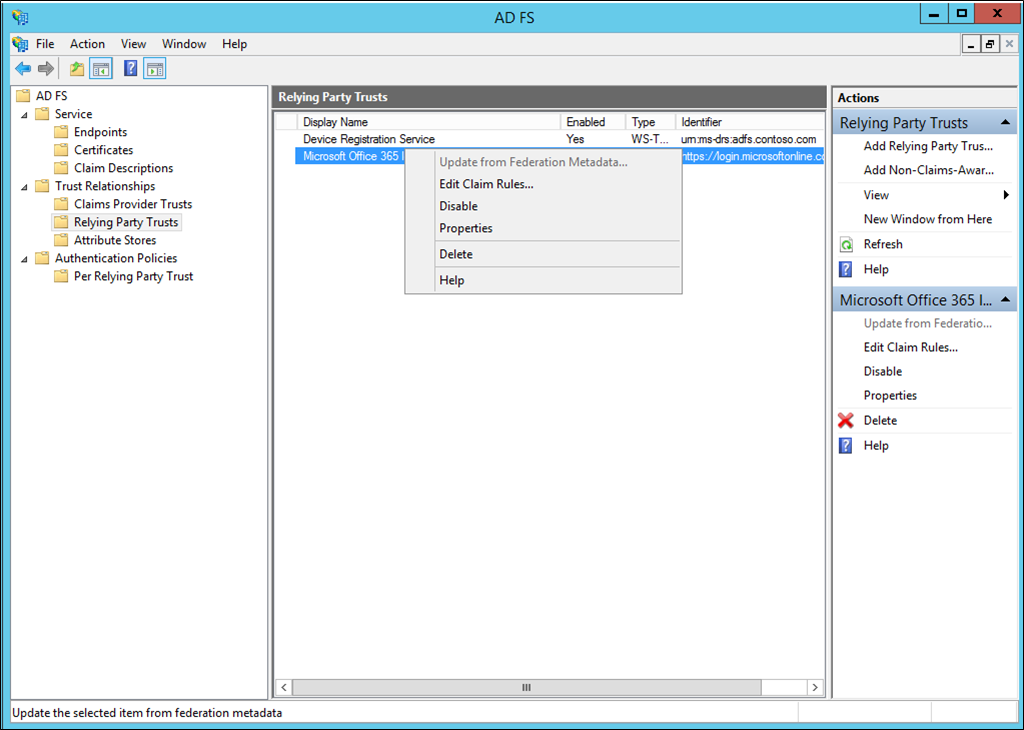
在左侧,选择“依赖方信任”。
右键单击Microsoft Office 365标识平台并选择“编辑声明规则”。
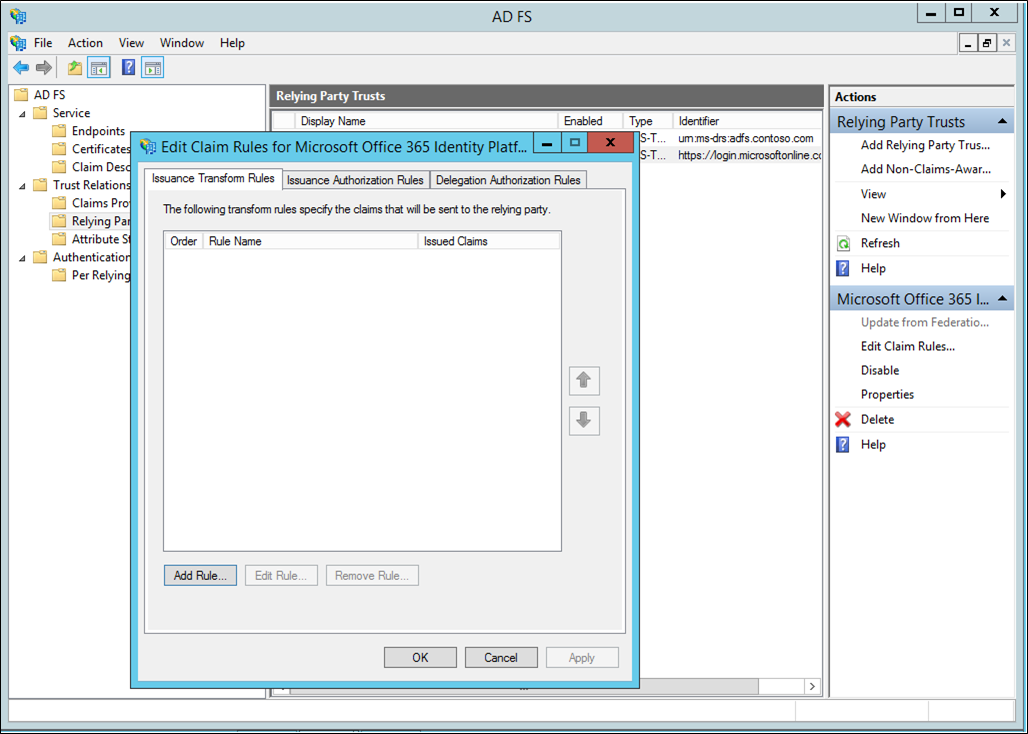
在“颁发转换规则”中,选择 添加规则。
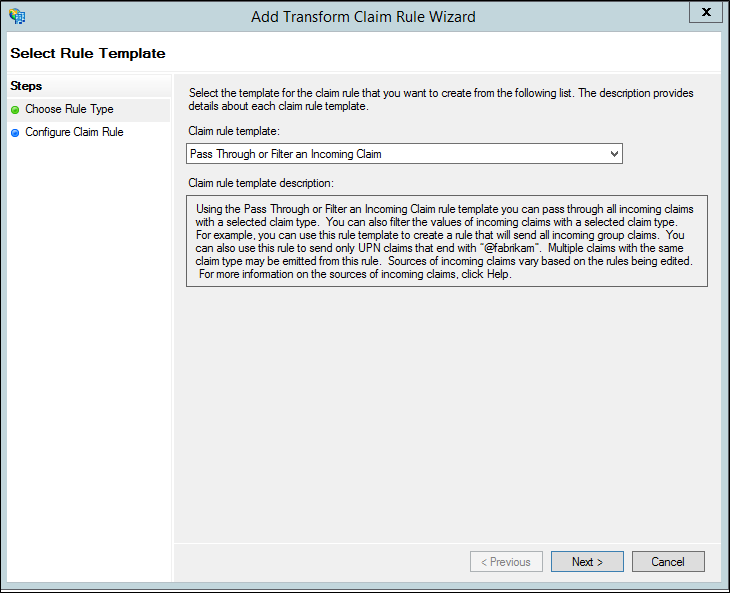
在“添加转换声明规则向导”中,从下拉列表中选择传递或筛选传入声明,然后选择下一步。
为规则命名。
选择身份验证方法引用作为传入声明类型。
选择“传递所有声明值”。
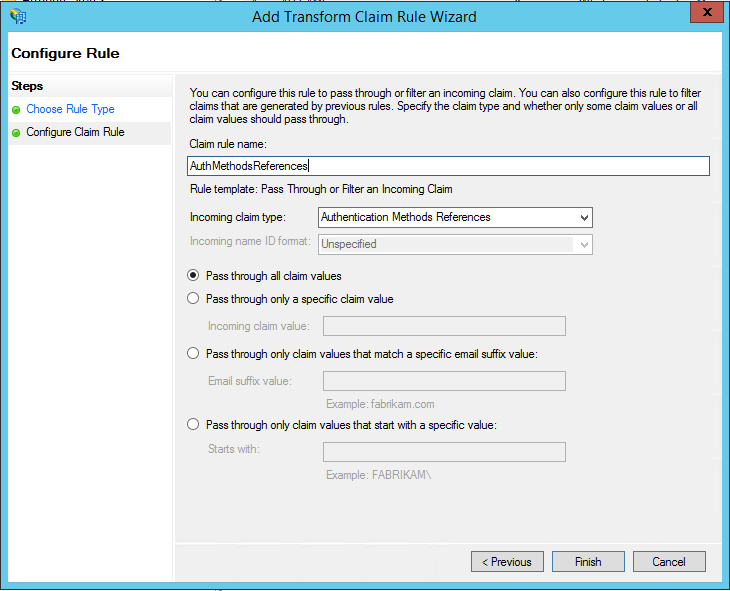
选择“完成”。 关闭 AD FS 管理控制台。
联合用户的受信任 IP
受信任的 IP 可使管理员对特定 IP 地址跳过两步验证,或者对请求源自其自身内部网络的联合用户跳过两步验证。 以下部分介绍如何使用受信任的 IP 配置绕过。 这可以通过将 AD FS 配置为使用传递模板,或使用“Inside Corporate Network”声明类型筛选传入的声明模板来实现。
此示例将 Microsoft 365 用作我们的信赖方信任。
配置 AD FS 声明规则
我们需要做的第一件事是配置 AD FS 声明。 创建两个声明规则,一个用于内部企业网络声明类型,另一个用于保持用户登录。
打开 AD FS 管理。
在左侧,选择“依赖方信任”。
右键单击Microsoft Office 365标识平台并选择“编辑声明规则...”
在“颁发转换规则”中,选择 “添加规则”。
在“添加转换声明规则向导”中,从下拉列表中选择 传递或筛选传入声明,然后选择 下一步。
在声明规则名称旁边的框中,为规则指定一个名称。 例如:InsideCorpNet。
从“传入声明类型”旁边的下拉列表中,选择企业内部网络。
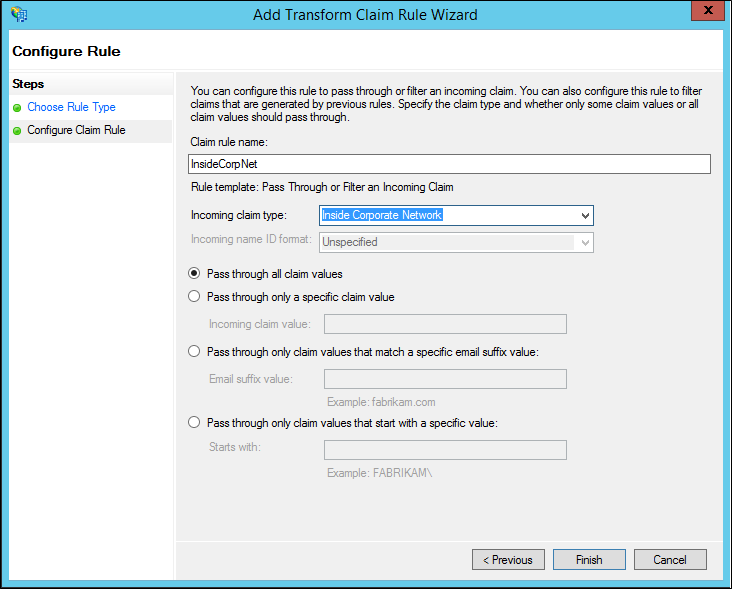
选择“完成”。
在“颁发转换规则”页上,选择“添加规则”。
在“添加转换声明规则向导”上,从下拉列表中选择“ 使用自定义规则发送声明 ”,然后选择“ 下一步”。
在声明规则名称下的框中:输入 “使用户保持登录状态”。
在“自定义规则”框中,输入:
    c:[Type == "https://schemas.microsoft.com/2014/03/psso"]
        => issue(claim = c);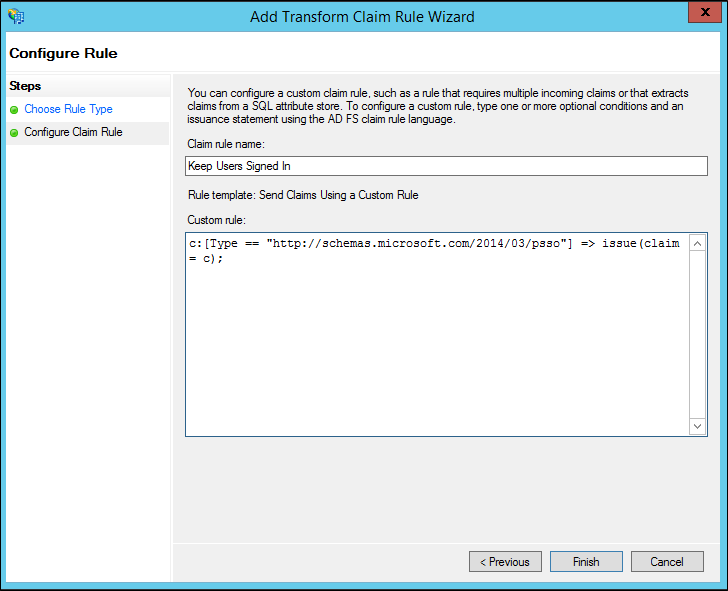
选择“完成”。
选择应用。
选择确定。
关闭“AD FS 管理”。
为联合用户配置 Microsoft Entra 多重身份验证的受信任 IP
现在声明已到位,我们可以配置受信任的 IP。
至少以身份验证策略管理员的身份登录到Microsoft Entra 管理中心。
浏览到条件访问>命名位置。
在“条件访问 - 命名位置”边栏页中,选择“配置 MFA 受信任 IP”
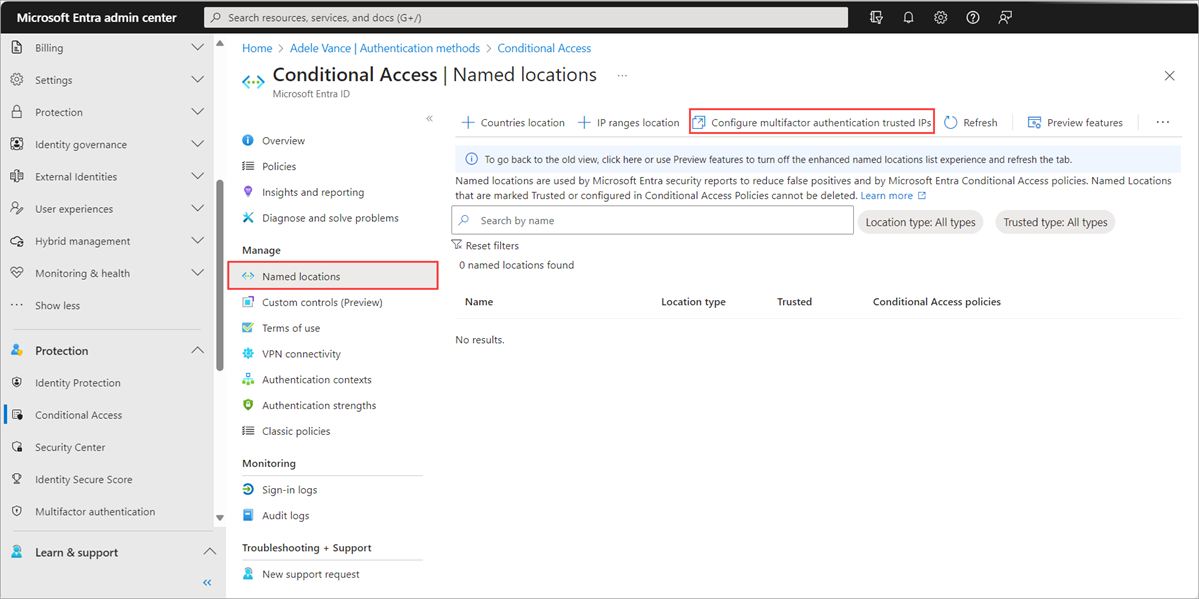
在“服务设置”页面上的 “受信任的 IP” 下,选择 “对来自我的 Intranet 上联合用户的请求跳过多重身份验证”。
选择“保存”。
就是这样! 此时,联合Microsoft 365用户仅当声明源自公司 Intranet 外部时,才必须使用 MFA。