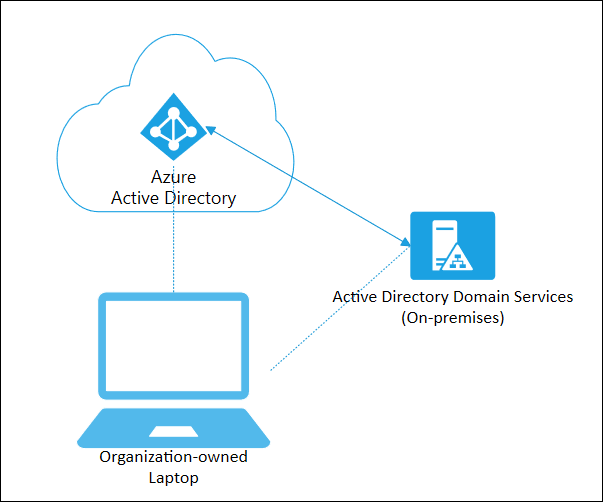
具有现有 Active Directory 实现的组织可以通过实现 Microsoft Entra 混合联接设备,从 Microsoft Entra ID 提供的一些功能中受益。 这些设备已加入本地 Active Directory,并注册到 Microsoft Entra ID。
Microsoft Entra 混合联接设备需要定期通过网络访问本地域控制器。 如果没有此连接,设备将变得不可用。 如果此要求是个问题,请考虑将设备加入 Microsoft Entra。
| Microsoft Entra 混合联接 | Description |
|---|---|
| 定义 | 已加入本地 Microsoft Windows Server Active Directory,并加入 Microsoft Entra ID,需要使用组织帐户登录设备 |
| 主要受众 | 适用于具有现有本地Microsoft Windows Server Active Directory 基础结构的混合组织 |
| 适用于组织中的所有用户 | |
| 设备所有权 | 组织 |
| 操作系统 | Windows 11 或 Windows 10(家庭版除外) |
| Windows Server 2016、2019 和 2022 | |
| 预配 | Windows 11、Windows 10、Windows Server 2016/2019/2022 |
| 通过 IT 加入域并通过 Microsoft Entra Connect 或 AD FS 配置自动加入 | |
| 通过 Windows Autopilot 加入域,并通过 Microsoft Entra Connect 或 AD FS 配置实现自动加入 | |
| 设备登录选项 | 组织账户使用: |
| 密码 | |
| 无密码选项,如Windows Hello 企业版。 | |
| 设备管理 | 组策略 |
| 使用 Microsoft Intune 进行 Configuration Manager 独立或共同管理 | |
| 关键功能 | 对云资源和本地部署资源的单点登录(SSO) |
| 通过域加入或通过 Intune 进行条件访问(如果共同托管) | |
| 锁屏界面上的自助密码重置和 Windows Hello PIN 重置 |
启用后,Microsoft Entra 云同步可以将 Active Directory 计算机对象同步到 Microsoft Entra ID,以用于 Microsoft Entra 混合联接。 它未配置 AD FS 或其他联合身份验证设置。 有关配置步骤,请参阅使用 Microsoft Entra Cloud Sync 配置设备同步。
Scenarios
在以下情况下,请使用Microsoft Entra混合已加入设备:
- 你希望继续使用 组策略 来管理设备配置。
- 你希望继续使用现有的映像解决方案来部署和配置设备。
- 你已将 Win32 应用部署到这些设备,这些设备依赖于 Active Directory 计算机身份验证。