Azure 托管 Grafana 可以通过系统分配的托管身份、用户分配的托管身份或应用注册及其服务主体,对支持 Microsoft Entra 认证的数据源进行认证。 本文将解释认证选项,并展示如何为你的工作区选择托管身份。
认证会将 Azure 托管 Grafana 标识给数据源,但它不授予对监控数据的访问权限。 配置认证方法后,授予该身份对仪表板所需的 Azure Monitor 数据的访问权限。 然后 配置你的数据源 使用该认证方法。
先决条件
- 具有活动订阅的 Azure 帐户。 创建帐户。
- Azure 托管 Grafana 工作区。 创建 Azure 托管 Grafana 实例。
- 更新 Azure 托管 Grafana 工作空间的权限,例如 Contributor。
- 要使用用户分配的托管身份,你需要获得将其分配到工作区的权限,比如身份上的 托管身份操作员 角色。
使用系统分配的托管标识
系统分配的托管身份是 Azure 托管 Grafana 中的默认认证方法。 托管身份使用 Microsoft Entra ID 进行身份验证,因此你不需要存储凭证。 当你在 Azure 门户创建工作区时,该身份默认是启用的。 如果该标识被禁用,您以后可将其启用。
若要启用系统分配的托管标识:
选择 “设置>标识”。
在 “系统分配” 选项卡中,将 “系统分配” 的状态设置为 “开”。
注意
无法将多个托管标识分配到单个 Azure 托管 Grafana 资源。 如果用户分配的托管标识已分配给 Azure 托管 Grafana 资源,必须先从 “用户分配 ”选项卡中删除分配,然后才能启用系统分配的托管标识。
禁用系统分配的托管身份会删除该身份。 如果你再次启用系统分配的托管身份,Azure 会创建一个带有不同主体 ID 的新身份。 现有的角色分配不适用于新身份。
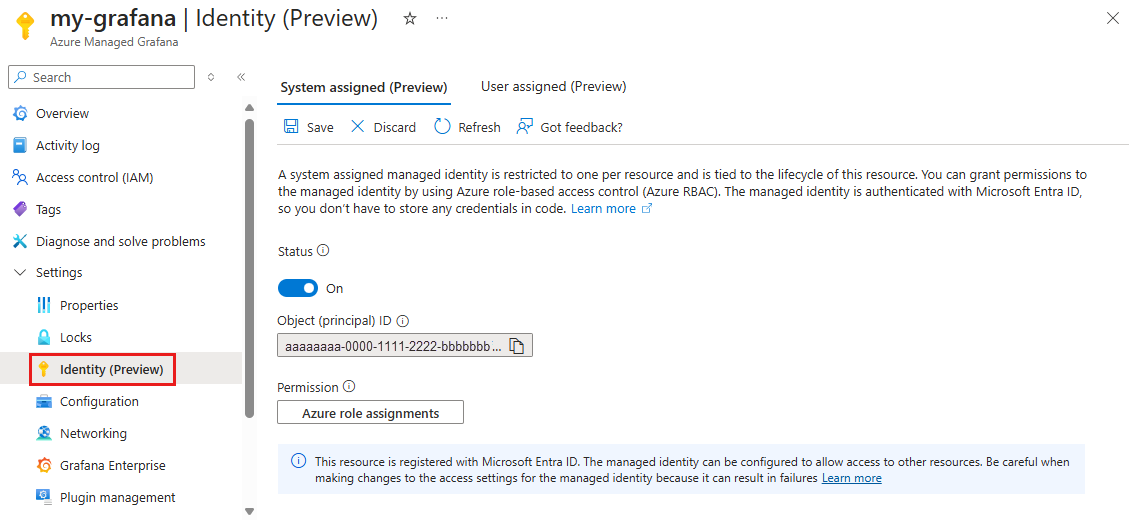
选择“保存”。
接下来,授予身份对Azure Monitor数据的访问权限。
使用用户分配的托管标识
用户分配的托管标识让 Azure 资源可以向云服务进行身份验证,而无需在代码中存储凭据。 这种类型的托管标识创建为独立的 Azure 资源,并具有其自己的生命周期。 单个用户分配的托管标识可以跨多个资源共享。
若要分配用户分配的托管标识:
选择 “设置>标识”。
在“ 用户分配 ”选项卡中,选择“ 添加”。
注意
无法将多个托管标识分配到单个 Azure 托管 Grafana 资源。 每个资源只能使用一个托管标识。 如果启用了系统分配的标识,必须先从 系统分配 的选项卡中禁用它,然后才能启用用户分配的标识。
在侧面板中,选择订阅和标识,然后选择“添加”。
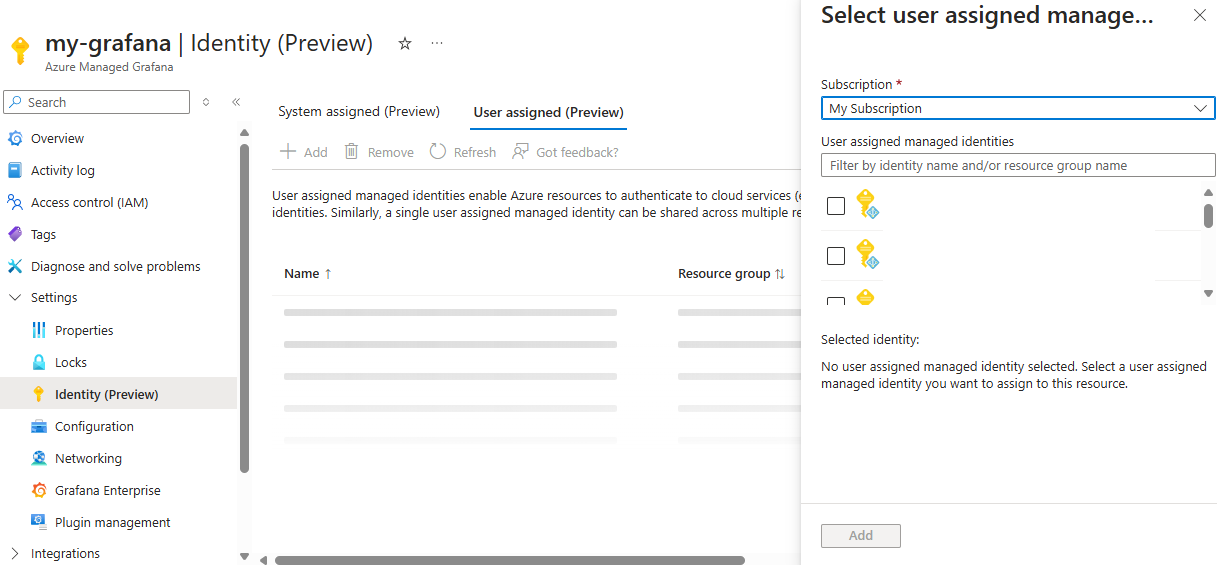
选择“保存”。
注意
每个 Azure 托管 Grafana 实例只能分配一个用户分配的托管标识。
接下来,授予身份对Azure Monitor数据的访问权限。
对数据源使用服务主体
当你在 Microsoft Entra ID 注册应用时,Azure 会创建一个服务主体,代表你的租户中的应用。 Azure 托管 Grafana 可以使用该服务主体,通过应用注册的租户 ID、客户端 ID 和客户端秘密来认证单个数据源。
与托管身份不同,服务主体不会被分配到Azure 托管 Grafana工作区。 在数据源设置中,选择 应用注册 并输入应用注册详情。 你可以为不同的数据源使用不同的应用注册。
要使用此认证方法,先配置数据源,然后授予服务主体访问 Azure Monitor 数据的权限。 创建角色分配时使用服务主体对象 ID,而不是应用程序(客户端)ID。