Important
网络安全边界的服务标签支持目前处于公开预览阶段。 该预览版在没有服务级别协议 (SLA) 的情况下提供,也不推荐用于生产工作负载。 某些功能可能不受支持,或者可能具有受限功能。 有关详细信息,请参阅适用于 Azure 预览版的补充使用条款。
在本文中,您将学习如何在网络安全边界配置文件中使用 Azure 服务标签配置一个入站访问规则。 服务标签代表一组 Azure 服务的 IP 地址前缀。 Azure在地址发生变化时管理并自动更新这些前缀。
Note
服务标签可以包含来自多个 Microsoft 拥有的服务实例的流量。 评估基于服务标签的访问是否符合您的安全要求,并仅在更广泛服务层级信任可接受的情况下使用。 为了更严格的网络隔离,可以考虑更细致的访问控制,比如特定的IP范围和订阅。 服务标签可以代表多租户工作负载,可能运行第三方或不受信任的代码,并可能使你的资源暴露于相关风险之中。
Prerequisites
- 拥有有效订阅的 Azure 帐户。 如果还没有Azure帐户,创建试用订阅。
- 现有网络安全边界和配置。
- 一个与网络安全边界相关的 Azure 资源。
- 管理网络安全边界入站访问规则的权限。 更多信息请参见 网络安全边界基于角色的访问控制要求 。
配置入站访问规则
在 Azure 门户中,搜索并选择网络安全边界。
选择你想配置的网络安全边界。
选择 配置文件,然后选择你想配置的配置文件。
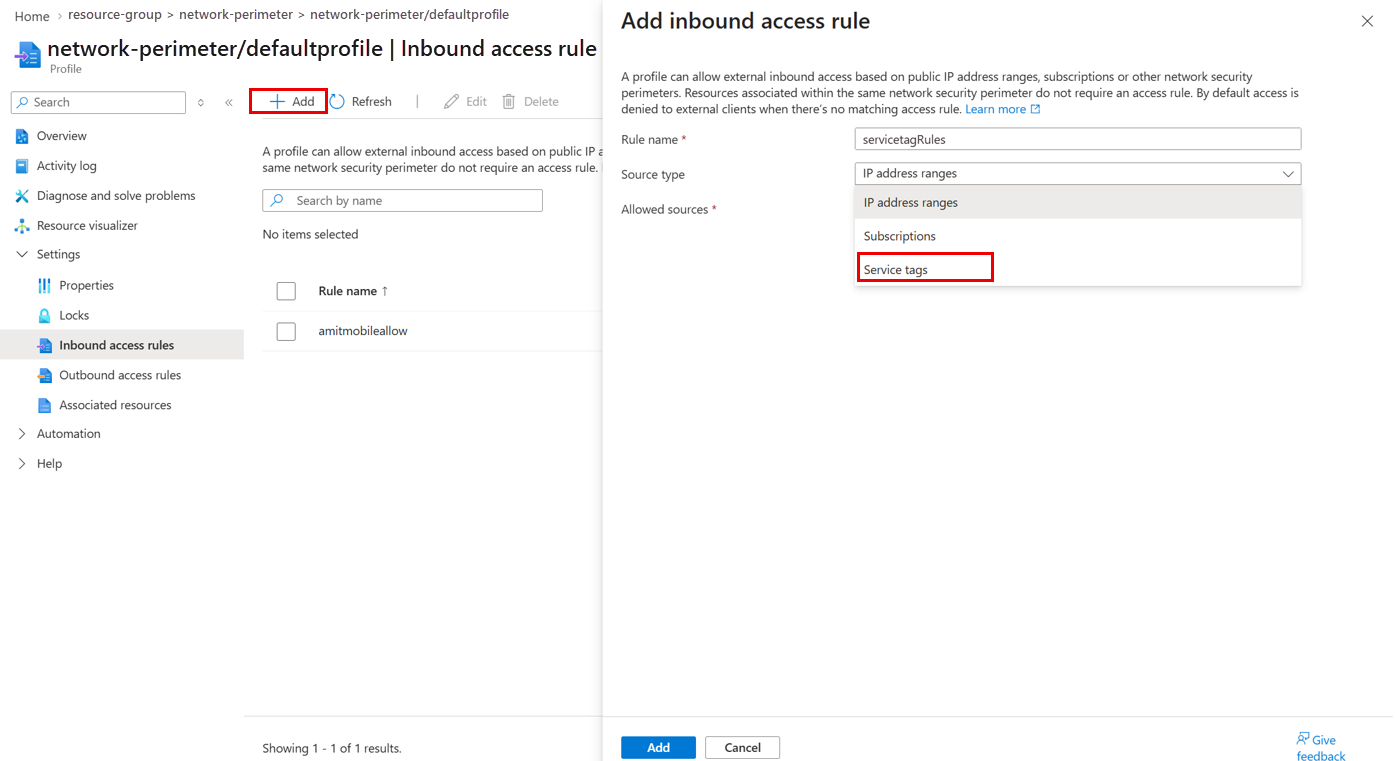
选择“ 入站访问规则”,然后选择 +添加。
在源 类型中,选择 服务标签。
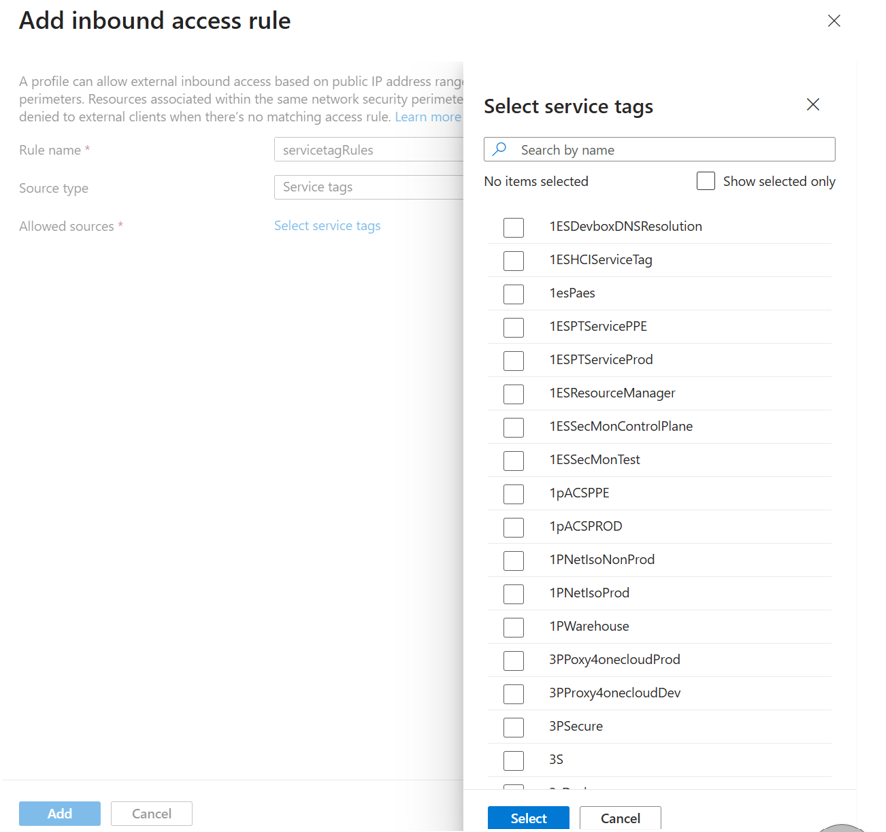
选择服务标签。 该列表仅显示受支持的、普遍可用的服务标签。 示例包括:
PowerPlatformAzureMonitorAzureDatabricksStorage.ChinaNorth3
配置剩余的规则设置。 下表展示了一个例子:
财产 Value 规则名称 Allow-PowerPlatform源类型 服务标记 服务标记 PowerPlatformInfraAction 允许 Profile defaultProfile选择 “添加” 以保存规则。
验证入站访问规则
在个人资料页面,选择 入站访问规则,并确认新规则是否出现在列表中。 测试所选Azure服务的连接性,并查看网络安全边界访问日志,确认预期流量被允许。
最佳做法
- 使用满足你需求的最窄范围的服务标签。
- 如果有区域服务标签,最好使用。
- 在使用强制模式之前,先在过渡模式中验证连接性。
- 部署后查看网络安全边界访问日志。
- 验证基于服务标签的规则后,移除冗余的CIDR规则。
Troubleshooting
| Issue | 解决方案 |
|---|---|
| 交通被堵了。 | 请确认您选择了正确的服务标签号。 |
| 规则存在,但连接失败。 | 确认源IP地址属于所选服务标签。 |
| 服务标签未显示在列表中。 | 网络安全边界的入站访问规则可能不支持服务标签。 |
| 流量在过渡模式下是正常的,但在强制模式下不行。 | 查看网络安全边界访问日志,添加任何缺失的访问规则。 |
Limitations
- 基于服务标签的入站访问规则目前适用于网络安全边界内的 Azure 密钥保管库 和 Azure Monitor 资源。 有关网络安全边界支持的完整资源提供程序列表,请参见 “已载入的专用链接资源”。
- 并非所有服务标签都能作为网络安全边界的入站规则使用。 使用服务标签作为入站规则时要小心,使用正确且适用的标签。
- Azure 存储目前不支持服务标签作为入站访问规则。 虽然某些访问场景在使用基于服务标签的规则时看似可行,但其他场景可能失败或行为不一致。 为避免意外访问问题,不要使用服务标签来控制对 Azure 存储 资源的入站访问。 这样做可能导致行为不一致和连接不稳定。
常见问题解答
我还需要管理IP地址吗?
No. Azure自动更新与服务标记关联的 IP 地址前缀。
我可以使用区域服务标签吗?
Yes. 当有可用的区域服务标签时,请使用它。
我还能继续使用CIDR规则吗?
Yes. 服务标签补充了现有的网络安全边界入站规则能力。