标准服务端点使你能够通过 网络安全边界 和网络标识符(公共 IP)安全地将 IaaS 工作负载连接到 PaaS 资源。 该能力解决了基础 服务端点 的规模限制,简化配置,实现更安全高效的云环境。
Important
标准服务端点通常可用。
标准服务端点的工作原理
标准服务端点引入 了网络标识符 的概念——一个你与子网服务端点关联的公共IP地址。 公共IP地址是直接连接到虚拟网络的流量的唯一识别方式。 部署需要对公共IP地址资源获得权限。 通过这种方法,你为VNet拥有者提供了强有力的网络识别,确保他们也拥有连接PaaS服务时使用的公共IP地址。
要配置标准服务端点,你需要创建一个公网IP地址,将其作为网络标识符与子网上的服务端点关联,将PaaS资源置于网络安全边界内,并添加与网络标识符匹配的基于IP的入站访问规则。 网络标识符用于识别来自子网的流量,网络安全边界对此进行授权。 你可以为同一区域和订阅内的所有子网分配相同的公共IP地址,这大大减少了所需的ACL条目数量,相比基础服务端点。 单个网络标识符可以代表多个VNet和子网。
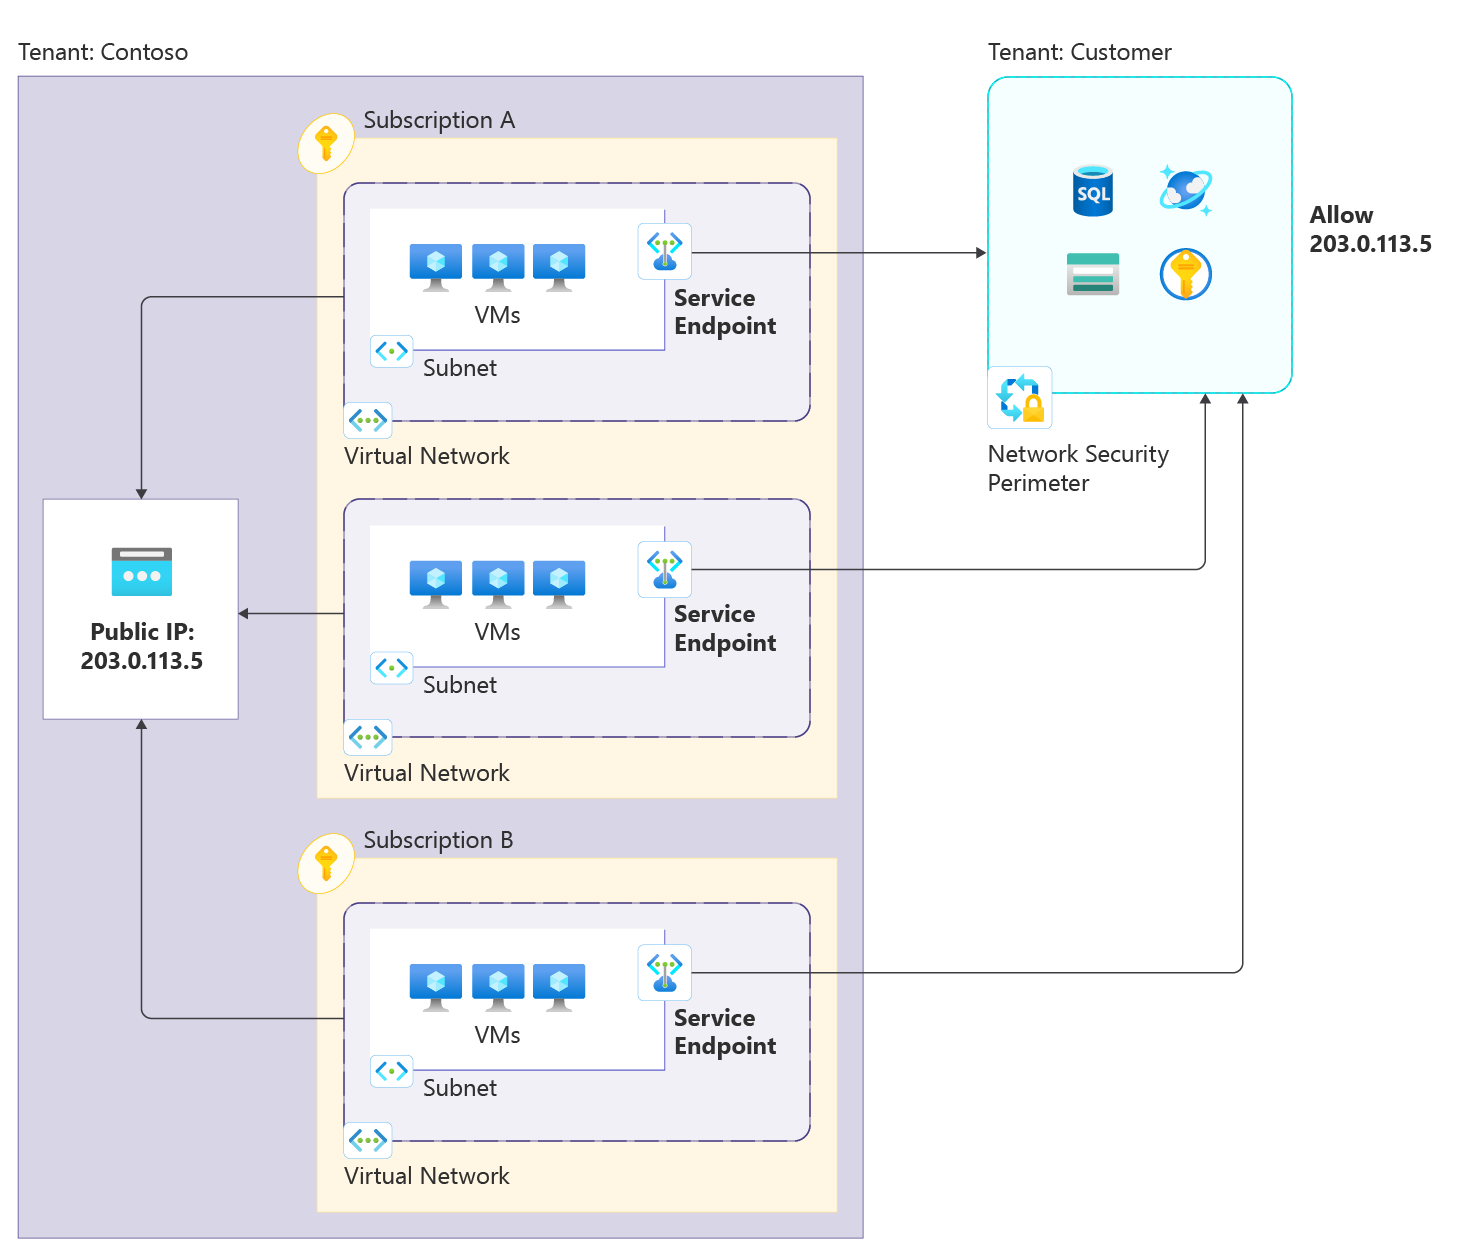
关于逐步实现说明,请参见:
支持的服务
以下 Azure 服务提供了带有网络标识符的服务端点。 Microsoft.* 资源在括号中。 在配置标准服务端点时,从子网端启用该资源:
| Service | 资源提供者 | 可用性 |
|---|---|---|
| Azure 存储 | Microsoft.Storage | 在所有 Azure 区域普遍可用 |
| Azure 密钥保管库 | Microsoft.KeyVault | 在所有 Azure 区域普遍可用 |
| Azure SQL 数据库 | Microsoft.Sql | 在所有 Azure 区域普遍可用 |
| Azure Cosmos DB | Microsoft.AzureCosmosDB | 在所有 Azure 区域普遍可用 |
主要优势
标准服务端点提供以下优势:
简化的配置,管理开销更少:将单个公共 IP 关联为跨多个子网和 VNet 的网络标识符。 子网生命周期的更改不需要更新服务端访问规则。
提高了规模和可靠性:克服了传统的服务终结点可伸缩性限制,在不达到资源提供程序限制的情况下启用数千个连接。
网络安全边界集成:使用网络安全边界为 PaaS 资源强制实施基于边界的安全性。 使用网络安全边界规则集中实施访问控制,而不是针对每个资源分别管理 ACL。
网络标识符支持:将公共 IP 与子网相关联,实现灵活的多订阅连接。 同一个公共 IP 地址可以在同一租户内的多个 VNet 和订阅之间重复使用。
跨订阅支持:在同一租户和区域内的订阅中重复使用公共 IP 作为网络标识符。
比较连接选项
下表比较了基本服务端点、标准服务端点和Azure 专用链接:
| 能力 | 基本服务端点 | 标准服务端点 | Azure 专用链接 |
|---|---|---|---|
| 专用连接性 (未公开公共终结点) | 不支持 | 不支持 | Supported |
| 本地部署连接(私有路由流量) | 不支持 | 不支持 | Supported |
| 数据外泄保护 | 不支持 | 不支持 | Supported |
| 易于设置(DNS、端点创建、审批) | 简单 | 简单 | 复杂 |
| 可缩放的解决方案 | 不支持 | Supported | Supported |
| 服务可用性 | 有限(约10项服务) | 有限(4项服务) | 广泛(70 多项服务) |
| 定价 | 免费 | 已支付 | 已支付 |
局限性
终结点在 Azure 虚拟网络中配置的子网上启用。 终端不能用于从本地服务发送到 Azure 服务的流量。 欲了解更多信息,请参见“从本地安全 Azure 服务访问”。
子网中的所有服务端点必须引用相同的网络标识符,否则操作将失败。
资源可重用性:可以在同一租户和区域内的订阅中重复使用公共 IP 作为网络标识符。 该功能不支持跨租户和跨区域共享。 可以在其他部署方案中使用公共 IP 前缀,例如 NAT 网关或负载均衡器。
PaaS 资源访问控制:网络安全外围允许使用公共 IP 前缀或实例通过基于 IP 的规则限制公共访问 PaaS 资源。 每个网络安全边界支持最多200个前缀和1000个PaaS资源。
功能可用性
此功能目前在由世纪互联运营的Azure中提供。
Pricing
标准服务端点是 Azure 的付费功能。 有关详细信息,请参阅 Azure 专用链接定价。
网络安全边界最佳实践
当你使用带有网络安全边界的标准服务终端时,请遵循以下最佳实践:
规模规划:将环境规模映射到 网络安全边界限制。 每个订阅支持最多 100 个网络安全边界,每个网络安全边界支持 200 个配置文件,以及每个网络安全边界最多支持 1000 个 PaaS 资源。
资源分组:对于大型环境,将资源拆分到多个网络安全外围,以保持在受支持的限制范围内。 在分组资源时,考虑网络架构和隔离需求。
配置文件设计:将具有类似访问要求的资源分组到配置文件中。 根据组织需求定义明确的隔离边界,例如分离开发/生产环境或应用团队。
规则配置:网络安全外围仅支持允许规则,不支持拒绝规则。 所有访问必须通过配置规则明确允许。
流量模式验证:在将资源移动到强制模式之前,查看并验证网络安全外围上的所有流量模式。 使用 网络安全边界诊断日志 确认所有流量均已通过网络安全边界访问规则批准。 持续监测一到两周,以确保所有访问模式都已涵盖。
跨订阅和区域支持:网络安全外围支持跨不同订阅和区域的资源,允许灵活的分组和管理。
欲了解更多信息,请参见 “什么是网络安全边界?”
常见问题解答
我可以在多个VNet上使用同一个公共IP吗?
是。 同一公共 IP 可在服务终结点中被多个 VNet 引用。
我可以在不同订阅之间使用相同的公共IP?
是。 同一租户和区域内支持跨订阅支持。
配置此功能需要哪些权限?
你需要具有网络参与者角色或更高级别的角色。 具体来说,你需要获得 Microsoft.Network/publicIPAddresses/joinServiceEndpointNetworkIdentifier/action 许可。 有关网络安全边界权限的更多信息,请参见 基于角色的网络安全边界访问控制要求。
重叠的IP范围可以在不同租户中用作网络标识符吗?
不会。 公共IP必须在每个地区独一无二,不能重叠。
添加或更改网络标识符会干扰活跃连接吗?
是。 当你在现有服务端点添加或更改网络标识符时,主动流会重置,类似于从非服务端点升级到服务端点。 尽可能将这一变更安排在维护窗口内。
我可以在订阅和租户之间重复使用公共IP地址吗?
同一租户内支持跨订阅共享。 不支持跨租户共享。
支持在一个区域使用VNet,在另一个区域使用PaaS资源?
是的,这个配置支持Azure Cosmos DB、Azure 密钥保管库和Azure 存储。 对于 Azure SQL 数据库,不支持跨区域支持。