工作效率不再局限于私有网络,并且工作已急剧转向云服务。 虽然使用云应用程序可以使员工通过远程方式保证工作效率,但攻击者还可以使用基于应用程序的攻击来获取重要的组织数据。 你可能熟悉针对用户的攻击,如电子邮件钓鱼或凭据被盗用。 同意式网络钓鱼是另一个需要注意的威胁途径。
本文介绍什么是许可钓鱼,Microsoft 采取哪些措施来保护组织的安全,以及组织可以采取哪些措施来保持安全。
什么是同意诱骗?
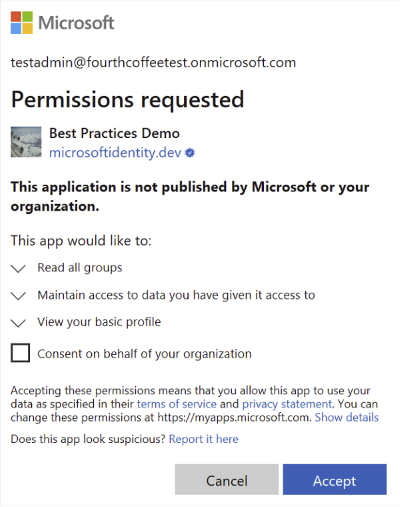
同意钓鱼攻击会欺骗用户向恶意的云应用程序授予权限。 随后,这些恶意应用程序可以访问合法的云服务以及用户的数据。 与凭据泄露不同,执行同意钓鱼的威胁行动者将以能够直接授权访问其个人或组织数据的用户为目标。 同意屏幕会显示应用程序接收的所有权限。 由于合法提供程序(如 Microsoft 的标识平台)托管应用程序,不知情的用户会接受条款。 此操作会向恶意应用程序授予其所请求的数据访问权限。 下图显示了请求访问各种权限的 OAuth 应用的示例。
缓解同意诱骗攻击
管理员、用户或 Microsoft 安全研究人员可能会标记看起来行为可疑的 OAuth 应用程序。 Microsoft 会审核已标记的应用程序,来确定应用程序是否违反服务条款。 如果确认违反,Microsoft Entra ID 将禁用应用程序,并阻止在所有 Microsoft 服务中进一步使用。
当 Microsoft Entra ID 禁用 OAuth 应用程序时,将发生以下操作:
- 恶意应用程序和相关的服务主体被置于完全禁用状态。 任何新令牌请求或刷新令牌的请求将被拒绝,但现有访问令牌在过期之前仍有效。
- 这些应用程序在 Microsoft Graph 中相关的应用程序和服务主体资源类型的
disabledByMicrosoftStatus属性上显示DisabledDueToViolationOfServicesAgreement。 为了防止这些对象将来在组织中再次被实例化,您不能删除这些对象。 - 如果组织中的用户在该应用程序被禁用之前已同意该应用程序,则会向特权角色管理员发送电子邮件。 该电子邮件说明了已采取的措施,以及他们可采取的、用于调查和改善其安全状况的建议步骤。
建议的应对和补救措施
如果被 Microsoft 禁用的应用程序影响组织,则组织应采取以下措施来确保环境安全:
- 调查已禁用应用程序的活动记录,包括:
- 应用程序请求的委托的权限或应用程序权限。
- 适用于应用程序活动以及有权使用应用程序的用户登录活动的 Microsoft Entra 审核日志。
- 查看并运用有关防范非法同意授权的指导。 这些指导包括审核在评审期间发现的已禁用和可疑应用程序的权限与同意。
- 实施下一节中所述的有关强化防范同意诱骗的最佳做法。
如果你认为Microsoft错误地禁用了应用程序
租户管理员无法通过将服务主体accountEnabled的属性设置为true或重新激活应用注册(isDisabled=false)来撤销 Microsoft 的禁用操作。 此限制也适用于应用程序主租户中的管理员。
如果组织发布应用程序,请与其主租户中的管理员合作,通过常规 Microsoft Entra 支持选项联系 Microsoft 支持。 解释你为什么认为禁用是错误的,并包括应用程序(客户端)ID、主租户 ID、disabledByMicrosoftStatus 值和相关调查结果。 提交支持请求单并不能保证重新激活。
如果你的组织使用另一个组织发布的应用程序,请联系发布者,了解该禁用情况,并继续调查租户中的应用程序活动。 还可以使用常规支持选项获取对租户影响的帮助。 更改租户的登录设置不会解除 Microsoft 的禁用状态。
强化防范同意钓鱼攻击的最佳做法
管理员应通过提供适当的洞察和能力,来控制组织内应用程序的许可和使用方式。 尽管攻击者一直存在,但组织可以执行一些步骤来改善安全状况。 要遵循的一些最佳做法包括:
- 培训组织成员,使他们了解权限和同意框架的工作原理:
- 了解如何发现和阻止常见的同意诱骗手段:
- 检查拼写和语法是否有误。 如果电子邮件消息或应用程序的同意屏幕出现拼写和语法错误,这很可能是一个可疑应用程序。 在这种情况下,请使用“在此处报告”链接直接在同意提示中举报,Microsoft 将进行调查,如果确认其为恶意应用程序,会将其禁用。
- 不要依赖应用程序名称和域 URL 作为判断真伪的依据。 攻击者喜欢使用欺骗性的应用程序名称和域,使它们看起来像是来自合法的服务或公司,促使你同意恶意应用程序。 你应该验证域 URL 的来源,并尽可能使用来自经过验证的发布者的应用程序。
- 通过使用 Microsoft Defender for Office 365 阻止同意网络钓鱼电子邮件,防范攻击者冒充组织中的已知用户发起的网络钓鱼活动。
- 配置 Microsoft Defender for Cloud Apps 策略来帮助管理组织中的异常应用程序活动。 例如活动策略规则、异常检测和OAuth 应用策略。
- 通过遵循有关 Microsoft 365 Defender 高级搜寻 的指导来调查并搜寻同意授权网络钓鱼攻击。
- 允许访问符合特定条件的受信任的应用程序,并阻止访问那些不符合特定条件的应用程序: