本文是由四部分构成的教程系列的第二部分。 第一部分 概述了客户管理的密钥、其功能和在注册表上启用密钥之前的注意事项。 本文将引导你完成使用 Azure CLI、Azure 门户或 Azure 资源管理器模板来启用客户管理的密钥的步骤。
先决条件
登录 Azure 门户。
使用 Azure CLI 启用客户管理的密钥
创建资源组
运行 az group create 命令以创建保存密钥存储、容器注册表和其他所需资源的资源组:
az group create --name <resource-group-name> --location <location>
创建用户分配的托管标识
为注册表配置用户分配的 托管标识 ,以便它可以访问加密密钥:
运行 az identity create 命令创建托管标识:
az identity create \
  --resource-group <resource-group-name> \
  --name <managed-identity-name>
在命令输出中,记下
id和principalId的值,以配置对该注册表项的访问权限:{ "clientId": "00001111-aaaa-2222-bbbb-3333cccc4444", "id": "/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourcegroups/myresourcegroup/providers/Microsoft.ManagedIdentity/userAssignedIdentities/myresourcegroup", "location": "chinaeast2", "name": "myidentityname", "principalId": "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx", "resourceGroup": "myresourcegroup", "tags": {}, "tenantId": "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx", "type": "Microsoft.ManagedIdentity/userAssignedIdentities" }为方便起见,请将
id和principalId值存储在环境变量中:identityID=$(az identity show --resource-group <resource-group-name> --name <managed-identity-name> --query 'id' --output tsv) identityPrincipalID=$(az identity show --resource-group <resource-group-name> --name <managed-identity-name> --query 'principalId' --output tsv)
创建和配置密钥保管库
运行 az keyvault create 命令创建一个密钥保管库,可以在其中存储客户管理的用于加密注册表的密钥。
默认情况下,新的 Key Vault 会自动启用 软删除 设置。 为防止意外删除密钥或密钥保管库导致的数据丢失,建议启用 清除保护功能 设置:
az keyvault create --name <key-vault-name> \
  --resource-group <resource-group-name> \
  --enable-purge-protection
为方便起见,请记下 Key Vault 资源 ID 并将该值存储在环境变量中:
keyvaultID=$(az keyvault show --resource-group <resource-group-name> --name <key-vault-name> --query 'id' --output tsv)
启用受信任的服务以访问密钥保管库
如果使用防火墙或虚拟网络(专用终结点)来保护密钥保管库,则必须启用网络设置,以允许受信任的 Azure 服务进行访问。 有关详细信息,请参阅配置 Azure 密钥保管库 网络设置。
启用托管标识以访问 Key Vault
可通过两种方式启用托管标识以访问 Key Vault。
第一种是为密钥保管库配置访问策略并设置密钥权限以使用用户分配的托管标识进行访问:
运行 az keyvault set policy 命令。 传递先前创建并存储的环境变量值
principalID。将密钥权限设置为
get、unwrapKey和wrapKey:az keyvault set-policy \ --resource-group <resource-group-name> \ --name <key-vault-name> \ --object-id $identityPrincipalID \ --key-permissions get unwrapKey wrapKey
第二种是使用 Azure 基于角色的访问控制 (RBAC) 将权限分配给用户分配的托管标识并访问密钥保管库。 运行 az role assignment create 命令并将 密钥保管库 Crypto Service Encryption User 角色分配给用户分配托管标识:
az role assignment create --assignee $identityPrincipalID \
  --role "Key Vault Crypto Service Encryption User" \
  --scope $keyvaultID
在密钥保管库中创建密钥并获取密钥 ID
运行 az keyvault key create 命令以在密钥保管库中创建密钥:
az keyvault key create \
  --name <key-name> \
  --vault-name <key-vault-name>
记下命令输出中的密钥 ID (
kid):[...] "key": { "crv": null, "d": null, "dp": null, "dq": null, "e": "AQAB", "k": null, "keyOps": [ "encrypt", "decrypt", "sign", "verify", "wrapKey", "unwrapKey" ], "kid": "https://mykeyvault.vault.azure.cn/keys/mykey/<version>", "kty": "RSA", [...]为方便起见,请将为密钥 ID 选择的格式存储在
$keyID环境变量中。 可以使用带版本或不带版本的密钥 ID。
密钥轮换
可以选择手动或自动密钥轮换。
使用带密钥版本的客户管理的密钥加密注册表,将只允许在 Azure 容器注册表中手动轮换密钥。 此示例存储密钥的 kid 属性:
keyID=$(az keyvault key show \
  --name <keyname> \
  --vault-name <key-vault-name> \
  --query 'key.kid' --output tsv)
如果通过省略密钥版本来使用客户管理的密钥加密注册表,将启用自动密钥轮换来检测 Azure 密钥保管库中的新密钥版本。 此示例删除密钥的 kid 属性中的版本:
keyID=$(az keyvault key show \
  --name <keyname> \
  --vault-name <key-vault-name> \
  --query 'key.kid' --output tsv)

keyID=$(echo $keyID | sed -e "s/\/[^/]*$//")
创建和配置托管 HSM
必须先预配和激活托管 HSM,然后才能创建密钥或分配数据平面角色。 按照快速入门操作:使用 Azure CLI预配和激活托管 HSM,然后返回到本文。
如果启用了托管 HSM 防火墙,请在创建注册表之前配置受信任的服务或其他网络访问。 有关详细信息,请参阅 托管 HSM 的网络安全性。
创建加密密钥的用户需要允许创建密钥的托管 HSM 角色,例如 托管 HSM 加密用户。 有关详细信息,请参阅 托管 HSM 数据平面角色管理。
创建支持密钥包装的 RSA-HSM 密钥:
az keyvault key create \
  --hsm-name <managed-hsm-name> \
  --name <key-name> \
  --kty RSA-HSM \
  --ops wrapKey unwrapKey
托管 HSM 使用本地 RBAC 而不是密钥保管库访问策略。 将 Managed HSM Crypto Service Encryption User 角色分配给用户分配的托管标识。 以下示例将分配限制为注册表使用的键:
az keyvault role assignment create \
  --hsm-name <managed-hsm-name> \
  --role "Managed HSM Crypto Service Encryption User" \
  --assignee-object-id $identityPrincipalID \
  --assignee-principal-type MSI \
  --scope /keys/<key-name>
将密钥 ID 及其版本存储起来,以便手动轮换:
keyID=$(az keyvault key show \
  --hsm-name <managed-hsm-name> \
  --name <key-name> \
  --query 'key.kid' --output tsv)
若要启用自动密钥轮换,请从密钥 ID 中删除版本:
keyID=$(echo $keyID | sed -e "s/\/[^/]*$//")
Note
托管 HSM 密钥 URI 使用格式 https://<managed-hsm-name>.managedhsm.chinacloudapi.cn/keys/<key-name>/<version>。 DNS 后缀可能因Azure云而异。
使用客户管理的密钥创建注册表
运行 az acr create 命令,以在 Premium 服务层级创建注册表并启用客户管理的密钥。
传递在前面的步骤中存储在环境变量中的托管标识 ID (
id) 和密钥 ID (kid) 值:az acr create \ --resource-group <resource-group-name> \ --name <container-registry-name> \ --identity $identityID \ --key-encryption-key $keyID \ --sku Premium
显示加密状态
运行 az acr encryption show 命令以显示使用客户管理密钥执行的注册表加密的状态:
az acr encryption show --name <container-registry-name>
输出类似于以下内容,具体取决于用于加密注册表的密钥:
{
  "keyVaultProperties": {
    "identity": "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx",
    "keyIdentifier": "https://myvault.vault.azure.cn/keys/myresourcegroup/abcdefg123456789...",
    "keyRotationEnabled": true,
    "lastKeyRotationTimestamp": xxxxxxxx
    "versionedKeyIdentifier": "https://myvault.vault.azure.cn/keys/myresourcegroup/abcdefg123456789...",
  },
  "status": "enabled"
}
使用 Azure 门户启用客户管理的密钥
创建用户分配的托管标识
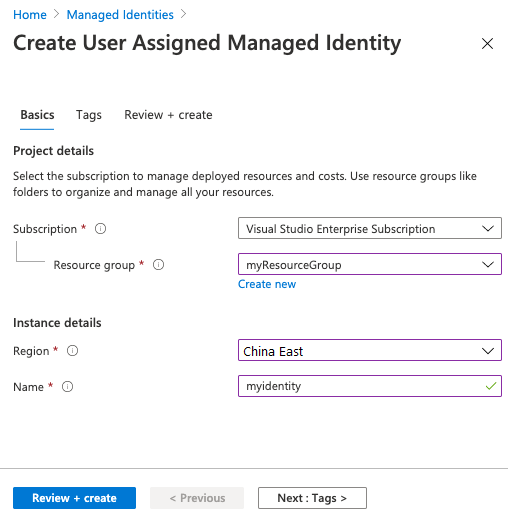
要在 Azure 门户中创建用于 Azure 资源的用户分配的托管标识:
按照步骤创建用户分配的标识。
保存标识名称以在之后的步骤中使用。
创建 Key Vault
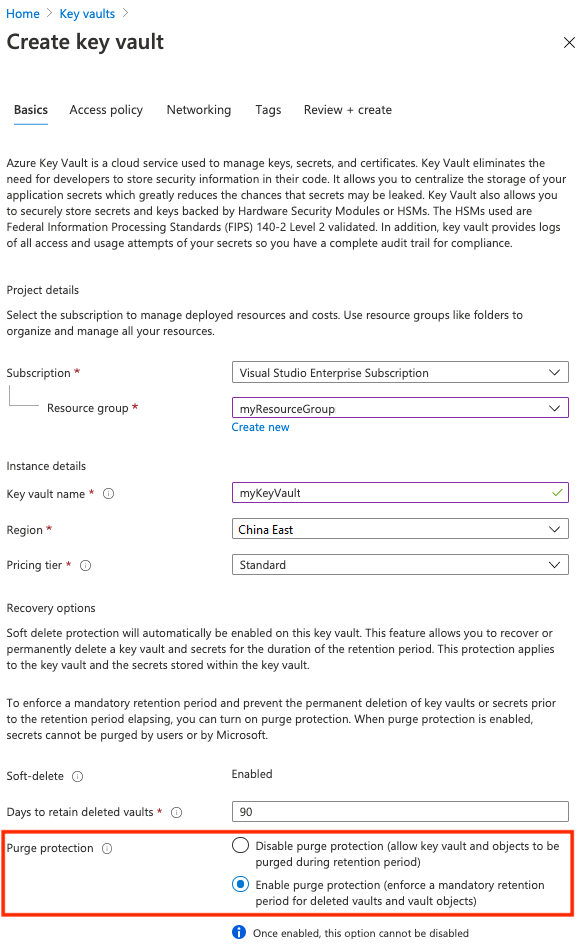
按照快速入门:使用 Azure 门户创建 Key Vault中的步骤操作。
为客户管理的密钥创建 Key Vault 时,请在 基本信息 选项卡中启用 清除保护 设置。 此设置有助于防止因意外删除密钥或密钥保管库导致的数据丢失。
启用受信任的服务以访问 Key Vault
如果使用防火墙或虚拟网络(专用终结点)来保护密钥保管库,请启用网络设置,以允许受信任的 Azure 服务进行访问。 有关详细信息,请参阅配置 Azure 密钥保管库 网络设置。
启用托管标识以访问 Key Vault
可通过两种方式启用托管标识以访问你的 Key Vault。
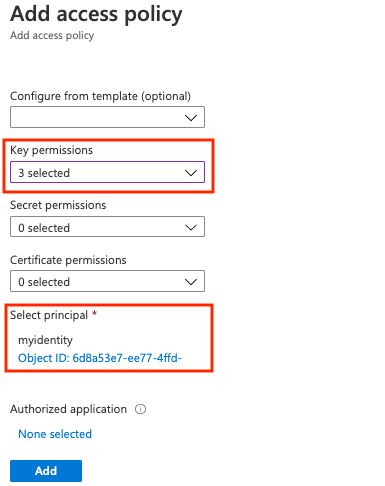
第一种是为密钥保管库配置访问策略并设置密钥权限以使用用户分配的托管标识进行访问:
转到密钥保管库。
选择 设置>访问策略 +添加访问策略。
选择“密钥权限”,然后选择“获取”、“解包密钥”和“包装密钥”。
在选择主体中,选择用户分配的托管标识的资源名称。
选择添加,然后选择保存。
另一种做法是,在 密钥保管库 范围内将 密钥保管库 Crypto Service Encryption User RBAC 角色分配给用户分配的托管标识。 有关详细步骤,请参阅使用 Azure 门户分配 Azure 角色。
创建和配置托管 HSM
确保创建加密密钥的用户具有允许创建密钥的托管 HSM 角色,例如 托管 HSM 加密用户。
在 “设置”下,选择 “密钥”,然后创建或导入支持
wrapKey和unwrapKey操作的 RSA-HSM 密钥。在 “设置”下,选择 “本地 RBAC”。
为用户分配的托管标识添加 Managed HSM Crypto Service Encryption User 角色分配。 对于最低权限,请在加密密钥的作用域内分配角色。 有关详细信息,请参阅 托管 HSM 数据平面角色管理。
如果启用了托管 HSM 防火墙,请配置受信任的服务或其他网络访问。 有关详细信息,请参阅 托管 HSM 的网络安全性。
Important
Azure 容器注册表不会创建或更新托管 HSM 角色分配。 在创建注册表或更改其加密密钥之前配置角色分配。
在密钥保管库中创建密钥
在密钥保管库中创建一个密钥并使用它来加密注册表。 如果要选择特定的密钥版本作为客户管理的密钥,请执行以下步骤。 如果密钥保管库访问仅限于专用终结点或选定网络,则创建注册表之前可能还需要创建密钥。
转到你的 Key Vault。
选择 设置密钥。
选择+生成/导入并为该密钥输入一个唯一名称。
接受剩余的默认值,然后选择 创建。
创建后,选择该密钥,然后选择当前版本。 复制密钥版本的密钥标识符。
创建容器注册表
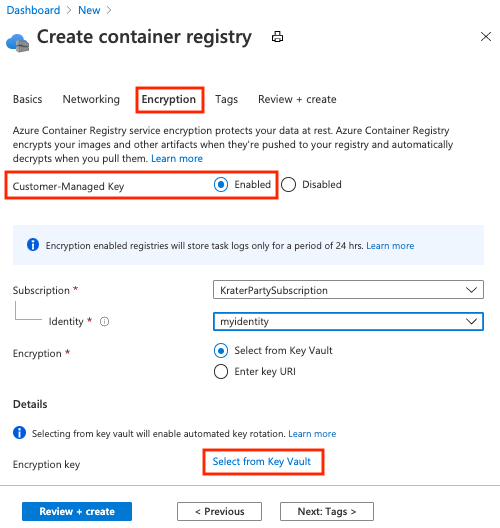
选择“创建资源”>“容器”“容器注册表”。
在 基本信息 选项卡中,选择或创建一个资源组,然后输入容器注册表名称。 在 SKU 中,选择 Premium。
在加密选项卡上,对于客户管理的密钥,选择已启用。
对于标识,选择你创建的托管标识。
对于 加密,请选择以下选项之一:
选择 从 密钥保管库 中选择,然后选择现有的 key vault 或托管 HSM 和密钥。 选择“ 新建 ”以创建密钥保管库和密钥。 你选择的密钥不带版本,支持自动密钥轮换。
选择 Enter key URI,并提供现有 密钥保管库 或托管 HSM 密钥的标识符。 可以提供带版本的密钥 URI(用于必须手动轮换的密钥)或不带版本的密钥 URI(启用自动密钥轮换)。
如果托管 HSM 防火墙阻止门户列出密钥,请允许你的客户端 IP 地址通过防火墙,或选择 输入密钥 URI。 允许受信任的服务使Azure 容器注册表能够访问托管 HSM,但它不允许在配置的网络边界之外的客户端使用密钥选取器。
选择查看 + 创建。
选择 创建 以部署注册表实例。
显示加密状态
要在门户中查看注册表的加密状态,请转到注册表。 在 “设置” 下,选择 “加密”。
使用 资源管理器 模板启用客户管理的密钥
可以使用资源管理器模板创建容器注册表,并使用存储在 密钥保管库 或托管 HSM 中的客户管理的密钥启用加密。
在部署模板之前,请创建用户分配的标识并配置其对密钥的访问权限:
对于 密钥保管库,请使用访问策略或
unwrapKeyAzure RBAC 角色向标识授予 、get和wrapKey权限。对于托管 HSM,请在密钥范围内向该标识分配 托管 HSM 加密服务加密用户 本地 RBAC 角色。
该模板声明现有标识,以便注册表可以依赖它。 将模板部署到与标识相同的资源组。
将 资源管理器 模板的以下内容复制到新文件中,并将其另存为 CMKtemplate.json:
{
  "$schema": "https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json#",
  "contentVersion": "1.0.0.0",
  "parameters": {
    "registry_name": {
      "type": "String"
    },
    "identity_name": {
      "type": "String"
    },
    "kek_id": {
      "type": "String"
    }
  },
  "resources": [
    {
      "type": "Microsoft.ContainerRegistry/registries",
      "apiVersion": "2019-12-01-preview",
      "name": "[parameters('registry_name')]",
      "location": "[resourceGroup().location]",
      "sku": {
        "name": "Premium",
        "tier": "Premium"
      },
      "identity": {
        "type": "UserAssigned",
        "userAssignedIdentities": {
          "[resourceID('Microsoft.ManagedIdentity/userAssignedIdentities', parameters('identity_name'))]": {}
        }
      },
      "dependsOn": [
        "[resourceId('Microsoft.ManagedIdentity/userAssignedIdentities', parameters('identity_name'))]"
      ],
      "properties": {
        "adminUserEnabled": false,
        "encryption": {
          "status": "enabled",
          "keyVaultProperties": {
            "identity": "[reference(resourceId('Microsoft.ManagedIdentity/userAssignedIdentities', parameters('identity_name')), '2018-11-30').clientId]",
            "keyIdentifier": "[parameters('kek_id')]"
          }
        },
        "networkRuleSet": {
          "defaultAction": "Allow",
          "virtualNetworkRules": [],
          "ipRules": []
        },
        "policies": {
          "quarantinePolicy": {
            "status": "disabled"
          },
          "trustPolicy": {
            "type": "Notary",
            "status": "disabled"
          },
          "retentionPolicy": {
            "days": 7,
            "status": "disabled"
          }
        }
      }
    },
    {
      "type": "Microsoft.ManagedIdentity/userAssignedIdentities",
      "apiVersion": "2018-11-30",
      "name": "[parameters('identity_name')]",
      "location": "[resourceGroup().location]"
    }
  ]
}
按照前面部分中的步骤创建以下资源:
用户分配的托管标识,按名称标识
密钥保管库或托管 HSM 密钥,由密钥 ID 标识
所需的密钥保管库权限或托管 HSM 本地 RBAC 角色分配
运行 az deployment group create 命令,以使用前面的模板文件创建注册表。 提供新的注册表名称、现有的用户分配的托管标识名称和你创建的密钥 ID。
az deployment group create \
  --resource-group <resource-group-name> \
  --template-file CMKtemplate.json \
  --parameters \
    registry_name=<registry-name> \
    identity_name=<managed-identity> \
    kek_id=<key-id>
运行 az acr encryption show 命令显示注册表加密的状态:
az acr encryption show --name <registry-name>
后续步骤
继续阅读下一篇文章,了解如何轮换客户管理的密钥、更新密钥版本和撤销客户管理的密钥。