Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
适用于: ✔️ SMB 文件共享
本文介绍如何使用基于标识的身份验证(在本地或 Azure 中)通过服务器消息块(SMB)协议启用对 Azure 文件的基于标识的访问。 与 Windows 文件服务器一样,你可以在共享、目录或文件级别授予对标识的权限。 无需额外的服务费即可在存储帐户上启用基于标识的身份验证。
Azure 文件存储 支持基于 SMB 的身份认证,适用于 Windows、Linux 和 macOS 客户端。 要配置 Linux 客户端,请参阅 为 Azure 文件存储 配置使用本地 AD DS 的 Linux 客户端或 为 Azure 文件存储 配置使用 Microsoft Entra 域服务 的 Linux 客户端。 Azure 文件目前不支持网络文件系统 (NFS) 文件共享的基于标识的身份验证。
为何使用基于标识的身份验证?
出于安全原因,请使用基于标识的身份验证来访问 SMB 文件共享,而不是存储帐户密钥。 这比在许多情况下使用存储帐户密钥更方便:
使用基于标识的身份验证可在替换本地文件服务器时提供无缝迁移体验,使最终用户能够继续使用相同的凭据访问其数据。
基于标识的身份验证无需在将应用程序移动到云时更改目录服务,并加快云采用。
在文件共享灾难恢复场景中,您可以配置基于身份的身份验证,以便在故障切换时支持适当的访问控制实施。
工作原理
Azure 文件服务使用 Kerberos 协议通过标识源进行身份验证。 当与客户端上运行的用户或应用程序关联的标识尝试访问 Azure 文件中的数据时,会将请求发送到标识源以对标识进行身份验证。 如果身份验证成功,标识源将返回 Kerberos 票证。 然后,客户端会发送包含 Kerberos 票证的请求,Azure 文件存储会使用该票证来授权请求。 Azure 文件存储服务仅接收 Kerberos 票证,而不是用户的访问凭据。
这三种身份源都需要在存储账户SMB安全设置中的 认证方法 中启用Kerberos。 有关说明,请参见 SMB安全设置。
为存储帐户选择标识源
在存储帐户上启用基于标识的身份验证之前,请确定要使用的标识源。 大多数公司和组织都配置了某种类型的域环境,因此你可能已经有一个域环境。 请查阅 Active Directory (AD) 或 IT 管理员,确保这一点。 如果还没有标识源,则需要配置一个标识源,然后才能启用基于标识的身份验证。
支持的身份验证方案
可以使用三个标识源之一( 本地 Active Directory 域服务(AD DS)、 Microsoft Entra 域服务或 Microsoft Entra Kerberos,通过 SMB 启用基于标识的身份验证。 每个存储帐户只能使用一个标识源进行文件访问身份验证,它适用于帐户中的所有文件共享。
请使用下表选择身份源。
| 身份源 | 特别适合 | 身份与客户 | 关键要求 |
|---|---|---|---|
| AD DS | 拥有现有 AD DS 环境和能够访问其域控制器的客户端的组织 | Windows和Linux上的AD DS用户 | 将身份与 Microsoft Entra ID 同步,以实现用户和组特定的共享权限。 客户端必须连接到域控制器。 通过文件资源管理器或 icacls 从 Windows 客户端管理文件和目录权限。 |
| Microsoft Entra 域名服务 | 已经使用或需要Azure托管域的组织 | Windows 和 Linux 上的混合身份 | 将客户端连接到受管理域,并为其域控制器提供连接。 通过文件资源管理器或 icacls 从 Windows 客户端管理文件和目录权限。 |
| Microsoft Entra Kerberos | 云优先型或混合环境、已加入 Microsoft Entra 的客户端、FSLogix 用户配置文件、macOS 客户端,或无法连接到域控制器的客户端 | Windows 和 macOS 上的混合身份(预览版)。 Linux用户认证不被支持。 | 客户端不需要域控制器连接来进行认证。 将存储账户应用排除在适用的多因素认证(MFA)策略之外。 |
对于需要无密钥SMB访问的应用和Azure计算工作负载,可以考虑使用管理身份。 管理身份与三个用户身份源是分开的,并且可以与基于用户身份的认证在同一存储账户上共存。
选择身份源后:
- 在存储账户上启用身份源。
- 分配共享级别权限。
- 配置文件权限和目录权限。
- 配置 网络访问和DNS。
- 准备好客户端并挂载文件共享。
认证只是访问的一部分。 访问文件或目录时,身份需要共享层权限和相应的文件或目录权限。 单独配置网络连接。
Tip
如果你的需求发生变化,之后可以更改存储账户的身份来源。 例如,如果要从本地 AD DS 迁移到Microsoft Entra ID支持的混合标识,则可以将存储帐户从 AD DS 迁移到 Microsoft Entra Kerberos 身份验证。 更改身份源会暂时中断对存储账户中所有文件共享的基于身份的访问。 有关指导,请参见“更改 Azure 文件共享的身份源”。
在存储帐户上启用标识源
选择标识源后,请在存储帐户上启用它。
AD DS
对于 AD DS 身份验证,可以在 Azure VM 或本地托管 AD 域控制器。 无论哪种方式,客户端都必须与域控制器建立不受阻碍的网络连接,因此它们必须位于域服务的公司网络或虚拟网络(VNET)内。 建议将客户端计算机或 VM 加入域,以便用户不必在每次访问共享时提供显式凭据。
下图说明了 Azure 文件共享通过 SMB 进行本地 AD DS 身份验证的过程。 您必须通过使用 Microsoft Entra Connect Sync 或 Microsoft Entra Connect 云同步,将本地 AD DS 与 Microsoft Entra ID 同步。只有既存在于本地 AD DS 又 Microsoft Entra ID 中的混合用户身份,才能被认证并授权访问 Azure 文件共享。 这个要求之所以存在,是因为你是根据 Microsoft Entra ID 表示的身份配置共享层权限,而目录和文件层权限则是用 AD DS 中的身份强制执行的。 正确配置同一个混合用户的权限。
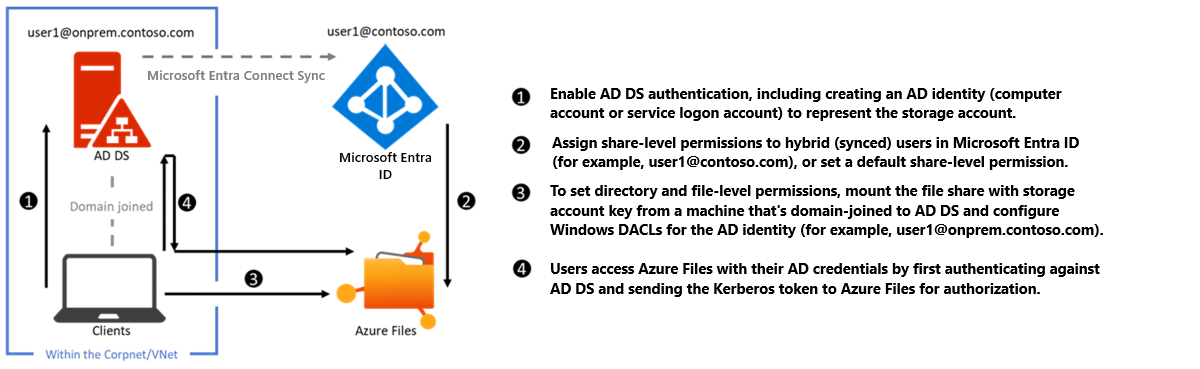
若要启用 AD DS 身份验证,请先阅读概述 - 通过 SMB 对 Azure 文件共享进行本地 Active Directory 域服务身份验证,然后参阅为 Azure 文件共享启用 AD DS 身份验证。
Microsoft Entra Kerberos
通过启用并配置 Microsoft Entra ID 来验证混合身份,Microsoft Entra 用户可以使用 Kerberos 身份验证访问 Azure 文件共享。 该配置使用 Microsoft Entra ID 发放 Kerberos 工单,通过行业标准的 SMB 协议访问文件共享。 这意味着最终用户无需与域控制器建立网络连接即可访问 Azure 文件共享。
重要
要使用 Microsoft Entra Kerberos 来认证混合身份,你需要传统的 AD DS 部署。 您必须使用 Microsoft Entra Connect Sync 或 Microsoft Entra Connect Cloud Sync 将其同步到 Microsoft Entra ID。客户端必须已加入 Microsoft Entra 或 混合加入 Microsoft Entra。
下图显示了通过 SMB 进行 Microsoft Entra Kerberos 身份验证的混合标识工作流。
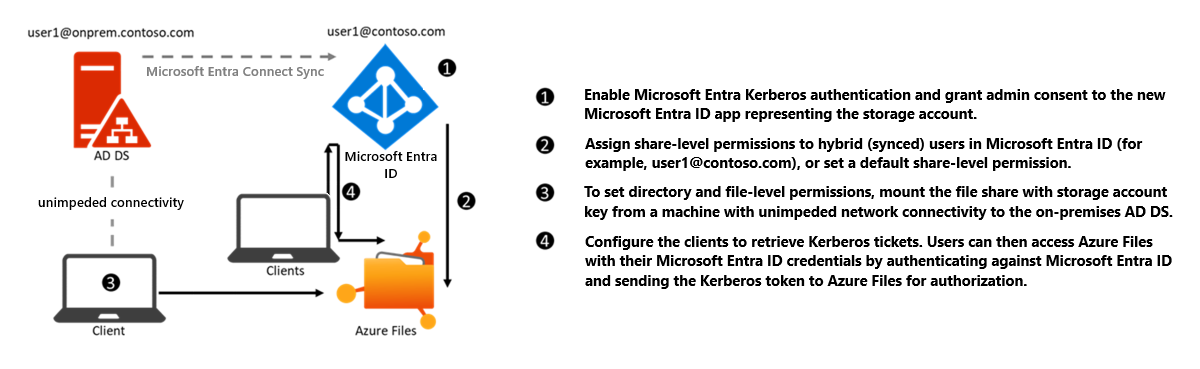
有关详细信息,请参阅 在 Azure 文件存储上启用 Microsoft Entra Kerberos 身份验证。
你还可以利用此功能将FSLogix配置文件存储在Azure文件共享中,用于连接Microsoft Entra的虚拟机。 有关详细信息,请参阅 使用 Microsoft Entra ID 在 Azure 文件存储 上存储 FSLogix 配置文件储存容器 。
Microsoft Entra 域服务
对于 Microsoft Entra 域服务 认证,您必须启用 Microsoft Entra 域服务 并将虚拟机加入该域名。 这些虚拟机通过 Kerberos 认证访问 Azure 文件共享。 这些虚拟机需要与 Microsoft Entra 域服务 管理域实现网络连接。
身份验证流类似于本地 AD DS 身份验证,存在以下差异:
- 此过程会在启用期间自动创建存储帐户标识。
- 所有Microsoft Entra ID用户可以进行身份验证和授权。 该平台管理用户从Microsoft Entra ID同步到Microsoft Entra 域服务。
Microsoft Entra 域服务的访问要求
客户端必须满足以下要求才能使用域服务身份验证进行身份验证。
- Kerberos 认证要求客户端加入 Domain Services 托管的域。
- 非 Azure 客户端无法加入 Domain Services 托管的域名。
- 未加入域的客户端,只有在客户端与域服务域控制器保持畅通网络连接(例如通过VPN或其他支持的连接)时,仍可通过显式凭证访问Azure文件共享。
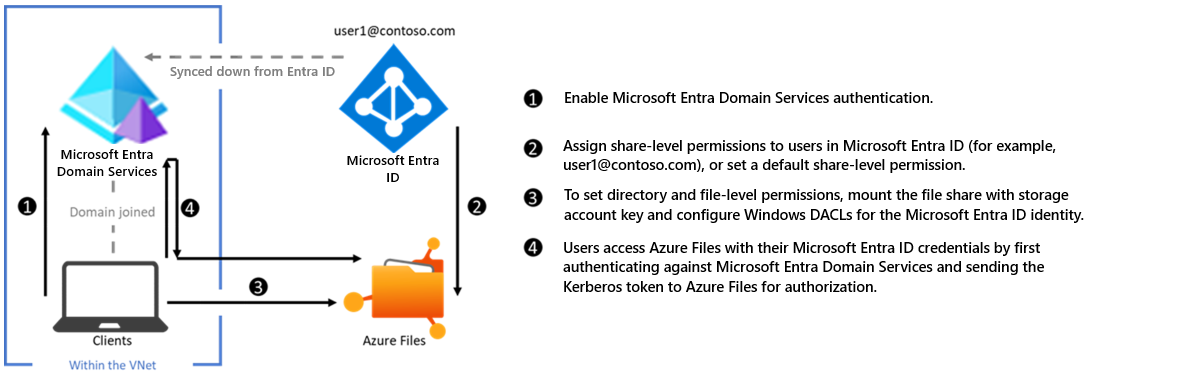
有关详细信息,请参阅 在 Azure 文件存储上启用Microsoft Entra 域服务身份验证。