Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Azure 文件共享有公共端点,也可以有一个或多个私有端点。 客户端可用的网络路径取决于协议和网络规则。 Azure 文件同步 为经典的 SMB 文件共享提供了缓存选项。 若要了解详细信息,请参阅 简介到 Azure 文件同步。
有关更广泛的部署考虑,请参见“规划 Azure 文件存储 部署”。 关于配置步骤,请参见配置 Azure 文件共享的网络端点。
两个协议差异会影响网络设计:
SMB使用TCP 445端口,一些组织和互联网服务提供商会阻止出站流量通过该端口。 通过 VPN 或 ExpressRoute 的专用连接提供了替代路径。
NFS采用基于网络的认证。 客户端通过私有端点或允许的虚拟网络子网的服务端点连接。
传输中的加密
传输中的加密保护客户与Azure 文件存储之间数据的机密性和完整性,包括防止中间人攻击者的拦截或修改。 这种保护适用于公共和私有端点。 加密和网络访问规则有不同的用途:加密保护连接,而网络规则决定哪些客户端可以访问服务。
SMB传输中的加密
SMB 3.x 通过 SMB 信道加密保护数据。 Azure 文件存储 支持 SMB 3.0 的 AES-128-CCM,以及 SMB 3.1.1 的 AES-128-GCM 和 AES-256-GCM。 加密算法依赖于客户端的能力以及服务允许的算法。 SMB 2.1不支持信道加密。
限制允许的算法会影响客户端兼容性。 例如,较旧的 Windows 客户端不支持 AES-256-GCM。 通道加密保护连接上的文件数据;Kerberos 票证加密保护认证票证。 这些是独立的控件。 关于客户端支持和配置,请参见 SMB安全设置。
NFS传输中的加密
NFS 文件共享支持通过 TLS 隧道进行加密。 AZNFS 挂载助手使用 stunnel 通过客户端与 Azure 文件存储 之间的加密连接传输 NFS 流量。 AZNFS 支持 TLS 1.2 和 TLS 1.3,并验证服务器证书。 应用程序继续使用 NFS 协议,而无需应用程序本身实现 TLS。
TLS保护传输中的数据,但不为NFS添加基于用户的身份验证功能。 网络访问规则和文件权限仍然控制访问。 关于加密挂载说明,请参见“对 NFS 共享的传输中数据进行加密”。
FileREST 传输中的加密
FileREST 保护通过 HTTPS 传输的数据。 Azure 文件存储 支持 TLS 1.2 和 TLS 1.3 用于 HTTPS 连接。 要求HTTPS会拒绝未加密的HTTP请求;最低TLS版本要求控制客户端可以使用哪些TLS版本。
经典文件共享可使用 FileREST 数据访问。
加密配置指南
以下指南介绍如何查看和更改加密要求和默认设置:
SMB 加密、NFS 加密和FileREST 的 HTTPS 要求。
公共终结点
公共端点有一个公共IP地址。 公共地址并不意味着无限制访问:协议要求、网络规则和授权决定了请求是否被允许。
这些协议对公共端点访问有不同的规则。
SMB:加密的SMB 3.x连接可以发起于Azure内部或外部,但需遵守网络规则和授权。 未加密的SMB连接仅限于同一Azure区域内的客户端,并且需要允许未加密访问的配置。
NFS:客户端只能从允许的子网通过服务终结点访问公用终结点。 NFS不支持互联网客户端的直接访问。
FileREST:客户端通过REST请求访问文件数据。 HTTPS保护这些请求在传输过程中。 网络规则和授权与是否要求HTTPS无关。
入站网络接入
网络规则控制对公共端点的入站访问。 传统文件共享支持从所选虚拟网络子网进行访问。 经典的SMB和FileRest访问也可以使用IP地址规则。 NFS访问需要服务端点和允许的子网。
服务端点通过 Azure 骨干网将来自虚拟网络子网的流量路由到 Azure 文件存储。 流量仍然使用公共端点的IP地址。 网络层识别源子网,以便服务能将其与允许的网络进行核对。
禁用公共网络访问还会阻止客户端通过服务端点访问。 私有端点访问独立于此设置。 对于经典文件共享,现有 的可信服务例外 可以继续生效。
有关配置步骤,请参阅“限制公共终结点访问”。
用服务端点策略限制出站访问
文件共享的网络规则控制入站访问。 他们不限制客户的出站目的地。 例如,一个能够读取文件共享的客户端可以将数据复制到它有写权限的其他资源。
对于经典文件共享,你可以选择使用 服务端点策略 来限制子网内客户端可通过服务端点访问哪些存储帐户。 该政策适用于该子网内的所有客户端。 目的地的网络规则和授权要求仍然适用。
服务端点策略与其他网络控制并行工作:
- 服务端点路由覆盖对于匹配的服务地址前缀的用户自定义路由(UDR)。 通过服务端点路由的流量不会经过 Azure 防火墙 或网络虚拟设备(NVA),因此这些设备无法检查或记录流量。 有关详细信息,请参阅虚拟网络服务终结点。
- 网络安全组(NSG)规则可以使用服务标签(如
Storage.ChinaEast2)来限制出站流量到某一区域。 服务标签不能限制流量到特定存储账户。
策略的允许列表可以包含单个存储账户、资源组或订阅。 该策略阻止关联子网中的客户端通过服务端点访问其他存储账户。 它不会限制子网的其他出站路径。
服务端点策略不适用于私有端点流量。
要配置服务端点策略,请参见 “限制对特定存储账户的外发访问”。
Azure 门户访问
在 Azure 门户中打开资源和访问其文件数据是分开操作。 对于经典文件共享,在浏览时会从浏览器向文件服务端点发送 FileREST 请求。 这些请求受存储账户网络规则约束。 仅仅访问门户并不授予对文件数据的网络访问权限。
关于经典文件共享浏览要求和故障排除,请参见 在 Azure 门户中授权访问文件数据。
专用终结点
私有端点在你的虚拟网络中提供一个私有IP地址,用于访问文件共享。
每个私有端点都关联到一个虚拟网络子网。 多个私有端点可以从不同的虚拟网络访问同一个文件共享。
客户端可以从其虚拟网络、对等虚拟网络或已连接的本地网络访问专用终结点。
私有端点和公用端点可以共存。 创建私有端点并不会禁用公共访问,也不会限制客户端的其他出站路径。
若要创建专用终结点,请参阅 为 Azure 文件配置专用终结点。
来自本地部署环境的私有连接
VPN和ExpressRoute为本地客户端与Azure虚拟网络中的私有端点之间提供连接。 这种方法适用于 SMB 和 NFS。
连接选项在范围和传输方式上有所不同:
点到站点 VPN
点到站点 VPN 将单个客户端连接到 Azure 虚拟网络。 它支持远程用户和未通过组织站点网络连接的设备。 有关支持的协议和设置指南,请参见 关于点到站点 VPN。
站对站 VPN
站点对站点VPN通过VPN网关将组织的网络连接到Azure虚拟网络。 连接网络上的客户端共享该连接。 有关架构和设置指南,请参见 站点到站点 VPN。
ExpressRoute
ExpressRoute私有对等连接将本地网络连接到Azure虚拟网络,而无需穿越公共互联网。 它为具有网络性能或组织要求的工作负载提供了私有连接选项。 应用级加密仍是一个独立的考虑因素。 有关连接选项和设置指南,请参见 ExpressRoute概述。
DNS 解析
DNS 决定文件共享的主机名是解析为公网 IP 地址还是私有 IP 地址。 客户端对于任一路径都使用相同的主机名。 在对该共享使用私有 DNS 的网络中,名称会解析为私有端点的 IP 地址。 使用公共DNS的客户端则会将其解析到公共端点。
本地客户端需要访问私有DNS记录以及通往私有端点的网络路由。 仅靠VPN或ExpressRoute连接无法实现私有DNS解析。 DNS 转发或 Azure DNS 私有解析器可以提供这种解析。
关于配置和验证,请参见:
- 创建一个带有DNS集成的私有端点,并为两个资源提供程序验证连接。
- Azure 私有端点 DNS 集成,用于本地 DNS 设计。
- 有关 Azure 文件存储 的具体示例,请参阅 为经典文件共享配置 DNS 转发。
基于 QUIC 的 SMB
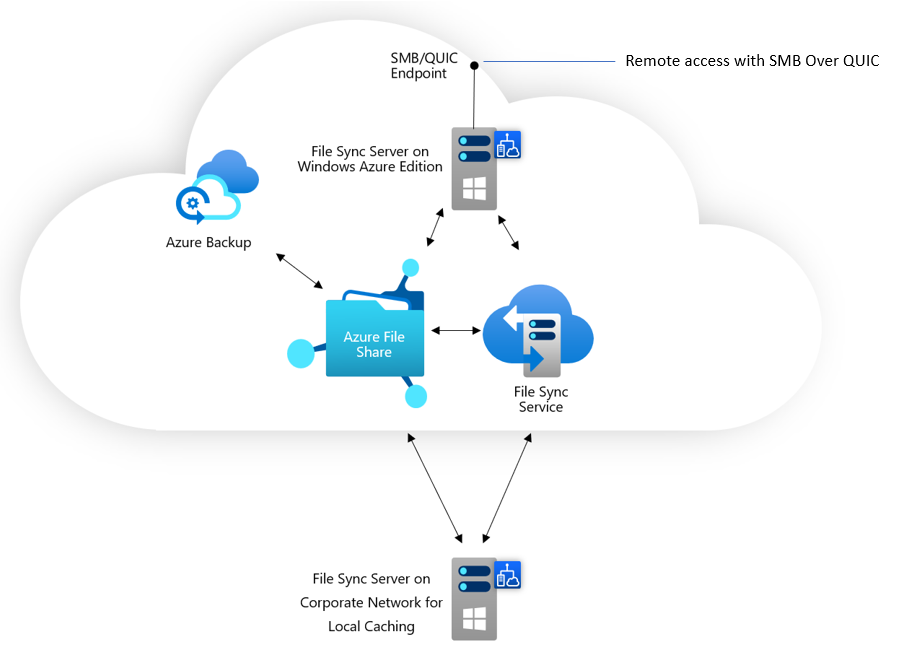
SMB over QUIC 通过 UDP 端口 443 传输 SMB 流量,当 TCP 端口 445 不可用时,提供了替代方案。 兼容的 Windows Server 文件服务器提供 QUIC 端点,客户端需要支持 SMB over QUIC。
目前,Azure 文件存储 不直接支持 SMB over QUIC。 您可以通过Azure 文件同步访问经典SMB文件共享的Windows Server缓存,如下图所示。 此选项不适用于 NFS。 你可以在本地部署 Azure 文件同步 缓存,也可以部署在 Azure 数据中心。 欲了解更多信息,请参阅 Windows Server 文档。 关于Azure 文件同步专用网络的详细信息,请参见SMB over QUIC。
另请参阅
- Azure 文件概述
- 为 Azure 文件存储 部署制定计划