Microsoft Defender for Cloud提供了一项 SQL 警报模拟功能,可帮助组织和安全团队验证部署和测试检测、响应和自动化工作流,而不会造成实际的安全风险。
该仿真使用一个名为 Sql-SimulateAlert Custom 的脚本扩展,用于在目标机器上注入遥测记录。 目标机器包括Azure 虚拟机(虚拟机)或Arc连接的机器。 每个模拟警报包含运行时上下文,如主机、SQL实例、数据库和进程信息。 你可以利用这些提醒来验证端到端的安全响应流程。 这个过程是安全的,不会影响你的资源。
可以模拟以下安全方案:
- 暴力破解身份验证
- 来自可疑应用程序的身份验证
- SQL 注入
- 主要异常
- Shell 外部源异常
- Shell 模糊处理
模拟通过自定义脚本扩展在计算机上本地运行,而无需执行外部恶意有效负载。 所有生成的警报都包含完整的计算机和资源标识符、SQL 实例名称、数据库信息、进程详细信息以及 playbook 和安全自动化工作流所需的遥测数据。
先决条件
必须具有以下角色和权限:
- 创建 ARM 部署和写入 VM 扩展:目标订阅中的安全管理员或参与者。
- 资源
Microsoft.Compute/virtualMachines/write和Microsoft.Resources/deployments/*的贡献者权限以及资源策略贡献者。
必须将 SQL Server 实例配置为允许对需要用户名和密码的模拟方案进行 SQL 身份验证(某些模拟类型接受用户凭据)。
注释
使用适当的测试 SQL 用户名和密码,而不是生产帐户。
模拟警报
它 SqlAlertSimulationClient 读取目标资源的详细信息,如订阅、资源组、机器名称和位置。
然后它构建一个 Azure 资源管理器(ARM)模板,在机器上部署自定义脚本扩展。 该扩展会执行一条 PowerShell 命令,使用所选的攻击设置启动 Defender for SQL 模拟帮助程序。 助手会生成警报数据并发送给 Defender for Cloud。 这些警报随后可以触发自动化和响应连接器。
登录到 Azure 门户。
搜索并选择 Azure SQL。
在 Azure VMS 或 SQL Server 实例(Azure Arc)上选择 SQL Server。
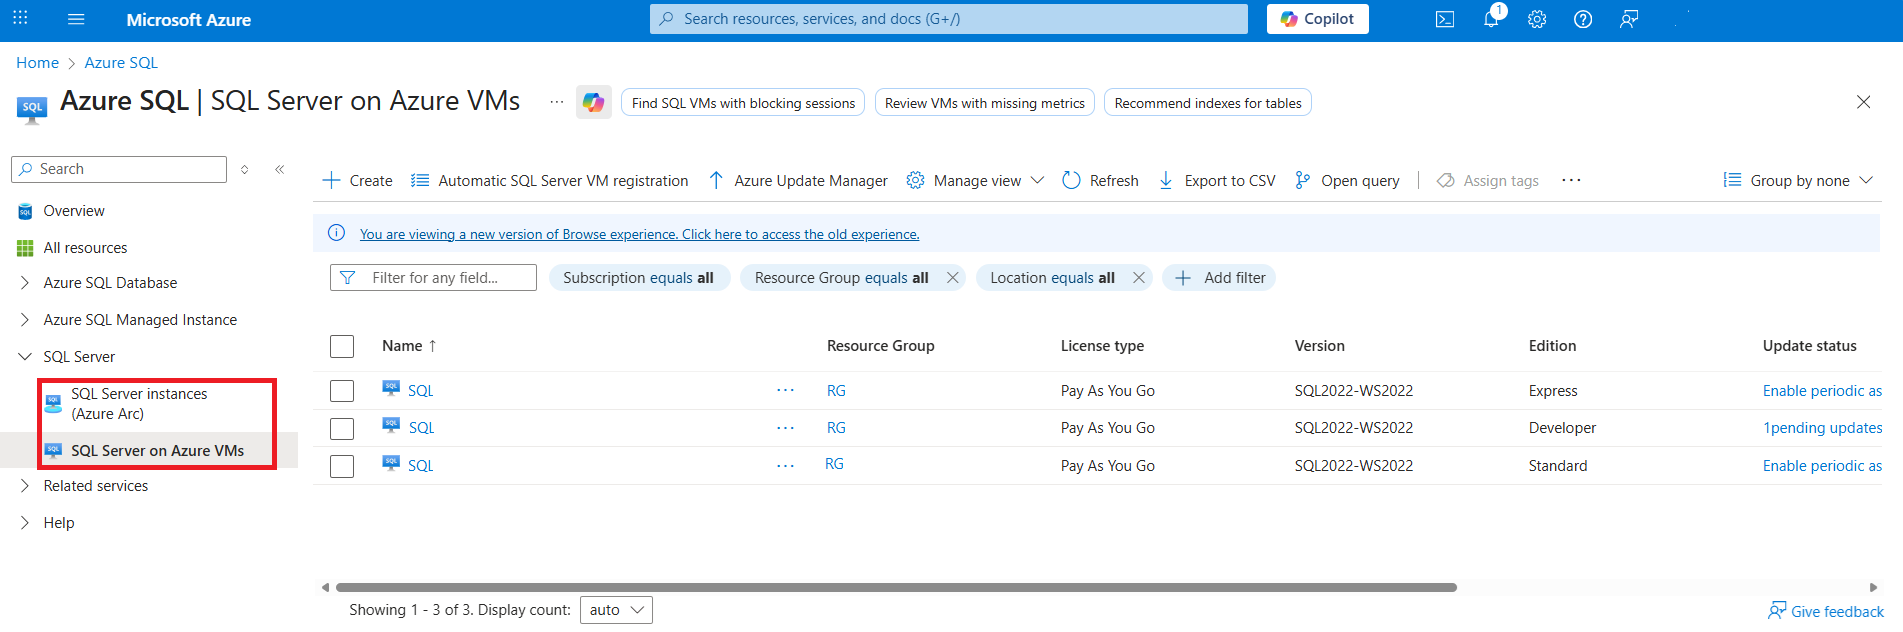
选择相关的数据库。
选择 “安全>Microsoft Defender for Cloud”。
选择“ 安全警报 ”选项卡,然后选择“ 模拟警报”。
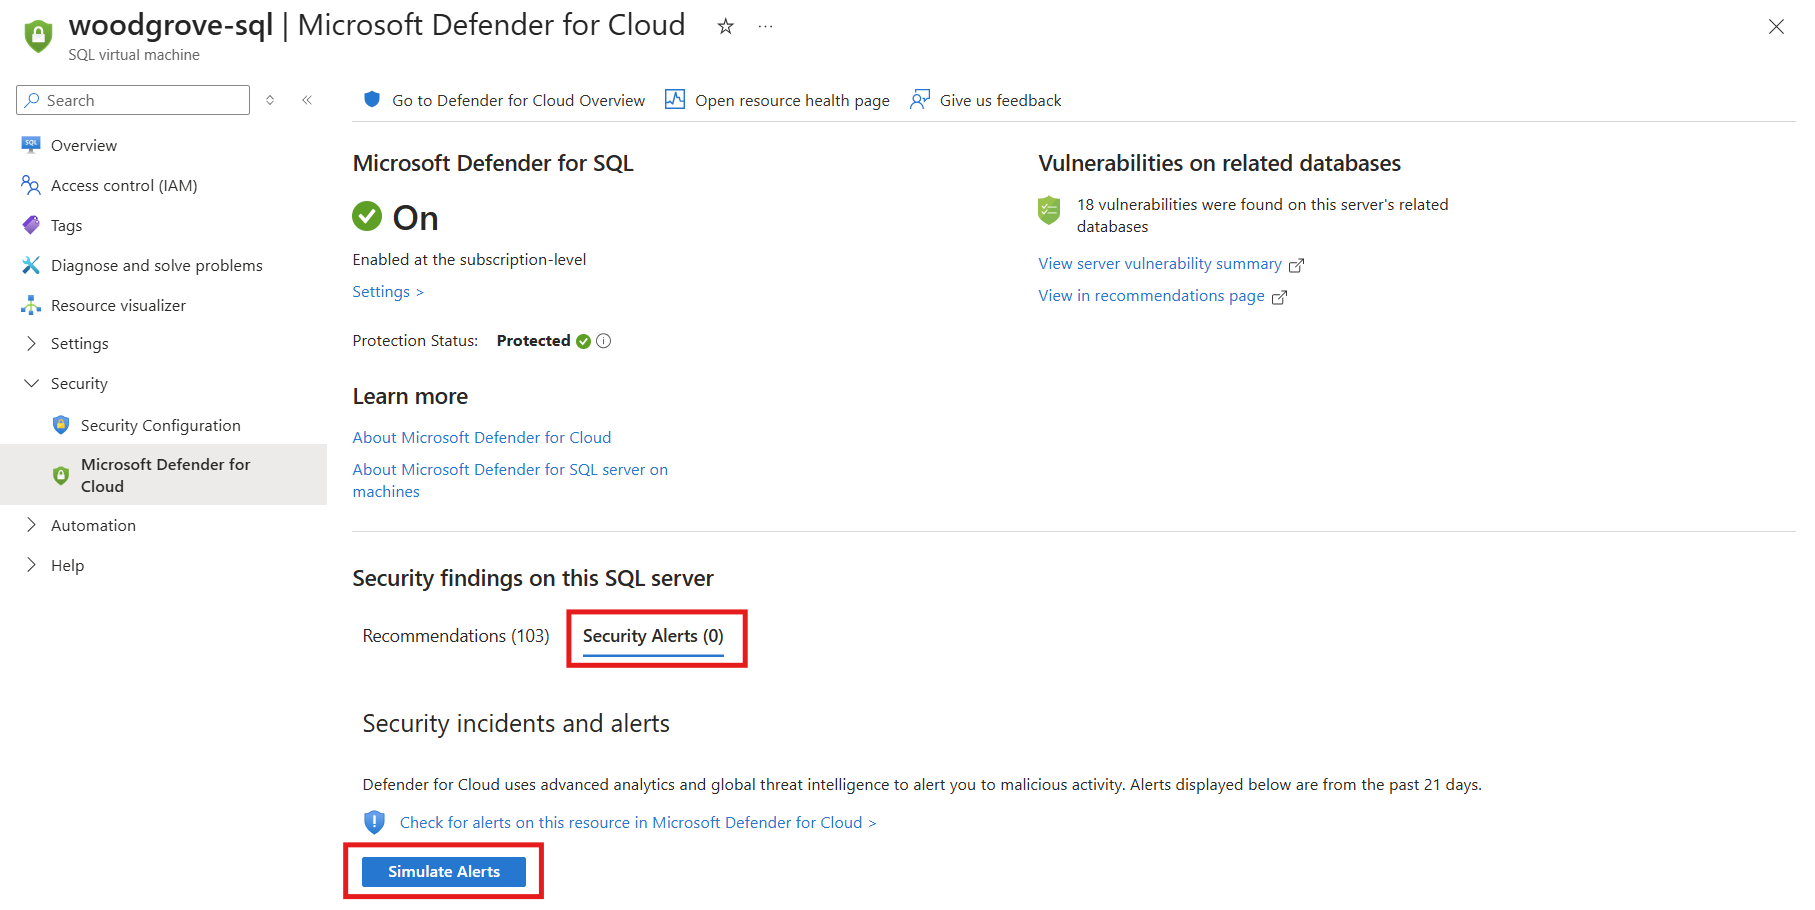
选择警报类型。

输入所选警报类型所需的信息。 例如,身份验证攻击的用户名和密码。
选择 “模拟警报”。

几分钟后警报出现。 你可以用警报来验证你的安全监控设置。
验证是否已生成警报
模拟警报后,验证是否已生成警报。
在 Azure 门户中,搜索并选择 Azure SQL。
在 Azure VMS 或 SQL Server 实例(Azure Arc)上选择 SQL Server。
选择相关的数据库。
选择 “安全>Microsoft Defender for Cloud”。
选择“ 安全警报 ”选项卡。
在 Microsoft Defender for Cloud 中选择“检查此资源的警报”。
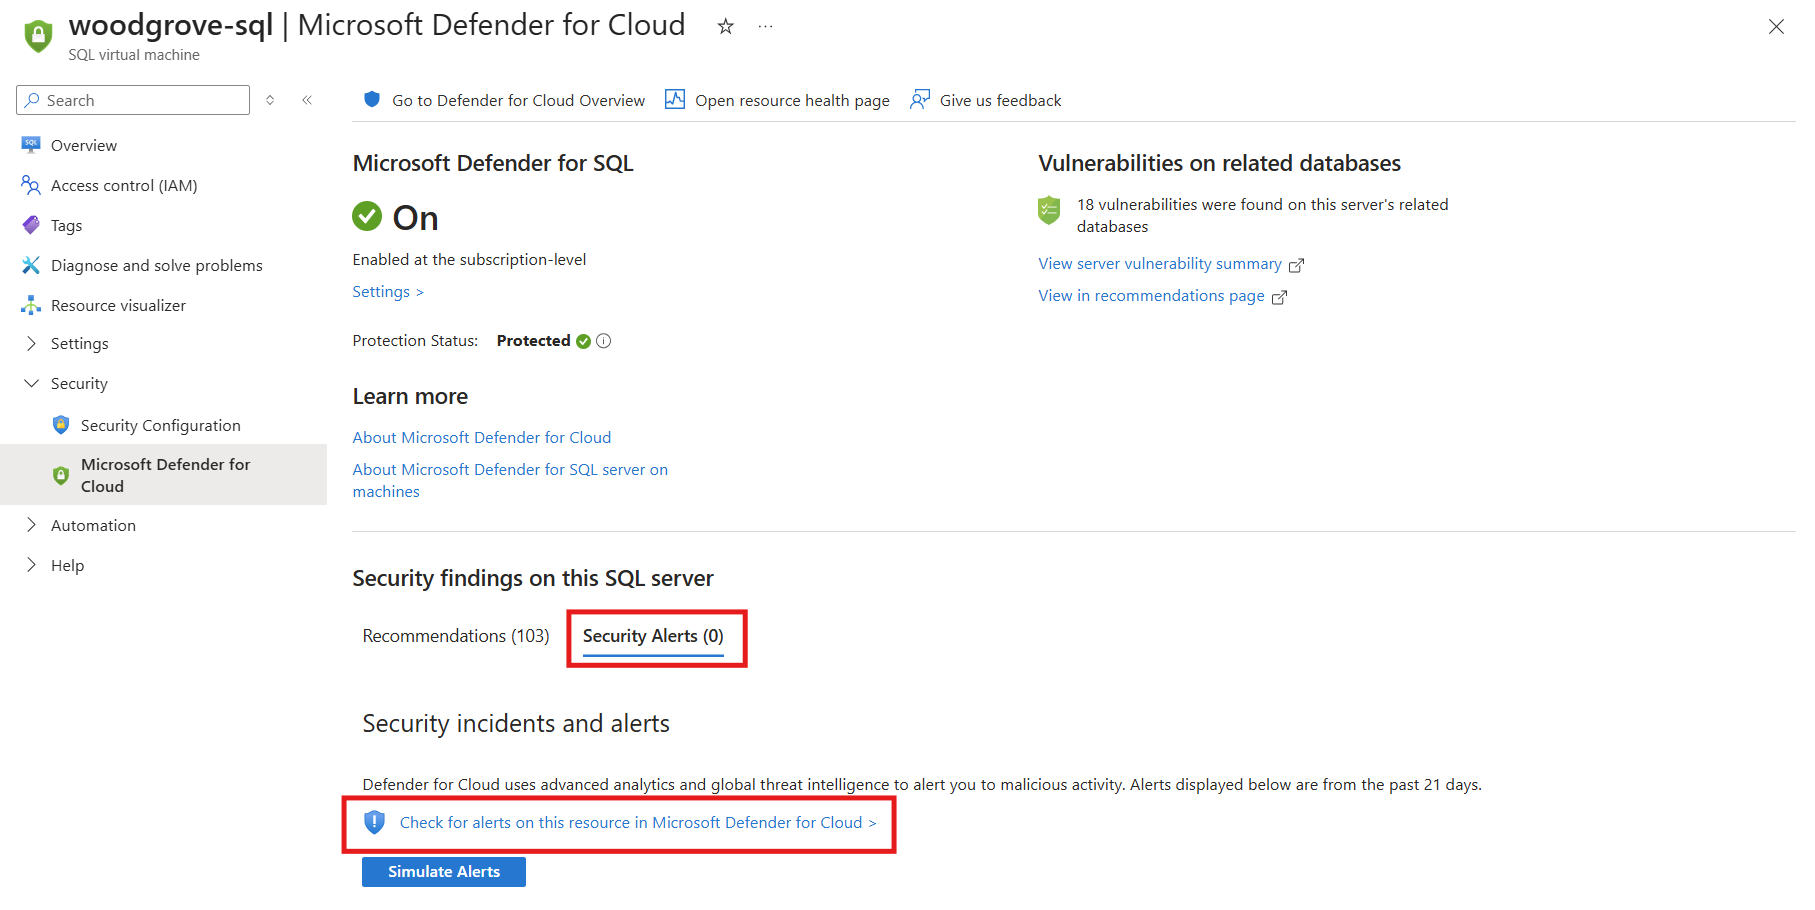
验证模拟警报是否显示在资源的警报列表中,并 管理和响应安全警报。