组织越来越多地采用云优先方法来现代化其标识和访问管理(IAM)解决方案。 对于“road to the cloud”计划,Microsoft已经建模了五种转型状态,以符合客户业务目标。 将用户的授权源(SOA)从本地 Active Directory 域服务(AD DS)过渡到云是这一过程中的关键步骤。 此过程称为 AD DS 最小化,通过直接在云中管理用户来降低本地基础结构的复杂性。
本文介绍用户 SOA 的概念、其优势以及它支持的方案。 它还概述了 IT 管理员计划使用 Microsoft Entra ID 将用户管理转移到云的关键注意事项和先决条件。 通过使用用户 SOA,组织可以使用 Microsoft Entra ID 治理 管理云中的用户生命周期。 对于仍需要访问本地资源的用户,将用户从 Microsoft Entra ID 预配到 Active Directory 可以保留所需的 AD 帐户,同时 Microsoft Entra ID 仍是权威源。 有关面向 IT 架构师的用户 SOA 使用指南,请参阅 Microsoft Entra 云优先身份指南。
用户 SOA 场景
后续部分将介绍有关用户 SOA 支持的方案的更多详细信息。
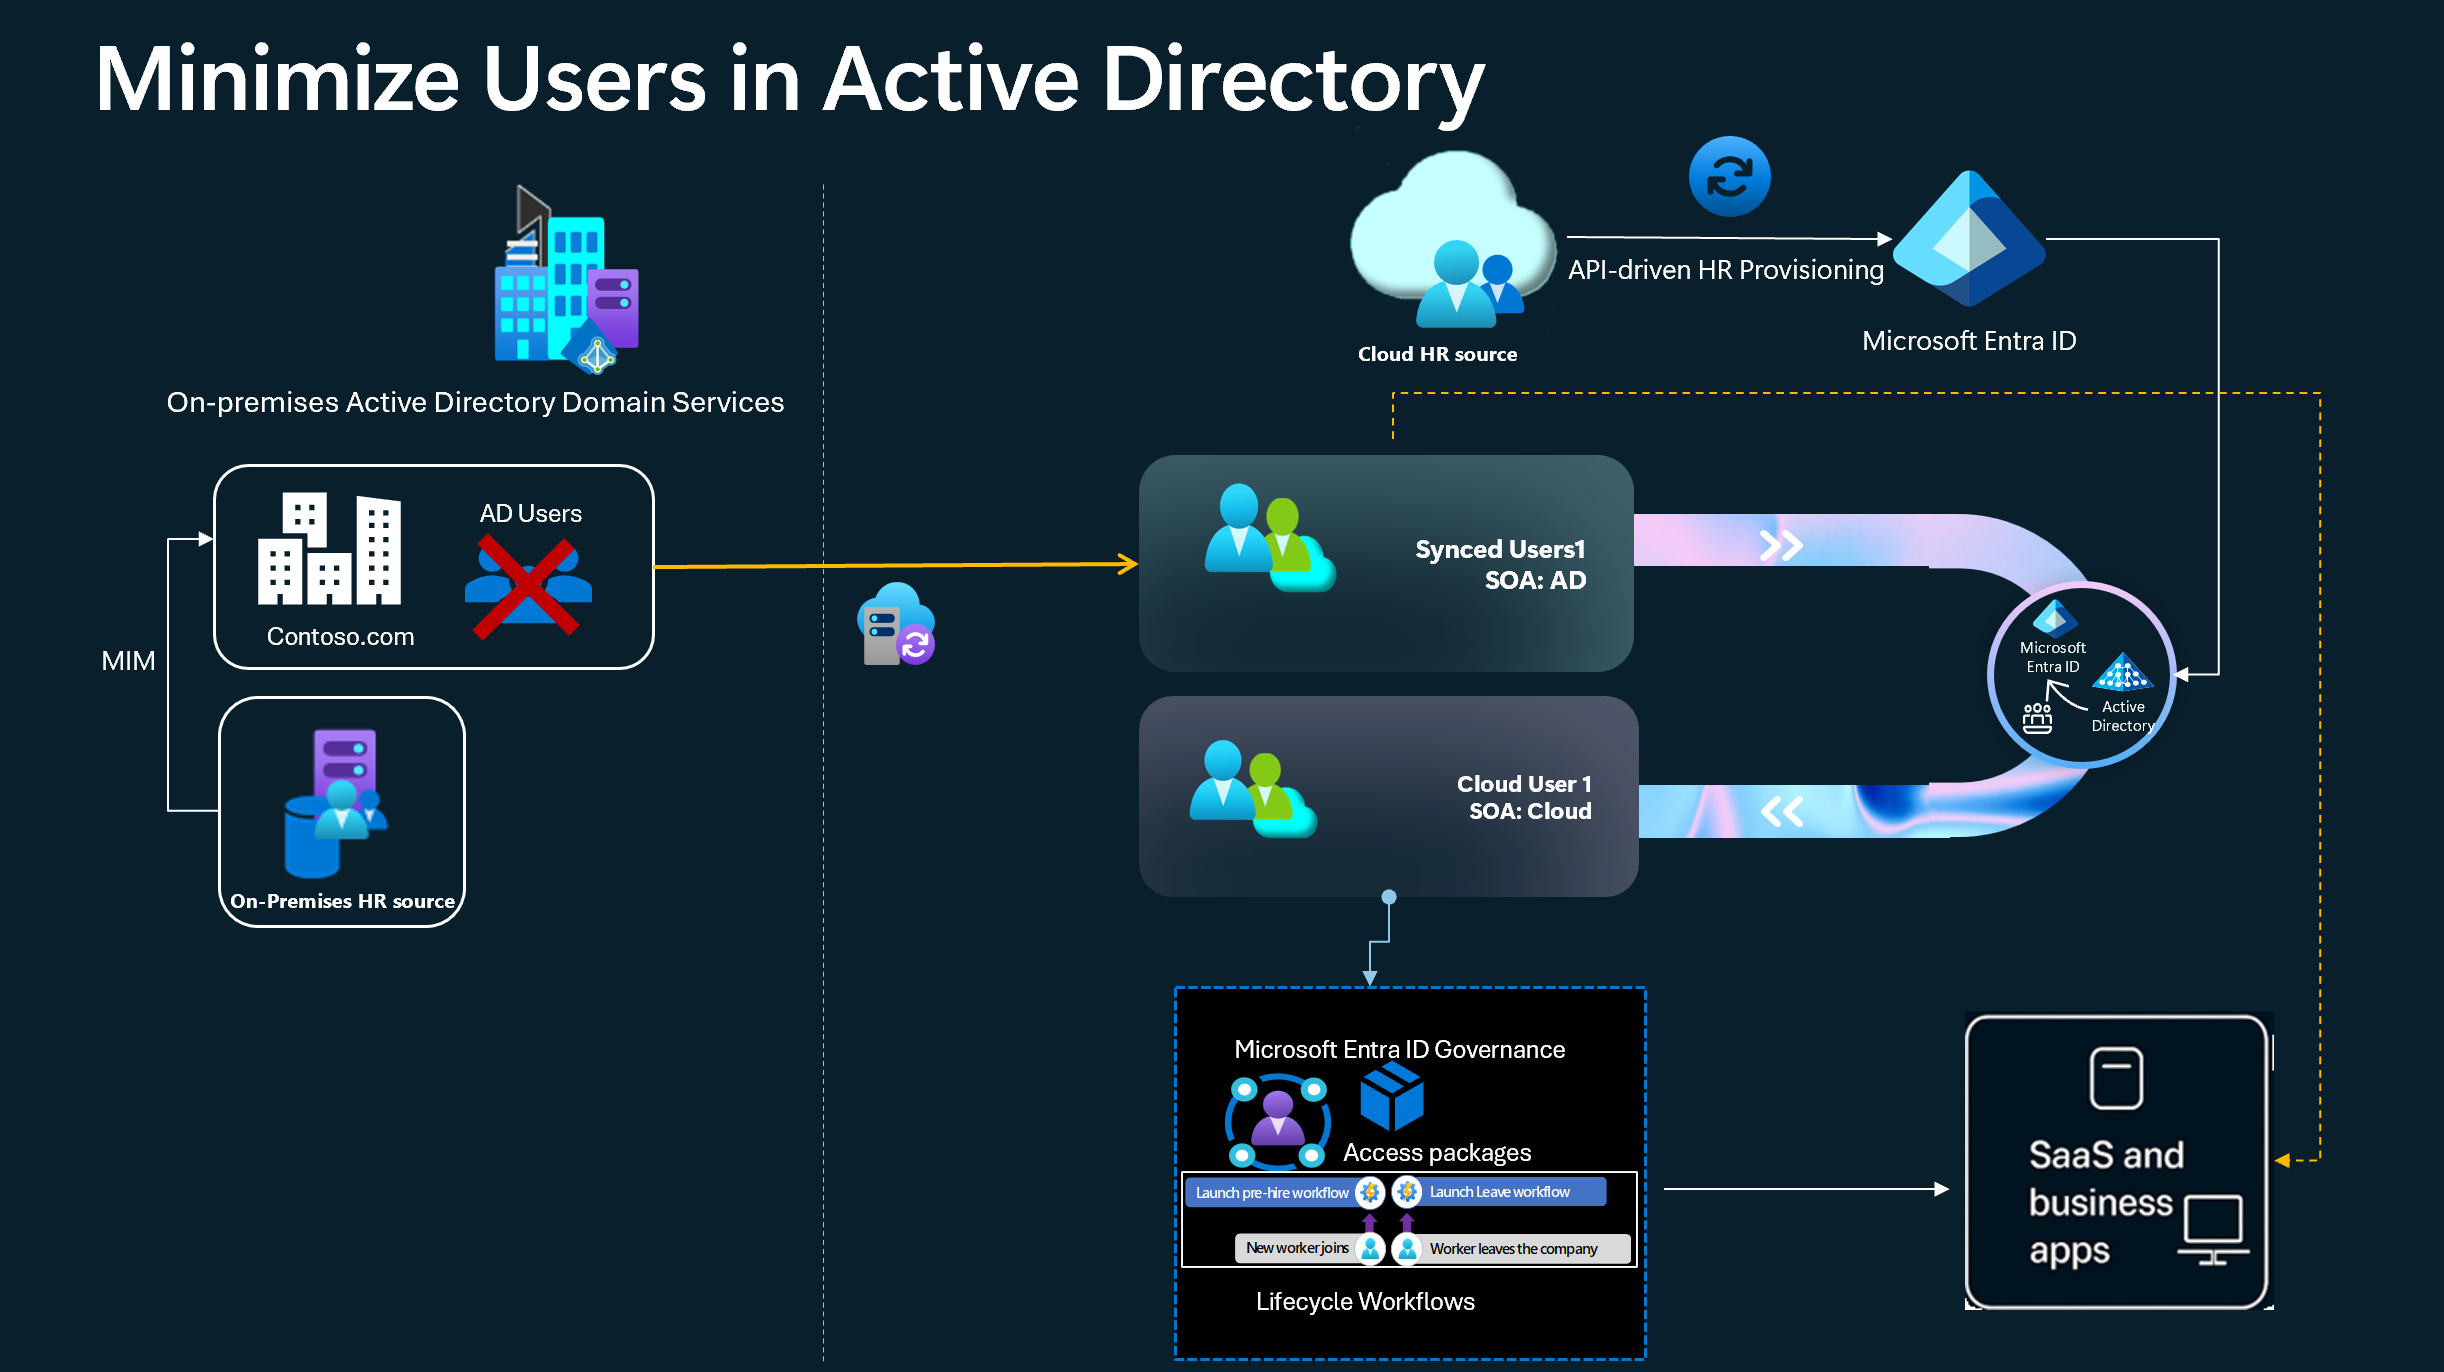
使用 Microsoft Entra ID 治理 最大程度地减少 AD 用户和管理用户生命周期
方案:你对部分或所有应用程序进行了现代化,并删除了使用 AD DS 用户进行访问的需求。 例如,这些应用程序现在使用来自 Microsoft Entra ID 的 安全断言标记语言(SAML) 或 OpenID Connect 的用户声明,而不是使用 AD FS 等联合系统。 但是,这些应用仍依赖于现有的同步用户来管理访问权限。 通过实现用户 SOA,可以在云中编辑用户,完全删除 AD DS 用户,并通过 Microsoft Entra ID 治理 功能管理用户。
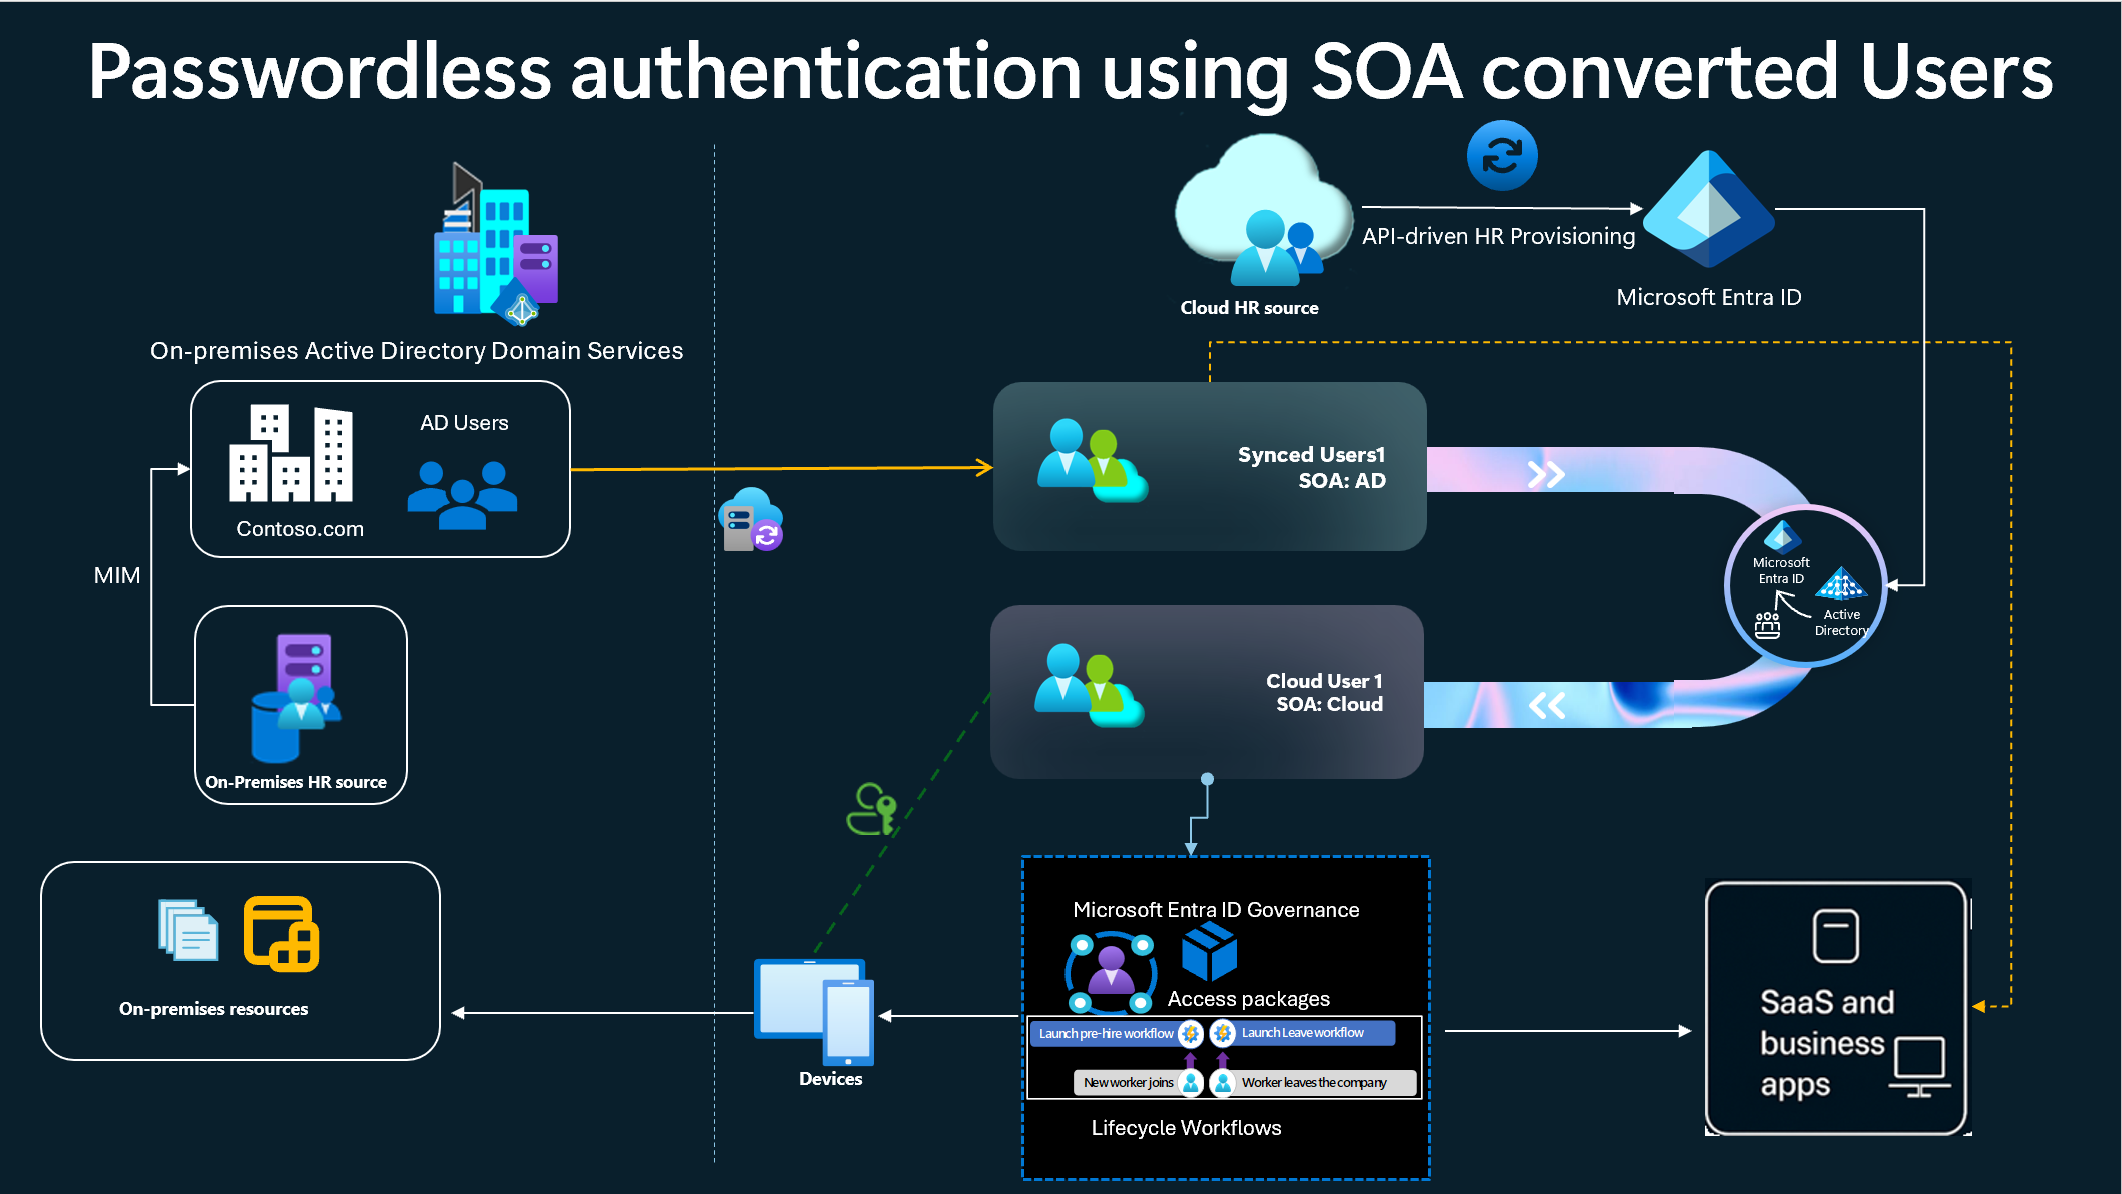
SOA 转移用户的无密码身份验证
方案:已为用户转移 SOA,并希望他们同时访问本地和云资源。 不要将用户从本地环境中移除,而应使用 Cloud Kerberos Trust 无密码身份验证来保留其混合身份,并使其能够访问本地资源。
无密码身份验证方法(如Windows Hello 企业版)让这些用户能够访问本地和云资源。 这些方法还为本地资源启用多重身份验证和条件访问策略,从而提供更大的控制和安全性。 要使此方案正常工作,用户帐户必须保留在 Active Directory 中。
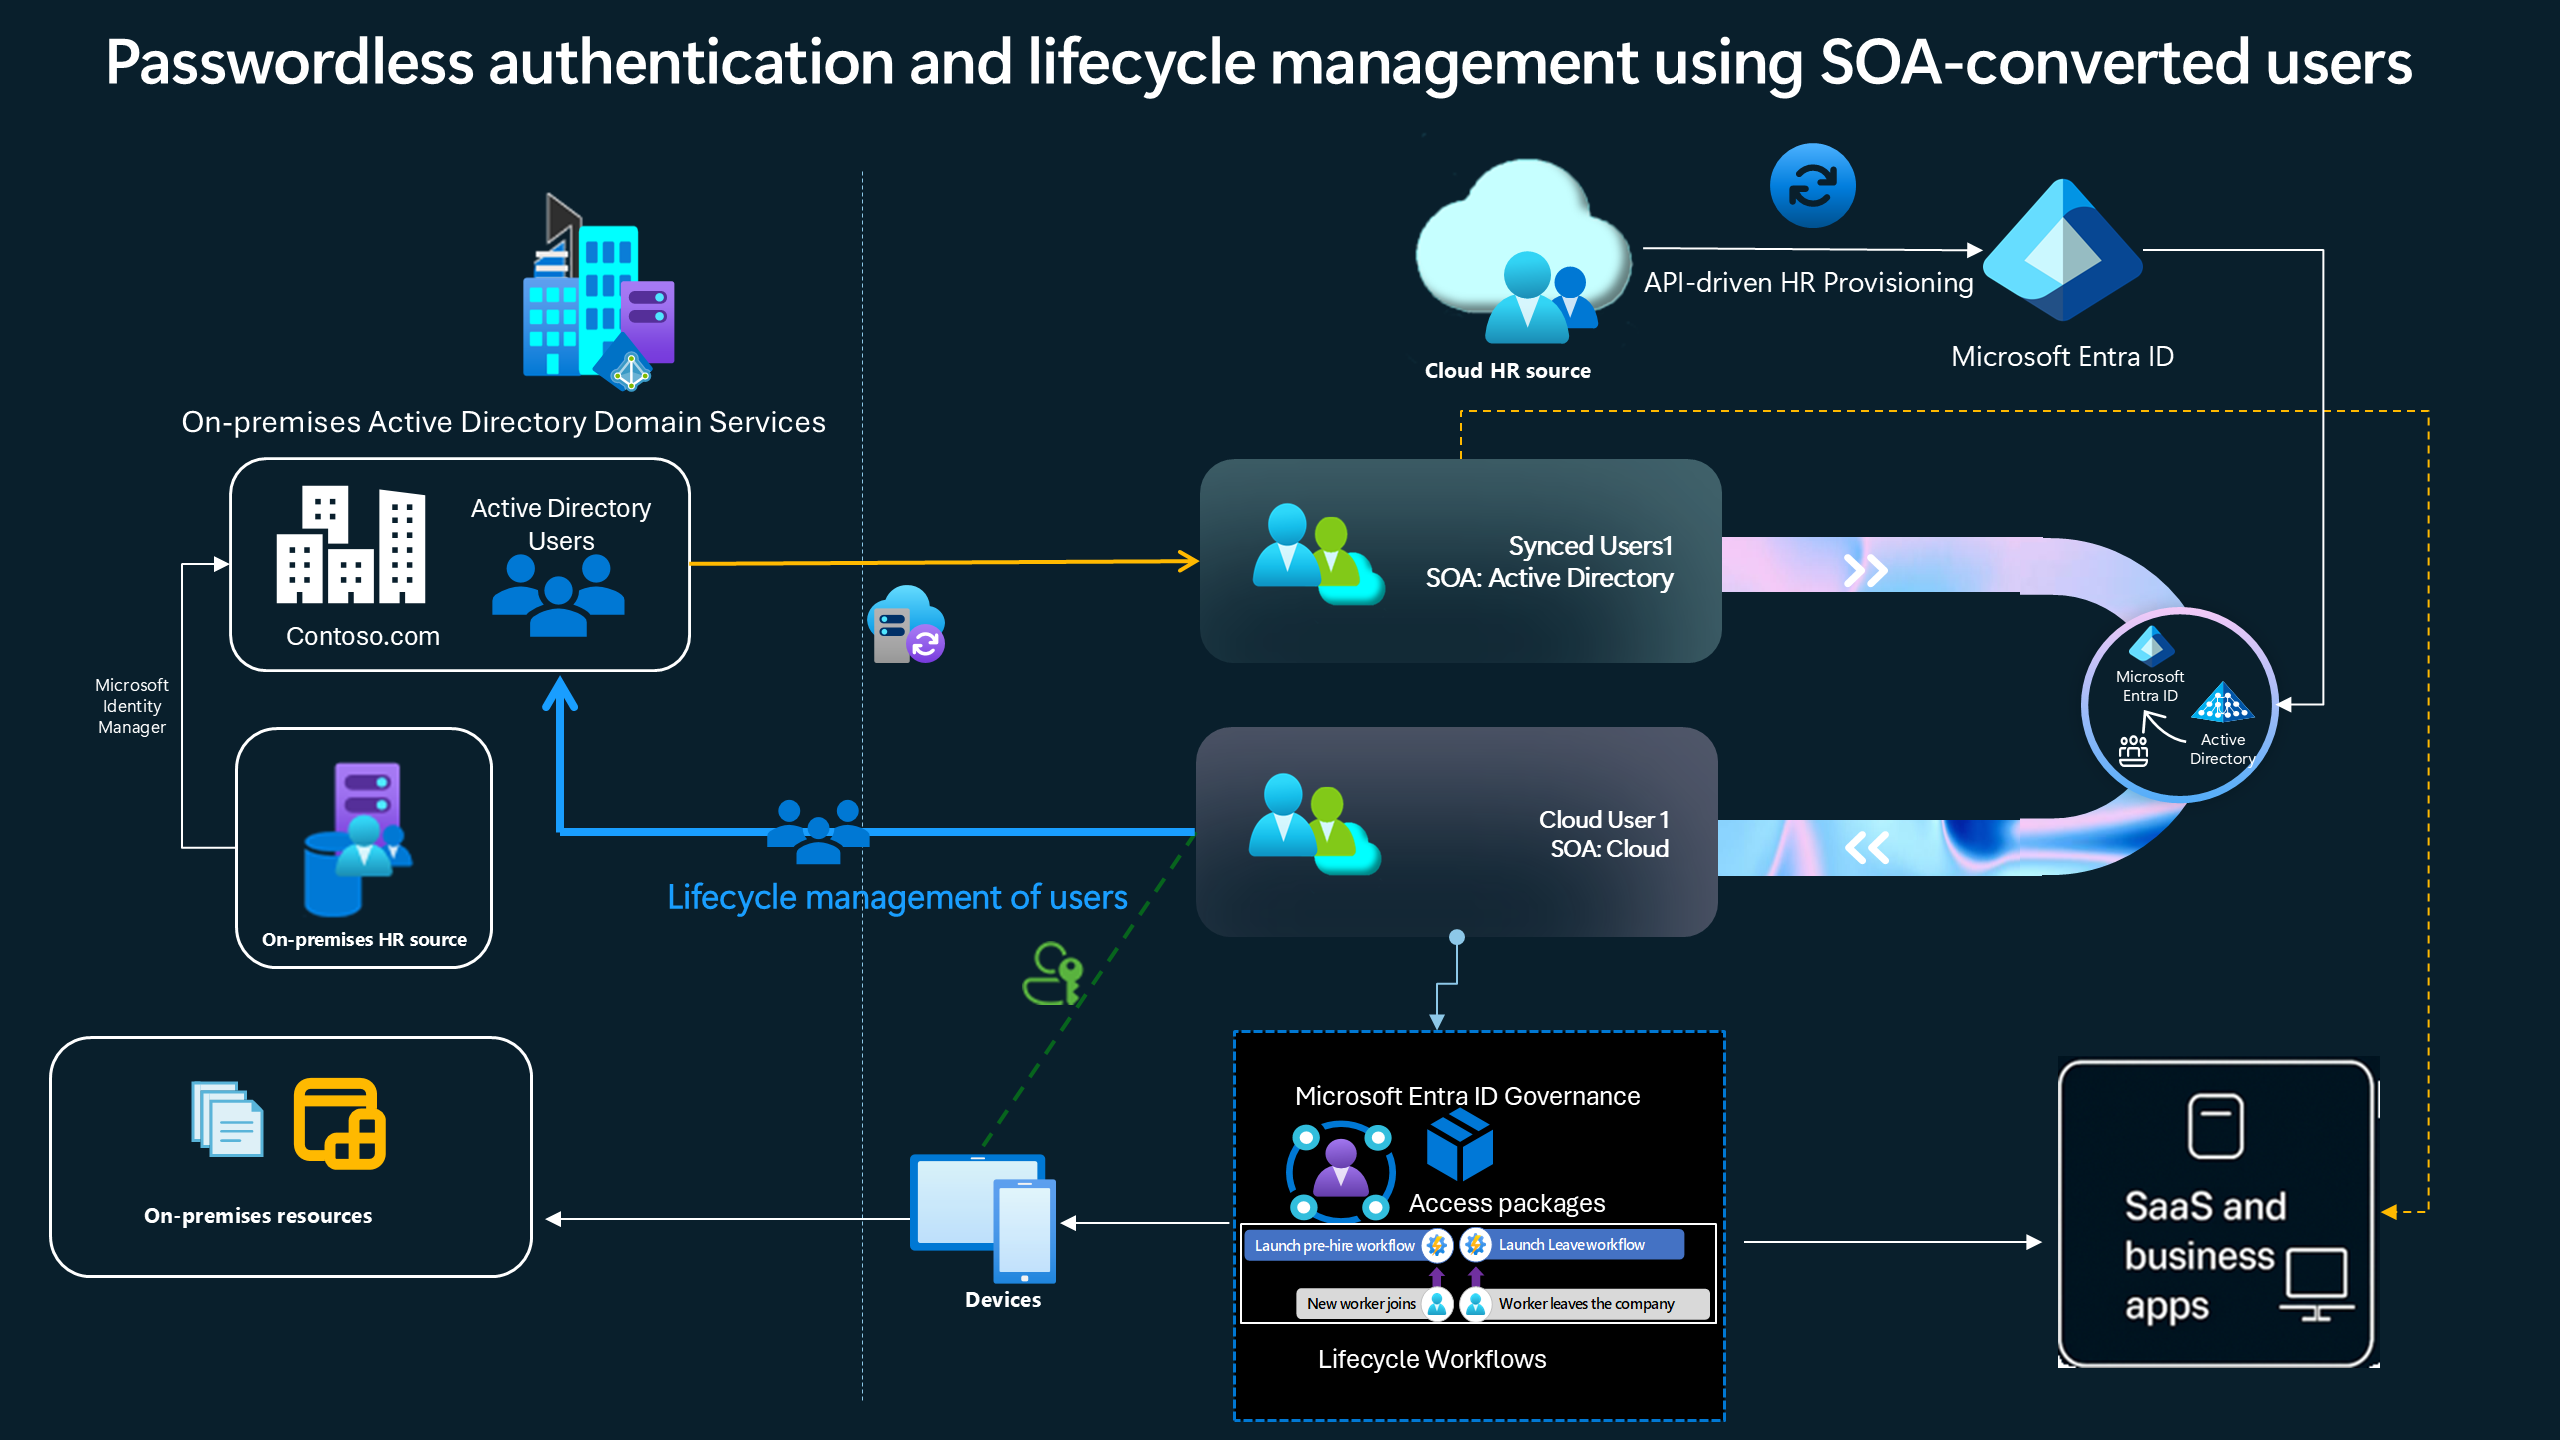
将用户预配到 Active Directory,以实现 Kerberos 应用访问和生命周期治理
场景:用户已将 SOA 转移到Microsoft Entra ID,这些用户仍需要访问依赖 Kerberos 身份验证的本地应用程序,同时从云管理其生命周期。
配置从 Microsoft Entra ID 到 Active Directory 的预配。 Microsoft Entra Cloud Sync 将云端管理的用户预配回 AD,因此 AD 帐户得以存在,从而支持基于 Kerberos 的单点登录。 该帐户支持无密码身份验证,例如 Windows Hello 企业版 或 Cloud Kerberos 信任。 Microsoft Entra ID 仍然是权威来源,属性更改会自动同步到 AD。 在 Cloud Sync 维护 AD 帐户的同时,您可以通过 Microsoft Entra ID 治理 管理用户生命周期。
传输用户 SOA 的先决条件
在开始为组织中的用户转移 SOA 之前,环境必须满足以下先决条件:
- 云 HR 系统已配置并成功与 Microsoft Entra ID 集成。 对从 HR 系统预配的用户所做的更改应直接发送到 Microsoft Entra ID。 有关详细信息,请参阅:将用户配置中的预配操作从HR系统中转移。
- 没有本地 Exchange 工作负载。 如果当前使用的是本地 Exchange 服务器,则将用户和邮箱转移到云,然后删除本地 Exchange。 有关详细信息,请参阅: 准备 Microsoft Exchange 设置。
- 任何身份验证方法都适用于云用户。 对于基于 Kerberos 的应用程序,请使用无密码身份验证,例如使用云 Kerberos 信任Windows Hello 企业版。 由预配到 Active Directory创建的 AD 帐户可实现 Kerberos 单点登录。
- 云 Kerberos 信任类型必须用于无密码身份验证。
- 用于 SOA 传输的用户不能与需要基于密码的身份验证的应用程序相关联,包括 LDAP 绑定或具有密码的 Kerberos。
- 如果用户通过 Active Directory 联合身份验证服务(AD FS)使用联合身份验证,则不支持传输 SOA。
- 如果组织使用第三方联合标识提供者,则必须使用第三方同步工具手动管理Active Directory帐户并维护密码。