Microsoft Entra Cloud Sync 可以将用户、组和组成员身份从 Microsoft Entra ID 预配到本地 Active Directory 域服务 (AD DS)。 这样,便可以使用 Microsoft Entra ID 治理 管理云中的标识生命周期,同时保持对仍依赖于Active Directory(AD)的应用程序的不间断访问。 它基于 Microsoft Entra 云同步,并对 用户 和 组 的授权源(SOA)功能形成补充。
许多组织采用云优先标识模型,但仍依赖于 AD 进行应用程序访问。 从 Microsoft Entra ID 到 AD 的预配通过允许管理员执行以下操作来弥补这一差距:
- 将身份直接在 Microsoft Entra ID 中管理,并将其作为权威来源。
- 将云原生用户、SOA 转换用户和来宾企业对企业 (B2B) 用户预配到 AD。
- 将 安全组 及其成员身份预配到 AD 中。
- 通过保留 安全标识符(SID)等关键属性来维护标识连续性。
- 使标识属性和组成员身份在Microsoft Entra ID和 AD 之间保持一致。
- 确保持续访问本地应用程序,而不会中断。
注释
将用户预配到 Active Directory 目前处于预览阶段。 将组预配到 Active Directory 的功能已正式发布。 有关预览版条款,请参阅Microsoft Azure预览版补充使用条款。
工作原理
Microsoft Entra ID是权威来源。 Microsoft Entra预配服务会检测更改,并通过云同步预配代理将其发送到目标 AD 域。
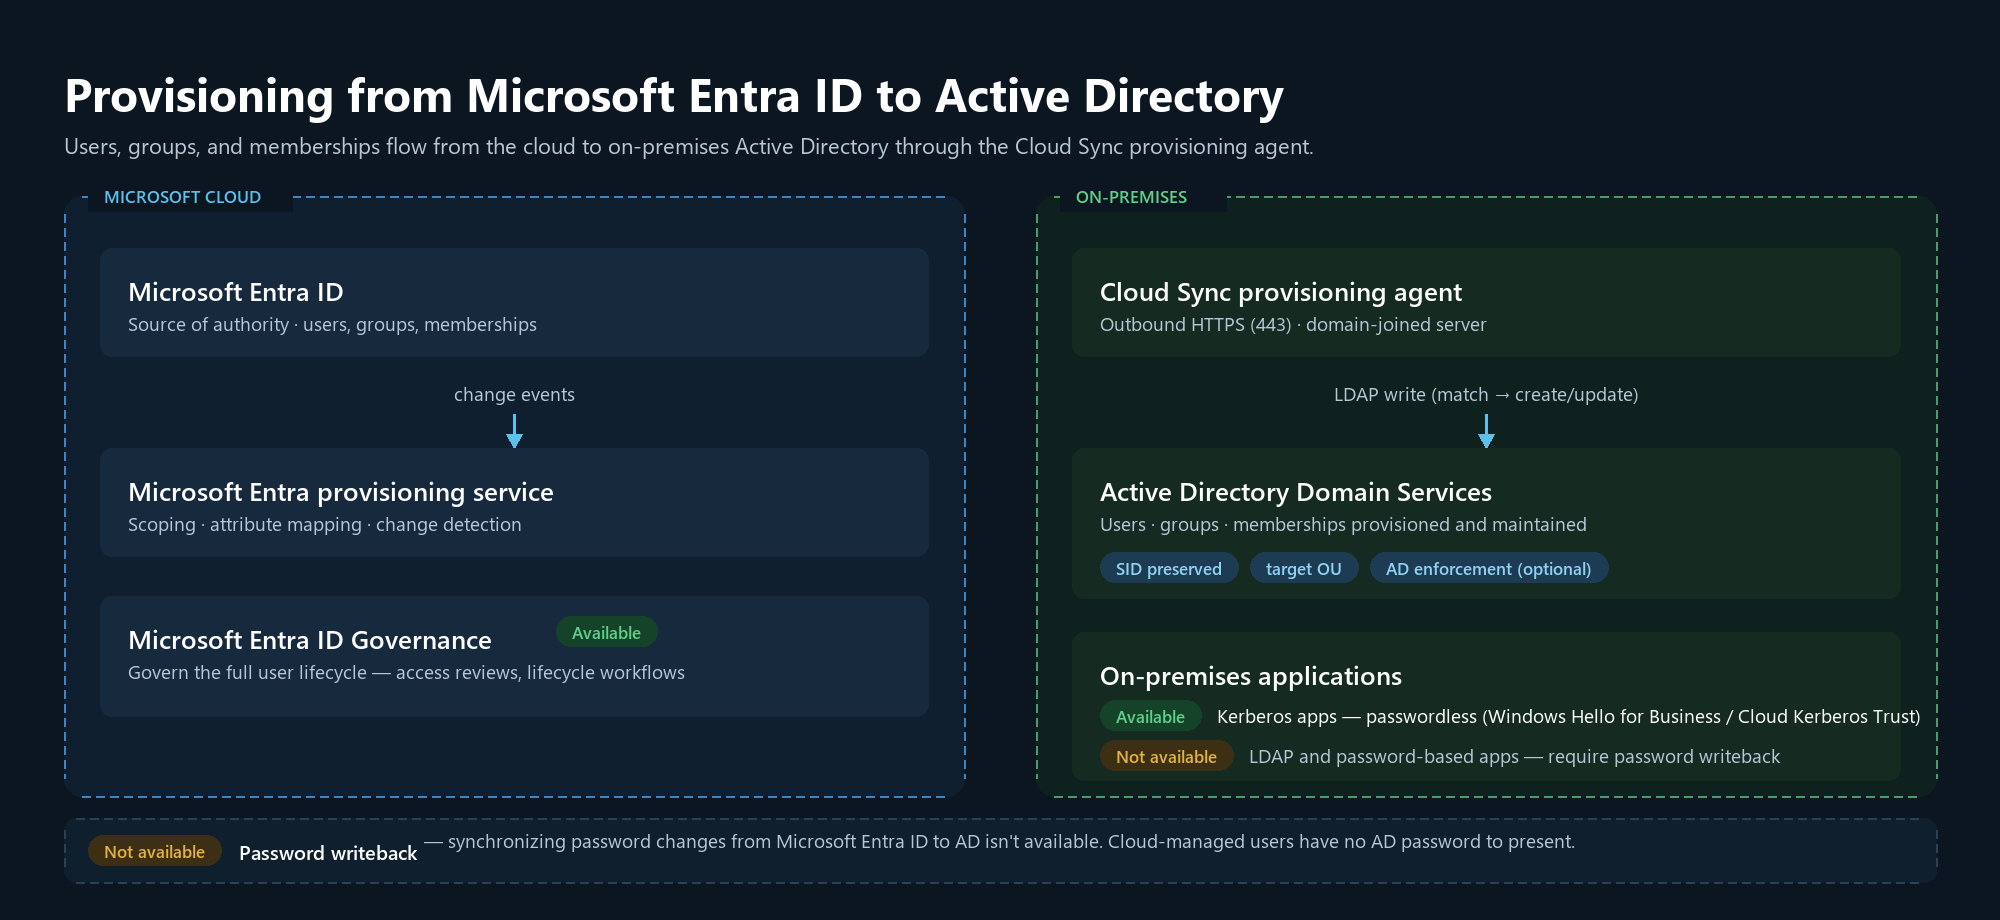
- 管理员在Microsoft Entra 管理中心中配置预配配置。
- Microsoft Entra预配服务检测对象更改(创建、更新、删除)。
- 更改将发送到本地云同步预配代理。
- 代理将用户和组对象预配到目标Active Directory域中。
注释
密码回写(将密码更改从 Microsoft Entra ID 同步到 AD)不可用。
有关同步引擎如何匹配、预配和删除对象的详细说明,请参阅如何预配到Active Directory。 若要仅在预配组、用户或两者之间进行选择,请参阅 “部署”选项。
可预配的内容
| Capability | Description |
|---|---|
| 用户 + 组的合并配置 | 单个配置将用户和组预配到同一 AD 域中。 |
| 独立用户专用配置 | 专用配置仅预配用户。 |
| 独立的仅限组配置 | 专用配置仅预配组。 |
| 云原生用户预配 | 在 Microsoft Entra ID 中创建的用户将预配到 AD 中。 |
| 转换为 SOA 的用户预配 | 权威源已转换到云的用户仍可在保持连续性的情况下预配到 AD。 |
| 访客(B2B)用户预配 | 外部用户可以预配到 AD 中。 |
| 安全组预配 | Microsoft Entra ID中的安全组已预配到 AD 中。 |
| 组成员身份(云 + 同步用户) | 组同时支持仅限云的用户成员和同步的用户成员。 |
| 属性更新(Entra ID → AD) | Microsoft Entra ID 中的属性更改会流向 AD。 |
| 目录扩展属性 | 与用户和组账户关联的目录扩展会同步到 AD。 请参阅 “使用目录扩展”。 |
| 预配日志和审计 | 日志可用于验证和故障排除。 |
关键行为
- 云是事实来源。 直接在 AD 中所做的更改可能会在下一次同步周期中被 Microsoft Entra ID 覆盖。 若要保护预配的对象免受本地更改的影响,请参阅“配置 AD 用户和组强制”。
- SOA 转换的对象仍由云管理。 转换后,仍可将这些用户和组预配回 AD。
- 匹配,然后创建。 现有对象匹配和更新;仅当找不到匹配项时,才会创建新对象。
- 目标组织单位行为。 除非被覆盖,否则将使用默认组织单位(OU)。 SOA 转换为云的用户会自动返回到其原始 OU。 组不会自动保留在原始 OU 中——若要将已转换的组保留在其原始 OU 中,请使用目录扩展。 请参阅 “保留 OU 路径”。
- 群组 仅支持安全组。 必须显式启用本地用户成员身份。
何时使用到 Active Directory 的预配
向 AD 预配是支持多种权威源(SOA)场景的机制。 不要在此处重复这些方案,而是使用表跳转到与目标匹配的方案:
| 目标 | Scenario | Learn more |
|---|---|---|
| 将组管理移动到云,但保留 AD 访问权限 | 使用 Microsoft Entra ID 治理 管理访问权限;AD DS 最小化 | 将组 SOA 转换为云 |
| 将用户管理移动到云,但保留 AD 访问权限 | 最小化 AD 用户并控制用户生命周期 | 将用户 SOA 传输到云 |
| 转移用户 SOA 后保留 Kerberos 应用访问权限 | 将用户预配到 AD;使用无密码身份验证(Windows Hello 企业版/云 Kerberos 信任) | 将用户 SOA 传输到云 |
| 锁定预配组,以便只有云才能更改它们 | AD 组强制执行 | 配置 AD 用户和组强制 |
| 锁定预配的用户,以便只有云才能更改它们 | AD 用户强制策略 | 配置 AD 用户和组强制 |
不支持的内容
不支持以下场景:
- 将 同一用户预配到多个 AD 域。 强制实施每个用户的单个目标域,以确保身份验证一致性。
- 将标识预配到共享相同域名的多个林。
- 跨林预配用户关系(例如,跨林的主管关系或成员资格)。
- 将 自定义安全属性(CSA) 预配到 AD。
- 将Exchange属性预配到 AD。 由于用户 SOA 位于云中,因此 AD 中不需要Exchange相关信息。 若要在没有本地 Exchange Server 的情况下管理 Exchange 收件人,请参阅 将 SOA 转移到云后停用最后一台 Exchange Server 和 使用管理工具管理 Exchange 混合环境中的收件人。
- 支持邮件的组和通讯组。 仅支持安全组。
- 密码写回(收集用户密码的应用程序需要此功能)不受支持。 这包括使用用户密码执行 LDAP 绑定对用户进行身份验证的应用程序。 云托管用户没有要提供 AD DS 密码,因此对支持 Kerberos 的应用程序使用无密码身份验证。 有关详细信息,请参阅 云托管用户如何登录到应用程序。
- 复杂的 多域混合标识体系结构。 向 AD 预配旨在实现单域身份连续性。
许可要求
预配到Active Directory遵循基于配置的许可模型。
| Configuration | 需要许可证 |
|---|---|
| 现有配置 (在正式发布之前创建) | 无需更改许可证。 这些配置将继续在其现有Microsoft Entra ID P1 许可下运行。 |
| 每个租户的前 2 个新增配置 | Microsoft Entra ID P1。 |
| 每个租户有超过 2 个新配置(3–20) | Microsoft Entra ID 治理。 |
注释
每个租户最多可以配置 20 个配置(域)。