Azure 防火墙 和 Azure 防火墙 Policy 支持 IPv6。 你可以配置IPv6子网、地址空间、公共IPv6地址、用户自定义路由(UDR)和网络规则来管理IPv6流量。 你可以部署防火墙,支持仅IPv4模式或双栈模式(IPv4和IPv6)。 仅支持IPv6的防火墙不被支持。
本文将向您展示如何将现有防火墙升级为双栈模式,并部署新的双栈防火墙。
Important
Azure 防火墙 上的 IPv6 支持目前处于预览阶段。
有关适用于 beta 版、预览版或尚未正式发布的 Azure 功能的法律条款,请参阅 Azure 预览补充使用条款。
支持的方案和限制
Azure 防火墙 的 IPv6 支持针对特定用例设计,并有一定的限制。 部署前请仔细查看以下支持的场景和限制。
支持的方案
-
网络规则:Azure 防火墙 完全支持 IPv6 流量的网络规则。 你可以创建规则来允许或拒绝IPv6流量。
-
DNS代理:Azure 防火墙可以在IPv6网络中配置为DNS代理。
注意
对于来自虚拟网络的所有出站连接,Azure 防火墙 通过使用防火墙实例的 IP 地址进行源网络地址转换(SNAT)。 如果目的地址位于IANA定义的唯一本地地址(ULA)范围内(fc00::/7),则不应用SNAT。 这种行为是设计出的,无法改变。
Limitations
- 不支持经典的 Azure 防火墙。
- 不支持虚拟枢纽(vHub)防火墙。
- 应用程序和 DNAT 规则尚不受支持。
- 不支持威胁情报、IDPS、显式代理和基于IP组的场景。
- 将双栈防火墙恢复为仅IPv4模式不被支持。 当双栈支持普及时,这一临时限制将被取消。
注意
现有兼容仅IPv4防火墙的功能也继续支持双栈防火墙中的IPv4。 上述限制仅适用于IPv6。
Prerequisites
如果没有 Azure 订阅,请创建一个 免费帐户 以开始使用。
要将现有的 Azure 防火墙 从仅 IPv4 升级为双栈模式(IPv4 和 IPv6):
- 向虚拟网络添加一个IPv6地址空间。
- 将 IPv6 子网前缀添加到
AzureFirewallSubnet 中。
- 创建一个公共IPv6地址。
- 把公共IPv6地址添加到防火墙配置中。
- 根据需要添加IPv6流量的网络规则。
Important
升级防火墙到双栈模式后,你无法恢复到仅 IPv4 模式。 当双栈支持普及时,这一临时限制将被取消。
请使用以下标签页,为已部署的防火墙添加IPv6支持。
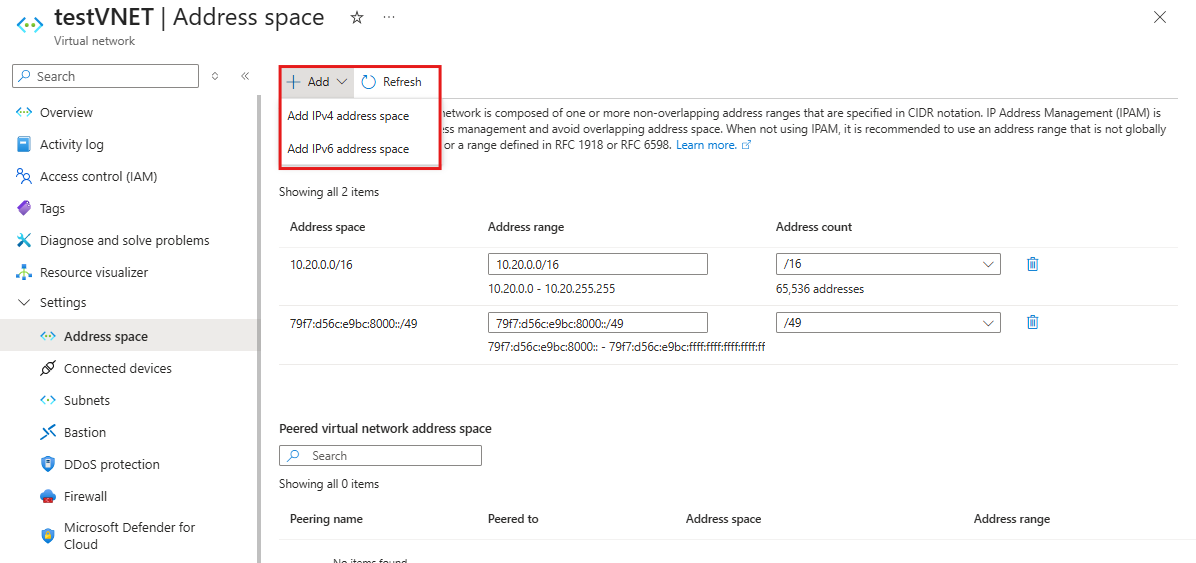
在 Azure 门户中打开你的虚拟网络,选择地址空间,并添加 IPv6 前缀(例如,79f7:d56c:e9bc:8000::/49)。 保存所做的更改。
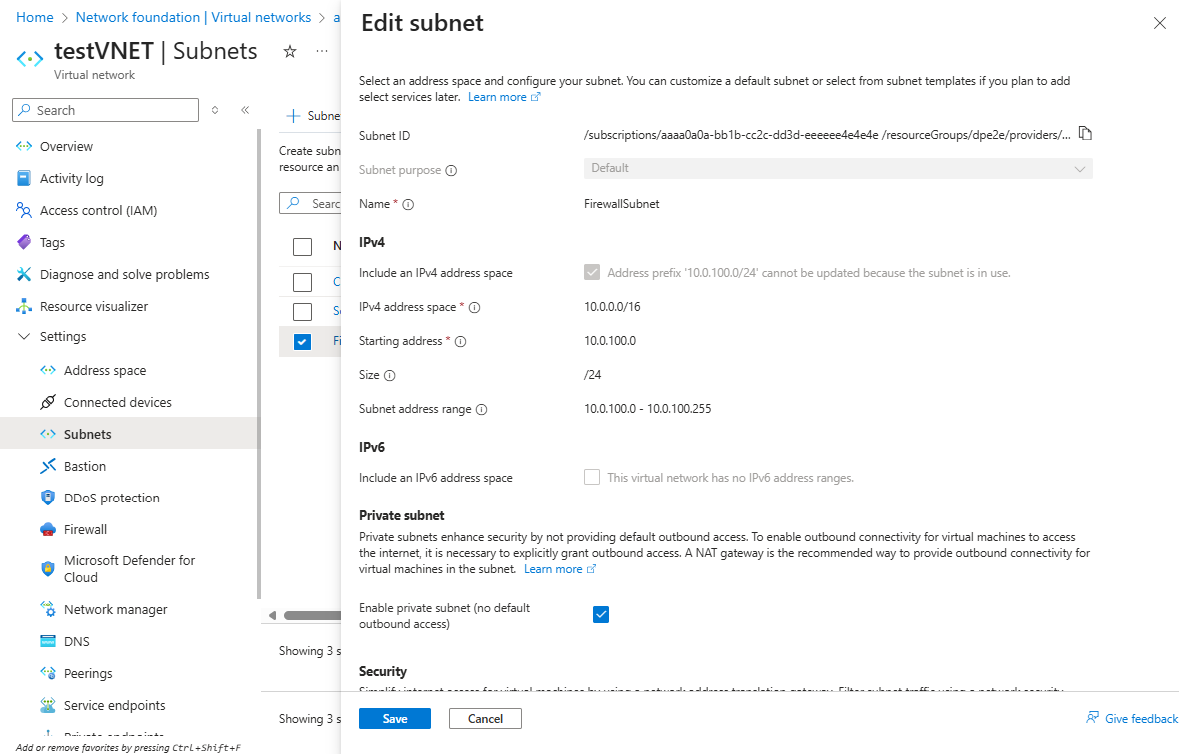
打开虚拟网络,选择 子网,然后选择 AzureFirewallSubnet,并在现有的 IPv4 前缀旁添加 IPv6 地址前缀(例如,fd00:c1d0:3f1f:1::/64)。 保存所做的更改。
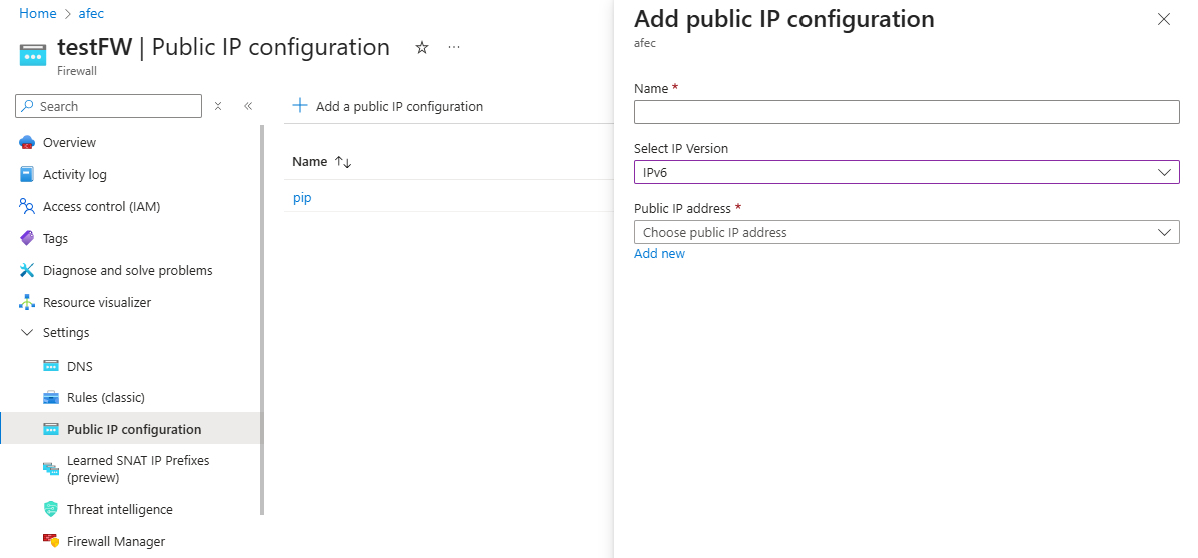
创建公共IPv6地址资源,然后将其附加到防火墙配置中。
通过 Get-AzVirtualNetwork 和 Set-AzVirtualNetwork 更新虚拟网络(VNET)以添加 IPv6 地址空间。
检索现有的VNET:
$vnet = Get-AzVirtualNetwork -Name "test-vnet" -ResourceGroupName "test-rg"
添加IPv6地址空间:
$vnet.AddressSpace.AddressPrefixes.Add("fd00:c1d0:3f1f::/48")
$vnet | Set-AzVirtualNetwork
使用 Set-AzVirtualNetworkSubnetConfig 更新 AzureFirewallSubnet 以添加 IPv6 子网前缀。
Set-AzVirtualNetworkSubnetConfig -Name "AzureFirewallSubnet" `
    -VirtualNetwork $vnet `
    -AddressPrefix @("10.0.0.0/24", "fd00:c1d0:3f1f:1::/64")
$vnet | Set-AzVirtualNetwork
使用 New-AzPublicIpAddress 和 Set-AzFirewall 创建并附加一个 IPv6 公共 IP。
$publicIpV6 = New-AzPublicIpAddress `
    -ResourceGroupName "test-rg" `
    -Location "chinanorth3" `
    -Name "test-v6pip" `
    -AllocationMethod Static `
    -Sku Standard `
    -IpAddressVersion IPv6
$azFw = Get-AzFirewall -Name "test-fw" -ResourceGroupName "test-rg"
$azFw.AddPublicIpAddress($publicIpV6)
$azFw | Set-AzFirewall
使用 az network vnet update 向现有 VNET 添加 IPv6 地址空间:
az network vnet update --resource-group test-rg --name test-vnet \
     --address-prefixes 10.0.0.0/16 fd00:c1d0:3f1f::/48
该命令更新虚拟网络,使原始IPv4地址空间和新的IPv6地址空间同时包含。
使用 az network vnet subnet update 更新 AzureFirewallSubnet,使其包含 IPv6 子网:
az network vnet subnet update \
    --resource-group test-rg \
    --vnet-name test-vnet \
    --name AzureFirewallSubnet \
    --address-prefixes 10.0.0.0/24 fd00:c1d0:3f1f:1::/64
该命令会在 Azure 防火墙 子网的现有 IPv4 前缀(fd00:c1d0:3f1f:1::/64)旁边添加 IPv6 子网前缀10.0.0.0/24()。
使用 az network public-ip create 创建一个公共 IPv6 地址,并使用 az network firewall ip-config create 将其附加到防火墙:
az network public-ip create \
    --resource-group test-rg \
    --name test-v6pip \
    --location chinanorth3 \
    --sku Standard \
    --version IPv6 \
    --allocation-method Static \
    --zone 1 2 3

az network firewall ip-config create \
    --firewall-name test-fw \
    --name fw-ip6-config \
    --resource-group test-rg \
    --public-ip-address test-v6pip
创建双栈 Azure 防火墙
对于新部署,不要在PowerShell或Azure CLI命令中指定防火墙区域。 Azure 管理 ZR 兼容区域的后端可用性区域分配。
在Azure 防火墙的部署流程中,输入IPv6地址空间,输入IPv6子网前缀,并为新的Azure 防火墙添加一个新的或已有的IPv6公网IP地址。
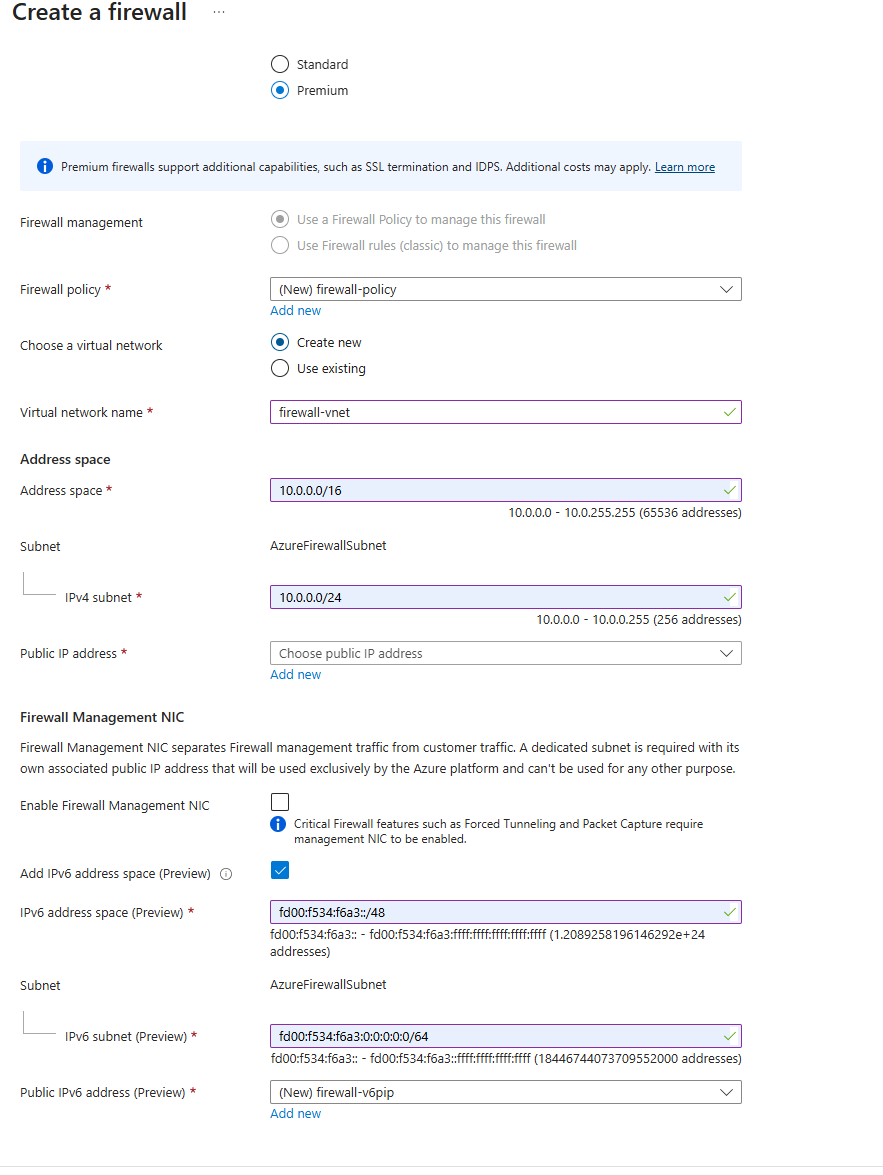
使用PowerShell搭建双栈防火墙:
使用 New-AzResourceGroup cmdlet创建资源组。
New-AzResourceGroup -Name "test-rg" -Location "chinanorth3"
通过使用 New-AzVirtualNetworkSubnetConfig 和 New-AzVirtualNetwork 命令集创建防火墙子网和虚拟网络。
$FWsub = New-AzVirtualNetworkSubnetConfig `
    -Name "AzureFirewallSubnet" `
    -AddressPrefix @("10.0.1.0/26", "fd00:c1d0:3f1f:1::/64")

$vnet = New-AzVirtualNetwork `
    -Name "test-vnet" `
    -ResourceGroupName "test-rg" `
    -Location "chinanorth3" `
    -AddressPrefix @("10.0.0.0/16", "fd00:c1d0:3f1f::/48") `
    -Subnet $FWsub
使用 New-AzPublicIpAddress 命令创建公共IPv4和IPv6地址。
$publicIpV4 = New-AzPublicIpAddress `
    -ResourceGroupName "test-rg" `
    -Location "chinanorth3" `
    -Name "v4pip" `
    -AllocationMethod Static `
    -Sku Standard

$publicIpV6 = New-AzPublicIpAddress `
    -ResourceGroupName "test-rg" `
    -Location "chinanorth3" `
    -Name "v6pip" `
    -AllocationMethod Static `
    -Sku Standard `
    -IpAddressVersion IPv6
通过使用 New-AzFirewallPolicy cmdlet 创建防火墙策略。
$fwPolicy = New-AzFirewallPolicy -Name "fw-policy" -ResourceGroupName "test-rg" -Location "chinanorth3" -SkuTier "Premium"
使用 New-AzFirewall cmdlet创建双栈防火墙。
$Azfw = New-AzFirewall -Name "firewall-test" `
    -ResourceGroupName "test-rg" `
    -Location "chinanorth3" `
    -VirtualNetwork $vnet `
    -PublicIpAddress @($publicIpV4, $publicIpV6) `
    -Sku AZFW_VNet `
    -SkuTier Premium `
    -FirewallPolicyId $fwPolicy.Id
使用Azure CLI设置双栈防火墙:
使用 az group create 创建资源组。
az group create --name test-rg --location chinanorth3
使用 az network vnet create 和 az network vnet subnet create 创建虚拟网络和防火墙子网。
az network vnet create --resource-group test-rg --name test-vnet --location chinanorth3 --address-prefixes 10.0.0.0/16 fd00:c1d0:3f1f::/48

az network vnet subnet create --resource-group test-rg --vnet-name test-vnet --name AzureFirewallSubnet --address-prefixes 10.0.0.0/24 fd00:c1d0:3f1f:1::/64
通过az network public-ip create创建IPv4和IPv6的公共IP地址。
az network public-ip create --resource-group test-rg --name test-v4pip --location chinanorth3 --sku Standard --version IPv4 --allocation-method Static --zone 1 2 3

az network public-ip create --resource-group test-rg --name test-v6pip --location chinanorth3 --sku Standard --version IPv6 --allocation-method Static --zone 1 2 3
通过 az network firewall policy create 创建防火墙策略。
az network firewall policy create --name test-fw-policy --resource-group test-rg --location chinanorth3 --sku Premium
创建防火墙,并通过az network firewall create 和 az network firewall ip-config create附加IPv4和IPv6的公共IP地址。
az network firewall create --name test-fw --resource-group test-rg --location chinanorth3 --sku AZFW_VNet --tier Premium --firewall-policy test-fw-policy

az network firewall ip-config create --firewall-name test-fw --name fw-ip-config --resource-group test-rg --public-ip-address test-v4pip --vnet-name test-vnet

az network firewall ip-config create --firewall-name test-fw --name fw-ip6-config --resource-group test-rg --public-ip-address test-v6pip
相关内容