适用于: ✔️ Front Door 标准版 ✔️ Front Door 高级版
Azure Front Door 支持 端到端 TLS 加密。 当你在 Azure Front Door 添加自定义域时,必须使用 HTTPS 并定义 TLS 策略。 TLS 策略用于控制 Azure Front Door 在 TLS 握手期间使用的 TLS 协议版本。 Azure Front Door 支持 TLS 1.2 和 TLS 1.3,同时支持互助 TLS(mTLS)认证。 更多信息请参见 Azure Front Door 中的 Mutual TLS 认证。
Azure Front Door Standard 和 Premium 提供预定义和自定义的 TLS 政策。 如果使用 Azure Front Door(经典)或 Microsoft CDN(经典),请继续使用最低 TLS 1.2 版本。
为了控制客户端连接的经典和混合后量子密钥交换方法,需单独配置域的 TLS密钥交换策略 。 TLS策略控制协议版本和密码套件;密钥交换策略控制支持的组。
在 TLS 握手期间,Azure Front Door与客户端协商协议版本。 对于最低TLS版本1.2,它首先尝试建立TLS 1.3,然后是TLS 1.2。
当 Azure Front Door 发起 TLS 流量到源端时,它会尝试协商出源端能够可靠且一致接受的最佳 TLS 版本。 Front Door支持TLS 1.2和TLS 1.3用于起始连接。
注释
客户端必须支持该域的 TLS 密钥交换策略中的至少一个组。 混合后量子组需要 TLS 1.3。 如果你允许TLS 1.2,至少在自定义密钥交换策略中包含一个经典组。 有关支持的组和兼容性考虑,请参见 TLS密钥交换策略。
选择TLS政策
为Azure托管的安全配置选择预定义策略,或者在需要控制最低 TLS 协议版本时选择自定义策略。
预定义的TLS策略
Microsoft 安全团队根据安全最佳实践和建议配置预定义策略。 使用最新的TLS策略获取最新的TLS安全配置。
政策名称标识其最小TLS版本及配置年份。 默认情况下,Azure Front Door选择TLSv1.2_2023。 TLSv1.2_2022映射到之前设计中最低的TLS 1.2版本。
下表列出了每个预定义策略的最低协议版本。 密码套件顺序决定了TLS协商中的优先顺序。
| OpenSSL | TLSv1.2_2023 | TLSv1.2_2022 |
|---|---|---|
| 最低协议版本 | 1.2 | 1.2 |
| 支持的协议 | 1.3/1.2 | 1.3./1.2 |
| TLS_AES_256_GCM_SHA384 | 是的 | 是的 |
| TLS_AES_128_GCM_SHA256 | 是的 | 是的 |
| ECDHE-RSA-AES256-GCM-SHA384 | 是的 | 是的 |
| ECDHE-RSA-AES128-GCM-SHA256 | 是的 | 是的 |
| ECDHE-RSA-AES256-SHA384 | 是的 | |
| ECDHE-RSA-AES128-SHA256 | 是的 |
自定义TLS策略
自定义 TLS 策略允许你控制最低 TLS 协议版本。
注释
无论你选择的最小TLS版本,TLS 1.3始终是启用的。
先决条件
- 一个 Azure Front Door 配置文件。 有关详细信息,请参阅 创建 Azure Front Door。
- 自定义域。 如果没有,可以从域名提供商那里购买域名。 有关详细信息,请参阅购买自定义域名。
- 如果你使用 Azure DNS 托管域名,将域名提供商的域名系统(DNS)委托给 Azure DNS。 有关详细信息,请参阅 向 Azure DNS 委派域。
配置TLS策略
在 Azure 门户中,进入你想配置的 Azure Front Door 配置文件。
在 设置中选择 域名,然后选择 +添加。
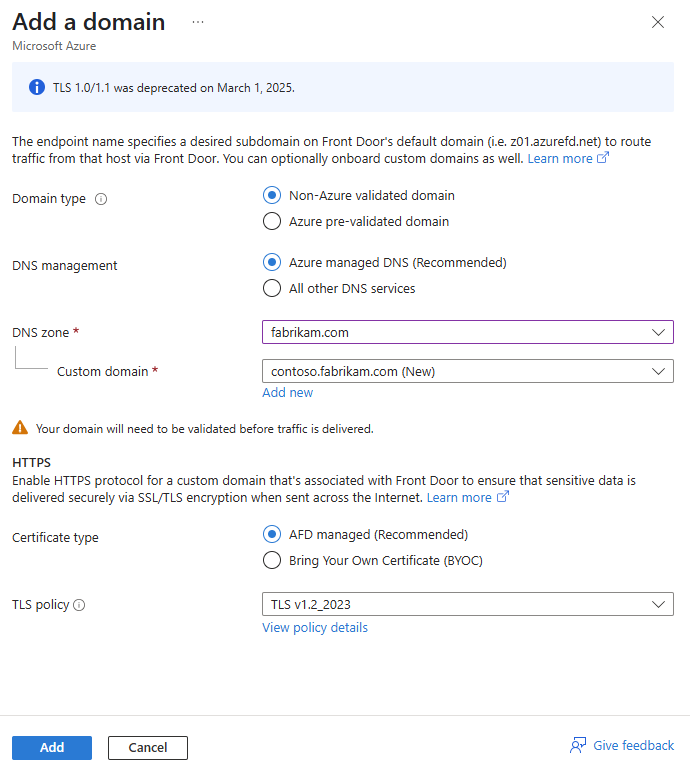
在 添加域 页上,请按照 在 Azure Front Door 上配置自定义域 和 在 Azure Front Door 自定义域上配置 HTTPS 中的说明配置该域。
对于 TLS 策略,请从下拉列表中选择预定义的策略。

注释
要重用来自其他域的自定义TLS策略配置,请在 “重用设置”中的“其他域”中选择该域。
- 配置 TLS 策略后,选择添加以添加域名。