Azure 网络观察程序中的流量分析处理和聚合虚拟网络流日志,以提供网络流、流量模式和潜在安全风险的可见性。 它使用威胁情报、地理位置属性和拓扑上下文丰富流数据,以帮助识别异常并评估环境中暴露情况。
流量分析支持与 Microsoft Sentinel 的集成。 Microsoft Sentinel 是一种可缩放的云原生安全信息和事件管理(SIEM)解决方案,可在多云和多平台环境中提供经济高效的安全监视。 Microsoft Sentinel使用基于 ASIM 分析程序规范化传入数据,从而允许将扩充的虚拟网络流日志转换为相关、调查和威胁检测所需的架构。
流量分析和Microsoft Sentinel协同提供主动监控和被动调查。 流级遥测突出显示意外的通信路径、异常流量和攻击指标,使您能够检测与基准行为的偏差,并利用可靠且结构化的洞察力调查事件。
先决条件
拥有有效订阅的 Azure 帐户。 创建试用版订阅。
已为您的流日志启用流量分析功能。 有关详细信息,请参阅启用或禁用流量分析。
工作区上的参与者 或 安全管理员 访问权限。
工作区所在的资源组上的Microsoft Sentinel 贡献者角色。
使用 Azure 门户将 Microsoft Sentinel 与流量分析集成
可以直接从 Azure 门户将 Microsoft Sentinel 与流量分析集成。
在工作区上启用 Microsoft Sentinel
首先,在流量分析使用的同一 Log Analytics 工作区上启用 Microsoft Sentinel。 这允许 Sentinel 访问和分析流量分析数据,而无需额外的配置或数据移动。
在门户顶部的搜索框中,搜索 Microsoft Sentinel。
选择“ 创建”,然后选择流量分析使用的 Log Analytics 工作区。
选择 “添加” 以在工作区上启用Microsoft Sentinel。
安装网络分析内容
从 Microsoft Sentinel 内容中心安装所需的网络解决方案。 这提供了预生成的工作簿、分析规则和搜寻查询,旨在分析规范化网络流量数据。
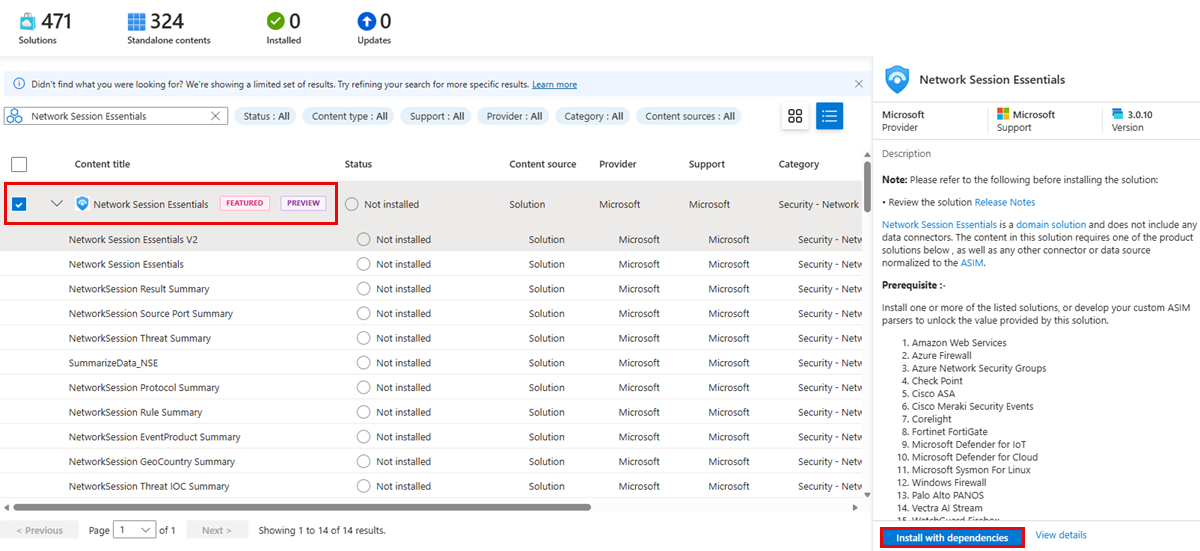
在Microsoft Sentinel 中 的内容管理 下,选择 “内容中心”。
搜索 网络会话概要。
选择 “网络会话概要 ”,然后选择“ 使用依赖项安装”。
选择 “安装 ”以确认并安装解决方案。
启用分析规则
启用相关的网络分析规则以开始生成安全警报和事件。 这些规则持续评估流量分析数据,以检测可疑或异常的网络行为。
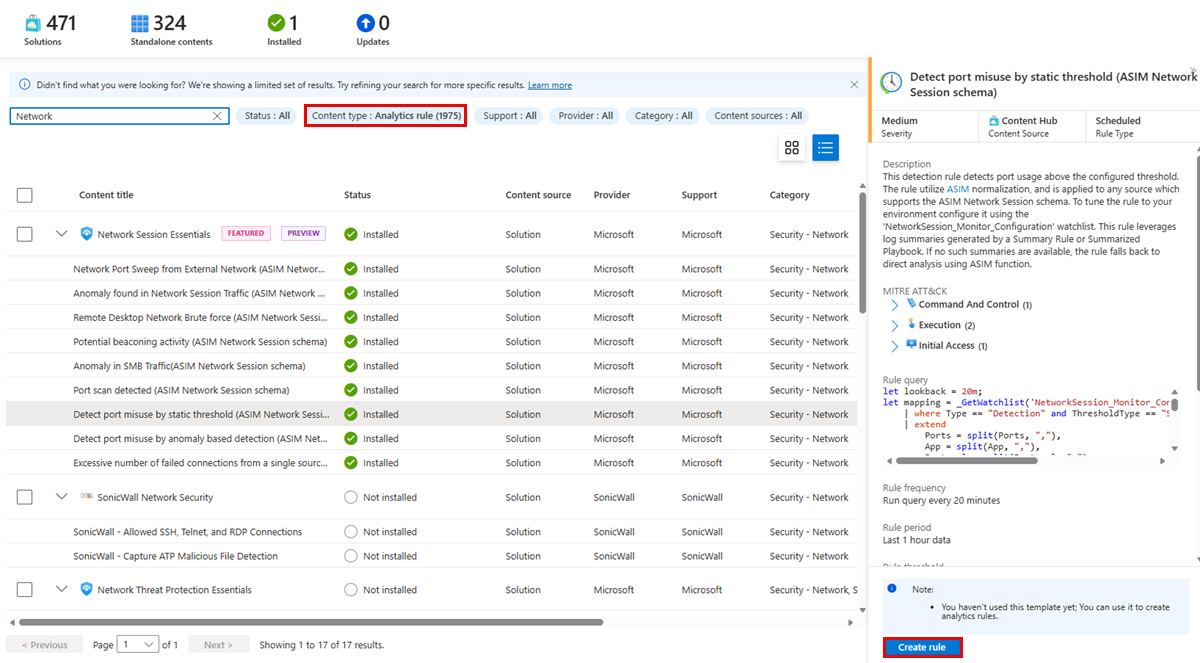
在 内容中心,按内容类型进行筛选 :分析规则。
搜索 网络 以查看可在工作区中启用的所有与网络相关的检测规则。
若要启用分析规则,请从列表中选择规则,然后选择“ 创建规则 ”以在工作区中创建规则,并开始基于匹配的网络活动生成警报。 这会打开 分析规则向导
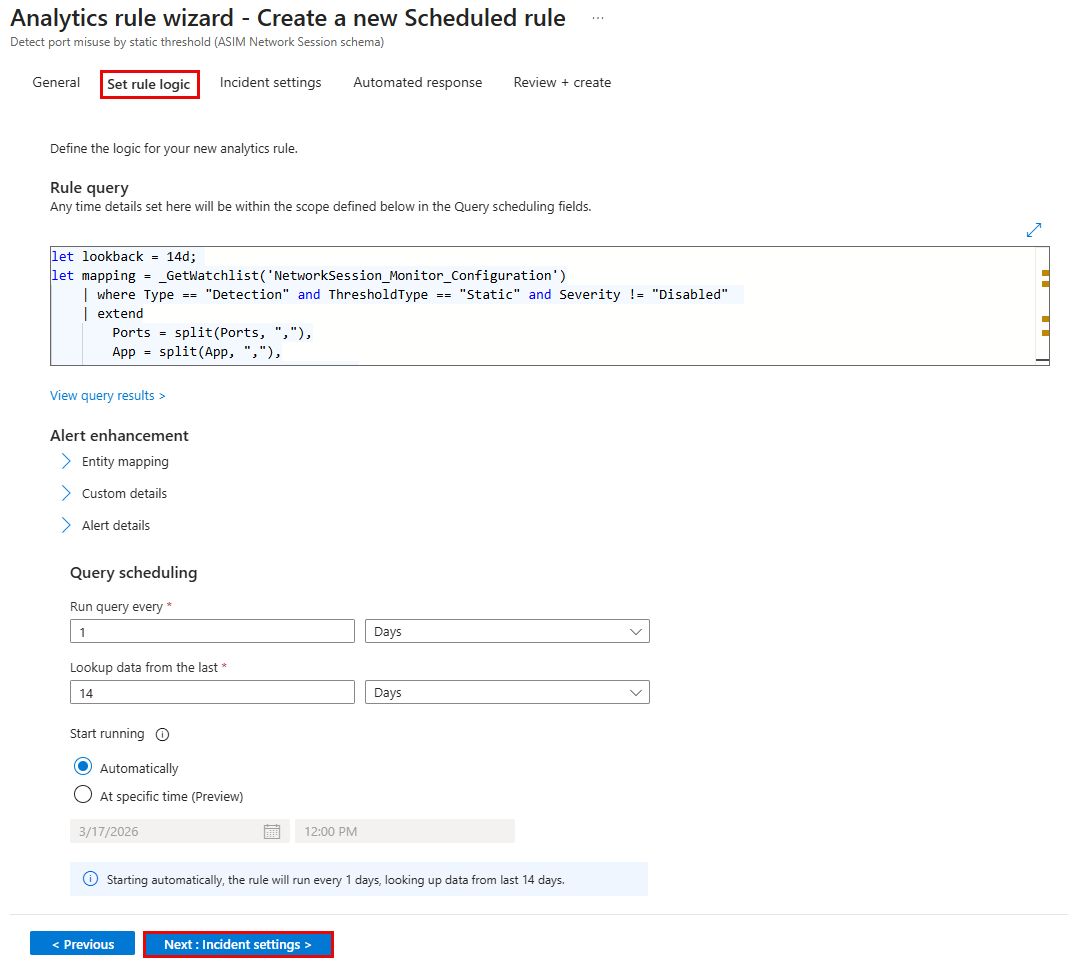
在分析规则向导的“设置规则逻辑”选项卡中,查看默认规则配置,包括查询逻辑、计划频率和回溯期。 根据需要调整这些设置。
在 “事件设置 ”选项卡中,配置警报如何分组到事件中。
选择 “查看 + 创建”,然后选择“ 保存 ”以启用规则。
启用后,规则会自动在流量分析数据上运行,并在检测到匹配网络活动时生成警报和事件。
分析规则生成的见解
本部分介绍如何使用 ASIM 网络会话架构的 Microsoft Sentinel 分析规则从 NSG 流日志生成安全见解。 它演练了一组 9 条分析规则,这些规则共同有助于识别可疑和潜在的恶意网络行为,例如暴力尝试、端口扫描、信标模式和流量异常。 对于每个规则,该表说明了正在检测的活动类型,并显示警报如何通过警报图显示在 Sentinel 中。
内容还重点介绍了分析师如何从高级警报趋势移动到详细调查,具体方法是钻取到单个警报、查看时间戳、实体和扩展属性,以及将检测与 MITRE ATT&CK 策略和技术相关联。
| 警报规则 | 它表示什么 |
|---|---|
| 远程桌面网络暴力破解 | 来自源的多个失败 RDP(端口 3389)连接尝试,表示潜在的暴力攻击。 |
| 从外部网络进行网络端口扫描 | 一个外部源通过对多个目标 IP 扫描同一端口,表明进行侦察活动。 |
| 网络会话流量中发现的异常 | 与历史行为相比,网络流量模式(方向、协议、流量)中的异常偏差。 |
| 检测到端口扫描 | 在短时间内尝试连接许多不同端口的单个源,这表明正在进行端口扫描。 |
| 来自单个源的失败连接过多 | 生成异常大量失败网络连接的源,暗示可能存在可疑或恶意活动。 |
| SMB 流量中的异常 | 与基准行为相比,SMB(文件共享)流量中的异常峰值或偏差。 |
| 潜在的信标活动 | 重复的模式出站网络流量,这些流量可能指示恶意软件信标或命令和控制通信。 |
| 通过异常检测识别端口滥用 | 网络端口的使用偏离已知的正常行为,表明可能的端口异常使用情况。 |
| 通过静态阈值检测端口滥用 | 网络端口的使用超出预定义的静态阈值,表明可能存在可疑或违反策略的流量。 |