重要
注意:根据世纪互联发布的公告,Azure 中国区将于2026年10月1日正式停止提供所有 Microsoft Defender for Cloud 功能。
你可以启用漏洞 评估 经典来查找并修复数据库漏洞。
开始之前,请先了解相关前提条件,包括启用 Microsoft Defender for Azure SQL。 我们建议你使用 快速配置 启用漏洞评估,这样你就不必依赖存储账户(现已正式发布,适用于 Azure SQL 数据库、Azure 托管实例 和 Azure Synapse Analytics Workspace)。
先决条件
在启用经典配置之前,确保满足以下前提条件:
- 启用 Microsoft Defender for Azure SQL,这样你可以对 Azure SQL 数据库进行扫描。
- 阅读并理解 Express和Classic配置的区别。
启用漏洞评估经典配置
默认情况下,当你在 Defender for Cloud 中启用适用于 Azure SQL 的 Defender 计划时,Defender for Cloud 会通过快速配置为所选订阅中的 Azure SQL 数据库启用高级威胁防护和漏洞评估。
如果环境仍依赖于基于存储帐户的扫描,则可以在经典配置中启用漏洞评估。
如果你在经典配置中启用了Azure SQL数据库并启用了漏洞评估,你可以启用Express配置,这样漏洞评估扫描就不需要存储账户。
如果您有禁用了漏洞评估功能的 Azure SQL 数据库,可以使用经典配置来启用漏洞评估。
若要在使用存储帐户的情况下启用漏洞评估,请使用经典配置:
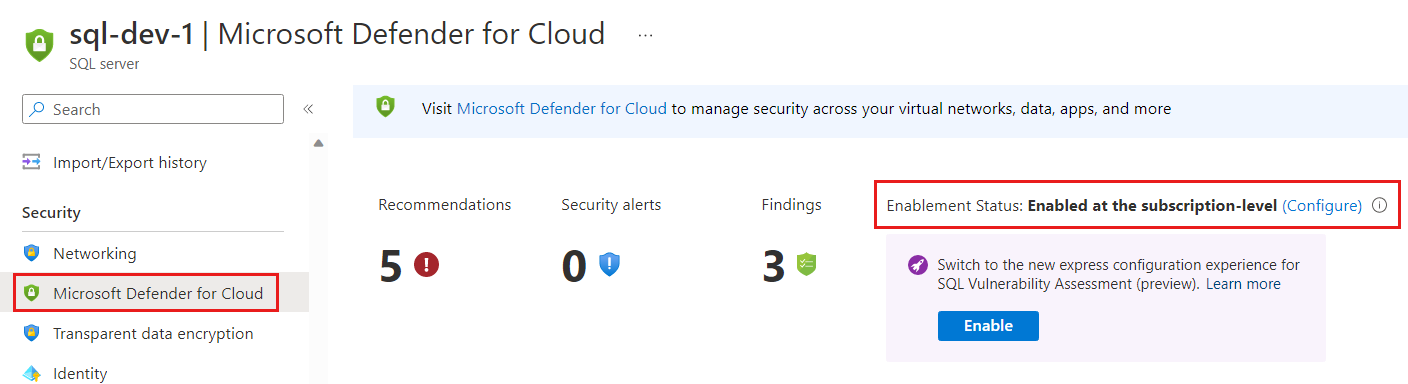
在 Azure 门户中,打开要在 Azure SQL 数据库、SQL 托管实例 数据库或Azure Synapse中配置的资源。
在“安全性”标题下,选择 Defender for Cloud 。
选择 Configure 以打开服务器或托管实例的 Microsoft Defender for SQL 设置窗格。
在 Server 设置页中,输入针对 SQL 的 Microsoft Defender 设置:
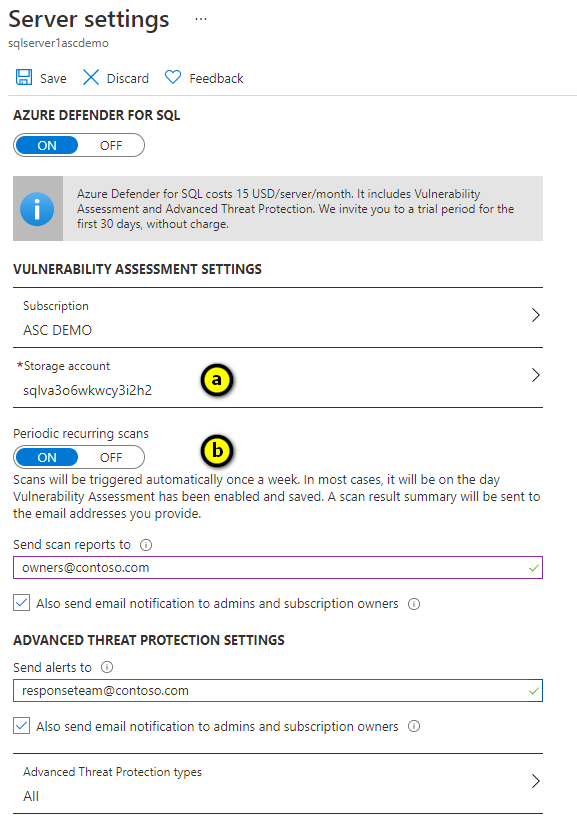
配置一个存储账户,将服务器或托管实例上所有数据库的扫描结果存储在该账户中。 有关存储帐户的信息,请参阅 About Azure 存储帐户。
若要将漏洞评估配置为每周自动运行,以检测安全错误配置,请将“定期扫描”设置为“开” 。 结果会发送到你在“发送扫描报告到”中提供的电子邮件地址。 你也可以通过启用“ 向管理员和订阅所有者发送电子邮件通知”来发送电子邮件通知给管理员和订阅所有者。
注释
将在一周的固定某天为每个数据库随机分配扫描时间。 电子邮件通知会在一周中的某个固定日子,按每个服务器随机安排。 电子邮件通知报告包含了前一周所有定期数据库扫描的数据。 它不包括按需扫描。
相关内容
- Microsoft Defender 适用于 Azure SQL
- 数据发现和分类
- 将扫描结果存储在防火墙和虚拟网络后面的一个存储帐户中