设计Microsoft Entra租户资产(组织运营的租户集)意味着平衡安全性、合规性、管理复杂性和用户体验。 虽然单个生产租户非常适合简单和用户体验,但特定的业务和技术要求可能需要多个生产租户。
本文系列介绍了Microsoft在实际部署中观察到的以下常见租户体系结构模式。
用于关键生产系统的单独租户隔离组织的最敏感、高价值或任务关键型应用程序和专用租户中的资源,这与主要员工租户不同。 当主租户中存在安全事件或操作错误的剩余风险(即使具有强大的安全控制),并且它包含爆炸半径、强制实施更严格的合规性边界以及减少横向移动时,通常会出现这种模式。
此模式基于 主要生产租户 基线,其中详细介绍了七个体系结构评估领域。 本文仅介绍在相同的评估区域中隔离关键生产系统的增量注意事项。 有关完整系列,请参阅Microsoft Entra租户资产指南简介。
示例方案
Contoso 维护专用租户,用于托管高价值和任务关键型应用程序和资源。 Contoso 将专用租户与更广泛的企业环境隔离开来。
风险评估驱动 Contoso 的体系结构选择。 它们应用单个租户中的所有可用安全控制和最佳做法。 但是,对于某些关键工作负荷,主员工租户中安全事件或操作错误的潜在影响是不可接受的。 因此,Contoso 会有意将这些关键工作负荷分成专用租户,以保护最敏感的系统,以防在更广泛的环境中发生事件。
专用租户强制实施更严格的安全控制和治理。 此解决方案反映了 Contoso 决定不假设存在将关键资产暴露给主租户爆炸半径的残差风险,即使安全状况最佳。
下图显示了 FabrikamSaas.partner.onmschina.cn Contoso 向客户提供的关键 SaaS 产品的独立租户。
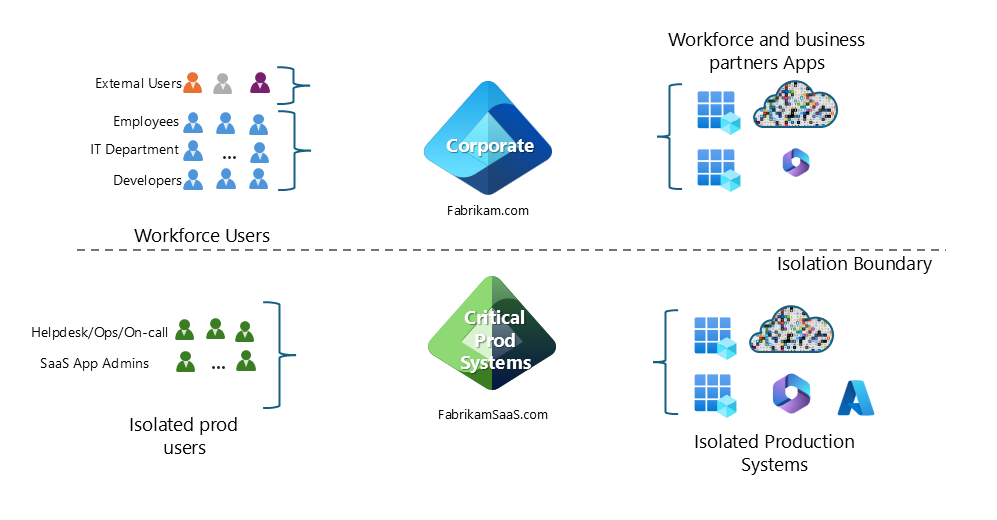
Administration
关键生产系统的单独租户体系结构会创建一个新的边界(一组单独的Microsoft Entra目录角色),以便你可以配置不同的管理员集。 它提供一组单独的租户范围设置,以适应资源和信任应用程序,这些应用程序具有与主要员工租户不同的配置要求。 关键生产系统的单独租户体系结构允许将Microsoft 服务实例(例如,Exchange、SharePoint Online、Teams、Intune)与主要员工租户隔离开来。
托管任务关键型应用程序和资源的租户比主员工租户实施的限制性更高的安全控制。 这些限制导致用户体验的摩擦性更高,管理参与审批工作流也越多。 例如,锁定自助服务功能、协作优化的默认值替换为其最严格的值,以及对用户可以从中登录的 IP 地址范围和位置的限制。
评估 多租户管理模式 ,以确定管理员如何访问专用租户。 如果最大隔离是优先级,则具有单独凭据的本地帐户与此模式中所述的安全状况保持一致。
更改控件
用于关键生产系统的单独租户体系结构将关键工作负荷与主员工租户中的更改分离。 专用租户中的管理员可以独立计划更改。 对租户中的更改控制应用相同的注意事项,如前一 “更改控制 ”部分所述。
帐户生命周期
管理员通常预先选择并严格控制员工用户对关键工作负荷租户的访问权限。 他们可能会按照详尽的工作流实现的控制来预配这些帐户。 它们仅限制对具有业务需求的用户的访问权限,并严格强制实施生命周期管理。 例如,当员工移动到不同的角色时,访问权限可能会自动过期。 在示例方案中,当员工在 Fabrikam 中担任工程角色时,自动化会删除其帐户并访问 SaaS 租户。 管理员可以要求定期通过访问评审重新认证。 他们可以禁用外部协作,即使与其他租户在同一组织中也是如此。
凭据管理
若要最大程度地隔离企业环境,可以为需要访问任务关键生产租户的用户预配单独的帐户和设备。 条件访问策略强制针对每个会话使用网络钓鱼身份验证强度和合规设备。
Collaboration
关键生产系统的单独租户体系结构显式限制外部协作。 这种隔离可减少其他租户中用户的暴露和泄露。
基于角色的资源分配
关键生产系统的单独租户体系结构严格限定角色分配的范围。 可以通过 权利管理分配应用程序访问权限。 资源所有者为访问请求辩护。 所有分配都可以进行定期评审。 租户可以使用 管理单元 和 受限的管理管理单元 来细分关键工作负荷环境中的访问。
风险管理
爆破半径
当主员工租户中存在安全事件或操作错误的残差风险时,关键生产系统的单独租户体系结构为额外的缓解提供了隔离。 在单独的租户中托管关键应用程序时,可以包含违规、强制实施更严格的合规性边界以及降低横向移动风险。 可以独立于主员工租户配置审核日志、条件访问和设备管理策略。
若要实现关键生产系统的单独租户体系结构的优势,请避免破坏隔离的环境依赖项。 例如,如果主员工租户和专用租户从同一组Active Directory林同步,则这些林中的事件会影响这两个租户。 了解 混合标识和隔离中的潜在事件。
法规要求
单独的租户提供单独的边界,允许在不同的云和地理位置中创建专用租户,以符合数据主权法规要求。 专用租户可帮助减少审核范围。
其他注意事项
运行关键工作负荷租户时,会产生更多开销,例如单独的安全基线和监视。 随着时间的推移,针对多个租户的安全或操作实施和审核组织范围的策略更改,并监视这些租户所需的功能偏差,这对于更严格的基线和审核证据尤其有价值。
跨租户的许可证重复会导致更高的操作开销。 支持核心业务功能、管控数据或国家安全利益的工作负载证明权衡是正当的。 记录隔离的理由,并确保生命周期、访问和审核流程与企业风险管理保持一致。