设计Microsoft Entra租户资产(组织运营的租户集)意味着平衡安全性、合规性、管理复杂性和用户体验。 虽然单个生产租户非常适合简单和用户体验,但特定的业务和技术要求可能需要多个生产租户。
本文系列介绍了Microsoft在实际部署中观察到的以下常见租户体系结构模式。
本文介绍非生产环境。 非生产租户的用例包括以下内容。
规划、设计、记录和测试租户范围的配置更改,作为以下方案生产环境的更改控制过程的一部分。
- 不能使用安全组或类似的试点技术在生产租户中逐步推出。
- 如果发生错误,逐步推出会导致操作中断的风险过大。
规划、记录和验证业务连续性和灾难恢复(BCDR)练习。
具有广泛租户范围权限的应用程序或工具的开发环境(例如,使用
Directory.Read.All权限大规模更新目录对象的脚本)。
非生产租户在用例(如概念证明和黑客马拉松)中可以具有较短的生命周期。 更改控制的预生产租户可能是持久性的,并密切镜像其相应的生产环境,包括依赖项。 例如,Microsoft Entra用于预生产的连接从预生产Active Directory同步标识,然后从预生产 HR 系统进行预配。
此模式基于 主要生产租户 基线,其中详细介绍了七个体系结构评估领域。 非生产租户主要支持该基线(尤其是生产租户的变更控制验证环境),因此本文介绍了在这些评估区域的上下文中操作一个的注意事项。 有关完整系列,请参阅Microsoft Entra租户资产指南简介。
示例方案
Contoso 有一个辅助租户, ContosoSandbox.partner.onmschina.cn 用于更改控制、开发和测试。 它们将辅助租户与生产租户隔离开来。
以下示例方案图显示了 Contoso 的租户体系结构,其中包括生产环境和非生产环境。
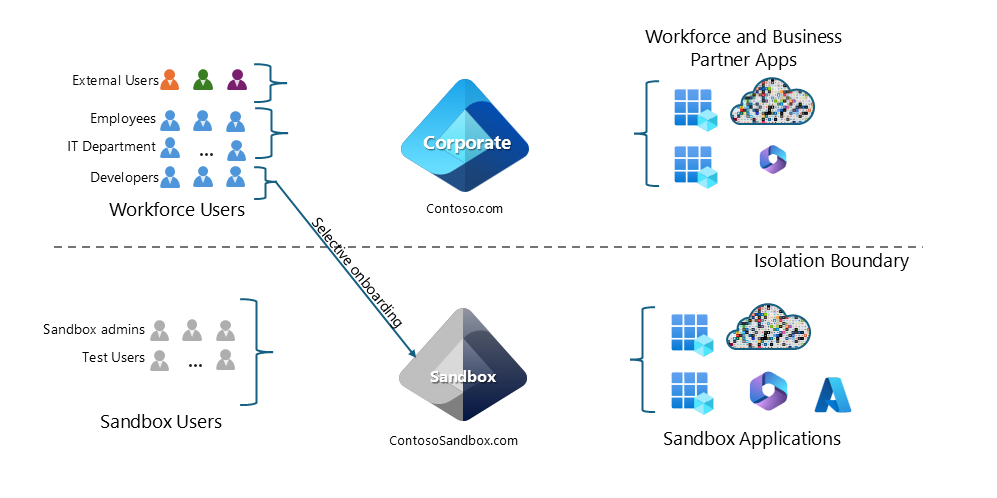
Administration
确保预生产租户的管理员保持与具有明确帐户所有权可跟踪性的相应生产环境的一致性。 只要可行,请为特权帐户维护一致的安全控制。
将非生产租户用于概念证明、试验和类似的独立用例时,请定义集中式管理过程。 一致地创建和解除租户授权,将可追溯性分配给所有者和清单租户进行通信。 确保安全团队保持对租户的特权访问权限,以便查看、审核风险评估,并根据需要监视和执行缓解措施。
评估 多租户管理模式 ,以确定管理员如何访问非生产租户。 通过治理关系进行跨租户委托的管理可以减少不稳定的非生产租户中的帐户蔓延,同时维护来自生产租户的管理监督。
将非生产租户视为易失性租户,不适合用作生产环境的依赖项。 例如,不要使用生产租户中非生产租户上定义的多租户应用程序。
更改控件
非生产租户体系结构可帮助管理员解决 主生产租户的变更控制中所述的挑战。 组织可以首先规划、设计和实施非生产租户中租户范围的更改。 回滚文档和应变目的。 满足成功条件后,记录并推出到生产环境。
并非所有更改控制案例都需要单独的租户。
帐户生命周期
在沙盒租户中,为需要访问权限的用户预配帐户(例如开发人员、测试人员、管理员)。 将这些帐户作为沙盒的本地帐户(使用与主租户的单独凭据进行访问)或Microsoft Entra B2B 协作帐户(具有主租户凭据的用户访问)。 选择哪种方法取决于用例。 例如,某些Microsoft云服务在 B2B 用户帐户的体验或限制方面可能存在差异。
可能需要自定义业务流程逻辑才能在沙盒租户中创建本地帐户。 确保向拥有这些帐户的员工提供适当的可追溯性机制。
如果选择 B2B,则可以使用跨租户同步来无缝预配和取消预配沙盒中的帐户,并在同步中维护属性。或者,可以通过 权利管理访问包 将公司用户加入沙盒,这些包提供集成帐户生命周期以及访问权限。
具有访问权限的帐户不一定等同于非生产租户中的所有帐户。 例如,开发测试租户在租户中可能有更多的用户和组对象来维护表示生产环境的目录数据量。
凭据管理
使用 B2B 时,用户使用生产租户中的主要租户凭据进行身份验证。 沙盒租户信任主租户进行身份验证。 启用 跨租户访问设置 以信任主租户中的多重身份验证和设备状态时,用户无需注册或响应多个提示。 独立管理沙盒租户中的本地帐户凭据。 单独强制实施密码策略、MFA 注册和凭据生命周期控制。 当沙盒需要基于设备的访问控制时,还可以在沙盒租户中预配、注册和管理设备。 不要依赖于生产环境中的设备状态。
Collaboration
虽然 B2B 帐户可以方便地访问非生产租户,但此体系结构不适合外部协作。 除非显式邀请并授予访问权限,否则沙盒租户的资源(应用、资源和数据)对主租户中的常规用户不可见。 严格控制限制从生产到沙盒的共享。 避免在沙盒和生产之间临时共享内容。 在 Contoso 的情况下,只有某些开发人员和管理员在沙盒中拥有帐户。 此模型中不会广泛进行日常协作,例如 Teams 聊天或SharePoint共享。
基于角色的资源分配
使用相同的Microsoft Entra ID构造(组、应用程序角色、权利管理访问包分配)管理沙盒资源访问,但范围限定为该租户的应用程序、资源和数据。
风险管理
爆破半径
此租户组合模式限制爆炸半径。 如果非生产租户(如配置错误)中出现问题,则不应直接影响生产资源。 沙盒租户形成单独的安全边界,其中包含单独的审核日志和管理员控制。 可以测试风险更改(例如新的条件访问策略或批量导入),而不会中断实际用户。 使用从生产环境到沙盒的来宾邀请时,标识不会隔离。 主租户中泄露的用户也可能在沙盒中造成破坏。 同样,主租户中的操作错误(例如删除用户或撤销凭据)可能会意外切断该用户的沙盒访问。 若要缓解这种情况,请选择完全标识隔离(例如需要具有沙盒单独凭据的本地帐户)。
尽管沙盒和预生产租户是非生产系统,但如果威胁参与者获得对这些租户的访问权限,则可能会获得对生产环境的宝贵见解。 正确配置和监视非生产租户。
法规要求
非生产租户可以帮助客户提供法规要求的变更管理流程的证据。
其他注意事项
当你操作额外的租户时,需要更多的开销,因为管理员监视和保护另一个目录。 他们可能需要确保沙盒满足组织安全策略并应用必要的条件访问策略。 沙盒租户可能需要其他许可证。 例如,如果测试Microsoft Intune或 Purview 功能,或者要让来宾用户转换为成员UserType以便进行更广泛的访问。 建立治理,使沙盒不会带来风险。