设计Microsoft Entra租户资产(组织运营的租户集)意味着平衡安全性、合规性、管理复杂性和用户体验。 虽然单个生产租户非常适合简单和用户体验,但特定的业务和技术要求可能需要多个生产租户。
本文系列介绍了Microsoft在实际部署中观察到的以下常见租户体系结构模式。
本文介绍用于业务合作伙伴访问的独立租户。 单独的租户(有时称为 Extranet 租户或合作伙伴租户)充当独立协作空间,在内部和外部访问之间明确定义了边界。
此模式基于 主要生产租户 基线,其中详细介绍了七个体系结构评估领域。 本文仅介绍在相同评估领域的业务合作伙伴访问的增量注意事项。 有关完整系列,请参阅Microsoft Entra租户资产指南简介。
示例方案
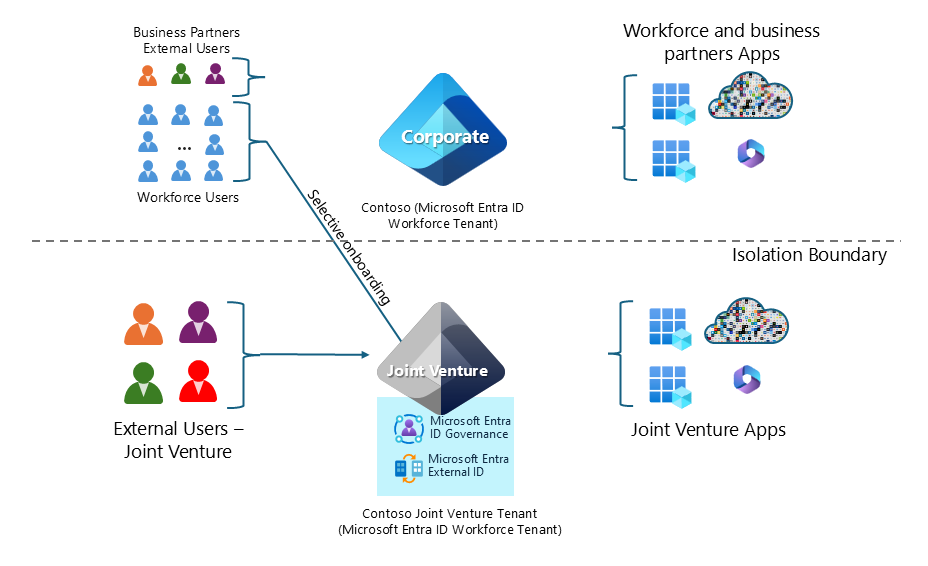
Contoso 创建一个单独的租户,该租户将其专用于外部用户,同时将内部员工主要保留在主租户中。 例如,Contoso 可能会专门为合资项目或所有供应商交互设置租户。 他们邀请 Contoso 用户和合作伙伴用户在该单独的边界内进行协作。
以下示例方案图显示了 Contoso 用于业务合作伙伴访问的独立租户体系结构。
Administration
业务合作伙伴访问权限的单独租户体系结构允许一组独立于主员工租户的管理员。 此解决方案可能与协作用例(如合资企业或供应链)保持一致。 它提供了配置租户范围设置的灵活性,这些设置可以容纳资源并信任具有与主员工租户不同的配置要求的应用程序。 业务合作伙伴访问权限的单独租户体系结构允许将Microsoft 服务实例(例如,Exchange、SharePoint Online、Teams、Intune)与主要员工租户隔离开来。
更改控件
业务合作伙伴访问的单独租户体系结构将协作工作负载与主员工租户中的更改分离。 专用租户中的管理员可以独立计划更改。 对租户中的更改控制应用相同的注意事项,如前一 “更改控制 ”部分所述。
帐户生命周期
在合作伙伴租户中,帐户管理包括需要访问权限的员工和外部合作伙伴用户。 对于员工,可以使用跨租户同步自动载入合作伙伴租户。 此方法类似于集成的多租户体系结构,但面向需要与外部用户协作的一部分用户。 在示例方案中,Contoso 只能将销售团队同步到合作伙伴协作租户,以在没有手动邀请的情况下显示为成员。 这些同步的 Contoso 用户可以是合作伙伴租户中的外部 (B2B) 成员。
外部用户载入方法包括以下选项。
- 如果合作伙伴有自己的Microsoft Entra ID,则可以使用权利管理访问包将合作伙伴用户加入具有适当访问权限的专用租户。 权利管理对于大型或正在进行的合作伙伴加入是可取的,因为它提供工作流审批、过期和跟踪。
- 业务合作伙伴访问权限的单独租户体系结构不会针对每位员工的大型即席自助服务邀请进行优化。 通常情况下,只有某些内部用户或管理员才能在特殊情况下邀请合作伙伴加入合作伙伴租户。 帐户生命周期更结构化。 可以通过过程批量预配内部用户或邀请他们。 可以通过受管理的过程载入外部用户。
凭据管理
在示例方案中,业务合作伙伴访问示例方案的单独租户体系结构考虑到 Contoso 员工有一个家庭租户。 在合作伙伴租户中,Contoso 员工使用其 Contoso 凭据登录到 B2B。
通常,将合作伙伴租户的跨租户访问设置配置为信任这些用户帐户的组织 MFA 和设备状态。 这样,当内部用户访问 Extranet 租户时,不会收到更多身份验证提示,并且其公司登录满足所需的控制要求。 对于合作伙伴用户,如果他们来自自己的Microsoft Entra租户(例如具有自己Microsoft Entra租户的供应商),则可以要求他们在租户中注册 MFA。 然后使用条件访问为合作伙伴租户上的所有来宾用户强制执行它。
合作伙伴访问租户可以接受外部用户的多个标识提供者类型(例如其他Microsoft Entra ID、SAML/WS 联合身份验证、Microsoft帐户)。 如果合作伙伴用户没有现有标识,则可以允许 一次性密码(OTP)身份验证。 每次登录时,他们都会收到一封电子邮件,其中包含密码。 在这种情况下,合作伙伴租户会在后台为他们创建用户帐户(作为没有密码的电子邮件一次性密码用户)。 它使用电子邮件地址作为用户名,通过电子邮件发送的 OTP 作为凭据。 这种方法对于外部用户来说更简单,因为它们没有要管理的帐户。 可以要求 MFA 或确保其电子邮件安全。
Collaboration
用于业务合作伙伴访问的独立租户体系结构中的外部协作不会针对内部用户提供无摩擦体验进行优化。 员工用户可以进行协作,但他们必须在合作伙伴访问租户中有意识地为该工作进行操作。 此方法需要单独的 Teams 频道和专用于外部协作的SharePoint网站。
真正的临时共享和邀请是不可取的。 相反,可以鼓励采用结构化方法。 例如,与用户通信,如果需要与供应商共享文件,请使用供应商SharePoint网站(Extranet SharePoint 网站),而不是内部OneDrive。 这样,合作伙伴协作就会在隔离的租户中进行。 协作在此模型中是故意的。 内部用户邀请合作伙伴加入合作伙伴租户,并在其中进行协作,而不是在主租户中临时协作。 此受控方法可以使用 Teams(包含共享频道或单独的团队),并在合作伙伴租户的治理下SharePoint网站。
在示例方案中,访问合作伙伴租户的 Contoso 员工和外部用户可能会遇到Microsoft Entra和其他Microsoft服务(如 Stream 和 Planner)中的 B2B 限制。
基于角色的资源分配
Extranet 租户包含员工和合作伙伴用户需要访问的资源(例如应用程序、SharePoint网站、Teams)。 使用角色和组管理访问权限和维护顺序和一致性。 在合作伙伴访问租户中使用 权利管理访问包 。
在示例方案中,Contoso 的合作伙伴访问租户可以具有名为 “供应商门户访问”的已批准访问包。 此访问包可以使用供应商门户的 SharePoint 和 Teams 中的必要角色自动授予内部或外部用户访问。
访问包可将用户添加到安全组,以授予对应用程序的访问权限。 包可以强制实施时间限制和审批。 在内部,可以创建一个规则,要求合作伙伴通过此类包。
风险管理
爆破半径
业务合作伙伴访问的单独租户体系结构可降低业务合作伙伴获得对企业租户中资源的未经授权的访问(有意或恶意)的风险。 由于其他租户提供的单独安全边界,因此可以缓解此缓解措施。 主要公司租户中的用户对合资企业或供应链应用程序没有可见性或意外访问可能至关重要。
- 实现允许列表方法,将允许的组织范围限定为外部协作,并具有跨租户访问设置和域允许列表等功能。 转换到受治理的协作与 Microsoft Entra B2B 协作文章介绍了如何保护对资源的外部访问。
- 为了防止枚举和类似的侦查技术的恶意或意外尝试, 请限制来宾访问 其自己的目录对象的属性和成员身份。
- 在业务合作伙伴加入后,他们有权访问具有广泛权限的环境应用程序和资源。 若要缓解意外暴露过度共享的风险,请实施预防性和侦探控制。 一致地对所有环境资源和应用程序应用适当的权限。
法规要求
业务合作伙伴访问权限的单独租户体系结构有助于在公司租户中包含适用的监管范围。
其他注意事项
维护 Extranet 租户时,运营开销是一个因素。 考虑单独的条件访问、单独的符合性配置和内容单独的 DLP 策略的开销。 考虑外部租户帐户流程的用户管理开销(请求、审批和定期清理)。
考虑来宾用户的Microsoft Entra ID 治理许可。