Azure 托管 Grafana 可以使用其系统分配的托管身份、用户分配的托管身份或应用注册来认证 Azure Monitor 数据源。 所选身份还需要一个Azure角色授权读取监控数据。
在 Azure 门户创建工作区时,系统分配的托管身份默认选择订阅范围的 Monitoring Reader。 只有创建工作空间的人有权限在该范围内分配 Azure 角色时,才会创建角色分配。
如果创建时没有分配角色,或者你想使用更窄的范围,请按照本文中的步骤操作。 在包含仪表盘所需监控数据的最小范围内授予访问权限。 你可以在订阅、资源组或单个资源范围分配角色。
Note
监控阅读器角色提供访问 Azure Monitor 指标和日志的权限。 要查询 Azure Monitor 工作空间中的 Prometheus 数据,请改为授予 Monitoring Data Reader。 欲了解更多信息,请参见连接 Azure Monitor 工作区。
先决条件
- 具有活动订阅的 Azure 帐户。 创建账户。
- Azure 托管 Grafana 工作区。 如果还没有,请创建一个 Azure 托管 Grafana 工作区。
- 一个包含你想要可视化监控数据的 Azure 资源。
- 你的 Azure Monitor 数据源所使用的身份对象 ID:
- 对于托管身份认证,配置 系统分配或用户分配的托管身份。
- 对于应用注册认证,使用应用注册服务主体的对象 ID,而不是其应用(客户端)ID。
- 在所选范围内创建角色分配的权限,如基于角色的访问控制管理员、用户访问管理员或所有者。
- 若要使用 Azure CLI 说明,需要 Azure CLI 2.75.0 或更高版本。 当你第一次执行
amg命令时,az grafana扩展会自动安装。
登录 Azure
关于门户操作说明,请用你的Azure账户登录Azure门户。
对于Azure CLI的指令,请通过运行 az login. 登录。
编辑 Azure Monitor 权限
使用Azure门户或Azure CLI为你的Azure Monitor数据源所用的身份分配角色。
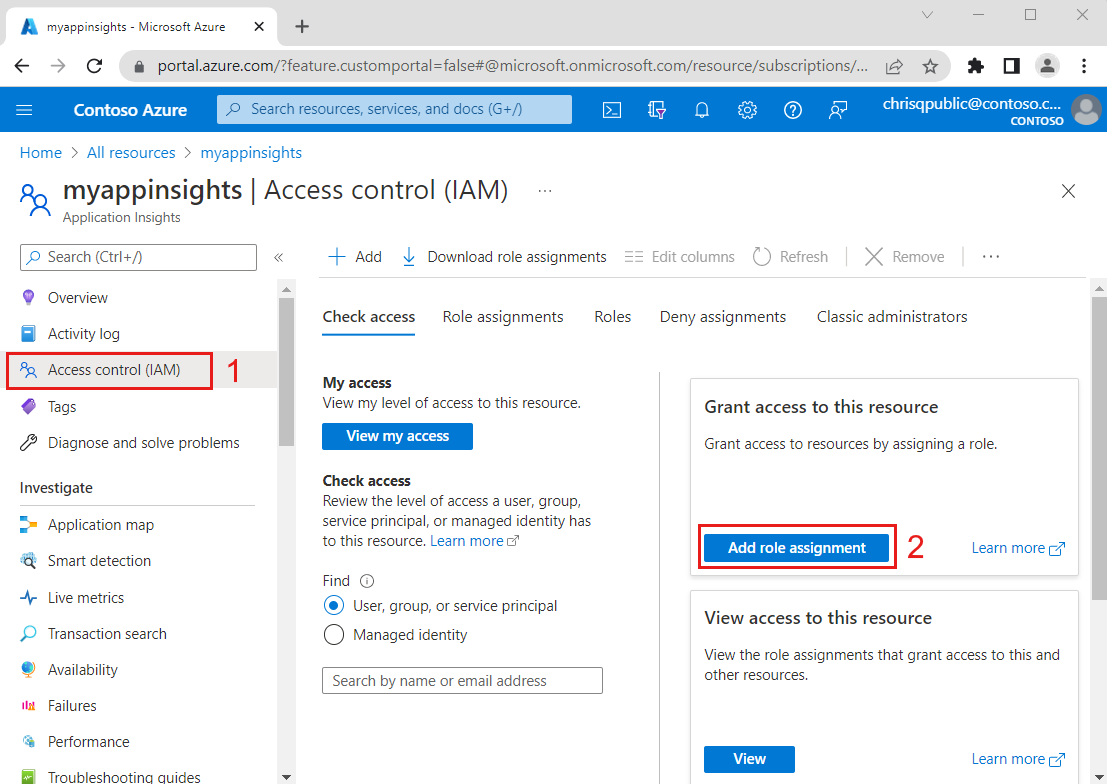
打开包含你想让 Azure 托管 Grafana 访问的监控数据的订阅、资源组或资源。
选择访问控制 (IAM)。
选择“添加”>“添加角色分配”。
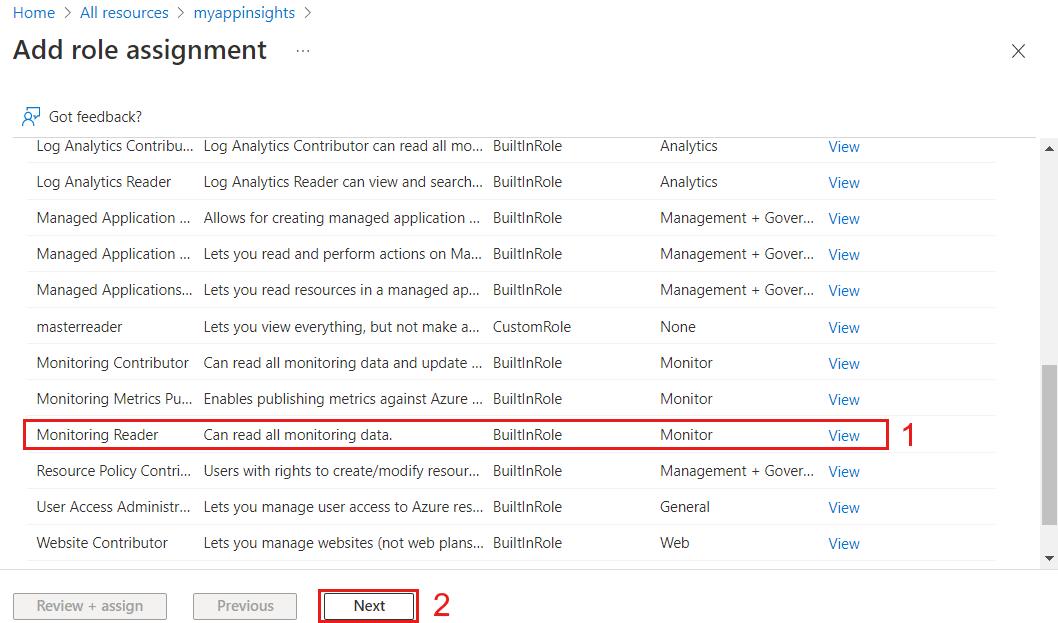
在“ 角色 ”选项卡上,选择“ 监视读取者”,然后选择“ 下一步”。
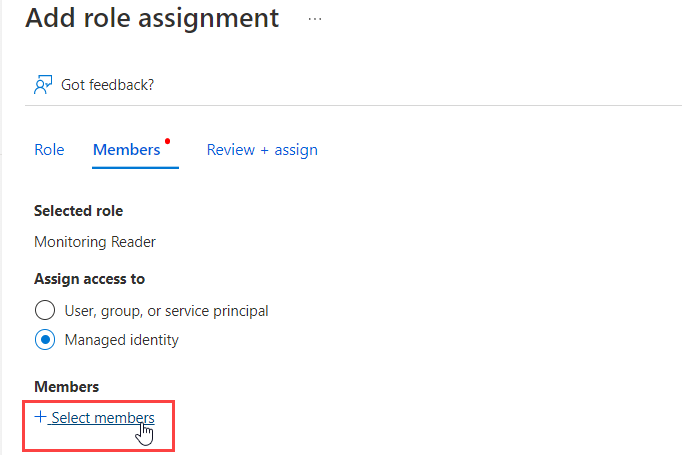
在“ 成员 ”标签页中,选择你的数据源身份的成员类型:
- 对于系统分配或用户分配的托管身份,选择 “托管身份”,然后选择 “选择成员”。
- 对于应用注册,选择 用户、组或服务主体,然后选择 选择成员。
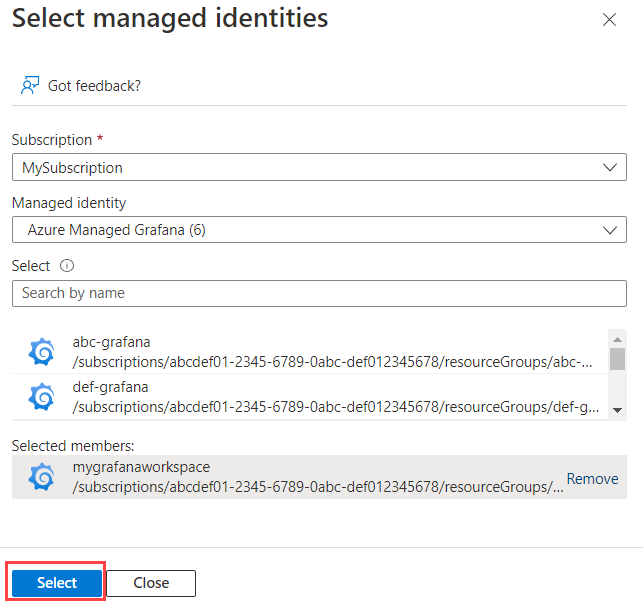
选择你的 Azure Monitor 数据源所使用的身份:
- 对于系统分配的身份,选择 Azure 托管 Grafana,然后选择你的工作区。
- 对于用户分配的标识,选择 用户分配的托管标识,然后选择该标识。
- 对于应用注册,请搜索并选择其名称。
选择选择。
选择 审核+分配,然后再次选择 审核+分配 以创建任务。
要验证分配,请返回到 访问控制 (IAM),选择 角色分配,并确认你的工作区具有 Monitoring Reader 角色。
有关将 Azure 托管 Grafana 与 Azure Monitor 配合使用的详细信息,请参阅 将 Azure 托管 Grafana 与 Azure Monitor 配合使用。