使用Microsoft Entra ID访问令牌授权对服务总线的REST请求。 本文展示了如何请求应用程序身份的令牌并通过 Postman 发送消息。 关于应用程序中的认证选项,请参见“认证应用程序”。
Prerequisites
- 一个Azure 服务总线命名空间和一个队列。 要创建它们,请按照创建 服务总线 队列操作。
- 在你的 Microsoft Entra ID 租户中注册应用,并在队列或命名空间作用域分配 Azure 角色的权限。
- Postman 桌面应用。
这个例子使用了 Azure 公有云端点和客户端机密进行手动测试。 对于在 Azure 托管的生产应用,最好在可用的情况下使用托管身份。
1. 注册应用并授予发送访问权
在 Microsoft Entra ID 中注册应用程序。 记录 应用程序(客户端)ID 和 目录(租户)ID。
为此测试创建一个 客户端密钥。 安全存储秘密值;使用该值,而非秘密标识符。
在队列范围内将 Azure 服务总线 Data Sender 角色分配给应用程序的服务主体,或者如果应用程序需要发送到多个实体,则在命名空间范围内分配该角色。 请参阅使用 Azure 门户分配 Azure 角色。
角色分配最多可能需要五分钟才能生效。
Important
请对客户端密钥和访问令牌保密。 测试时使用本地秘密存储,并且不要将这些值包含在共享集合、源代码控制、截图和日志中。
2. 在 Postman 中请求访问令牌
OAuth 2.0 客户端凭证流程使用 POST 请求,请求正文采用 URL 编码表单格式。
在Postman中创建请求并选择 POST。
输入
https://login.chinacloudapi.cn/<tenant-id>/oauth2/v2.0/token。 将<tenant-id>替换为应用程序的目录租户 ID。在 “正文” 选项卡中,选择 x-www-form-urlencoded,输入以下字段:
Key Value grant_typeclient_credentialsclient_id你的应用客户端ID client_secret你的客户端密钥值 scopehttps://servicebus.azure.net/.default确认该请求包含
Content-Type: application/x-www-form-urlencoded。 Postman 对表单值进行编码,包括密钥中的特殊字符。选择发送。 成功的响应包含一个
access_token值。 在下一个请求中,使用该值而不包含附带的 JSON 引号。
为 https://servicebus.azure.net/.default 请求令牌,而不是为单个命名空间 URL 请求令牌。
3. 向队列发送消息
创建另一个 Postman 请求并选择 POST。
输入
https://<namespace-name>.servicebus.chinacloudapi.cn/<queue-name>/messages。 用你的命名空间和队列名称替换占位符,比如https://your-namespace.servicebus.chinacloudapi.cn/orders/messages。在 Headers 选项卡中,添加以下值:
Key Value AuthorizationBearer <access-token>Content-Typetext/plain; charset=utf-8在 “正文” 标签页中,选择 原始 并输入
This is a message.。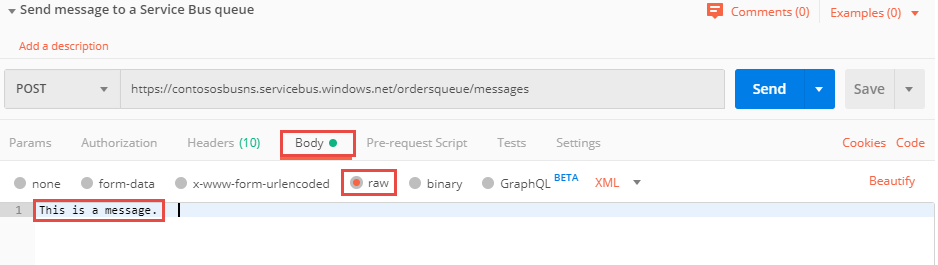
选择发送。 成功的发送消息请求会返回
201 Created。
等效的HTTP请求具有以下形状:
POST https://your-namespace.servicebus.chinacloudapi.cn/orders/messages HTTP/1.1
Authorization: Bearer <access-token>
Content-Type: text/plain; charset=utf-8

This is a message.
验证结果
在 Azure 门户中,打开队列,使用 服务总线 Explorer 查看消息正文。 Peeking 检查消息但不删除。 如果有其他消费者在运行,它可能会在你检查之前就收到消息。
如果发送请求返回 401 Unauthorized,检查令牌的受众和到期日、头部 Bearer 以及应用程序的角色分配和作用域。 当前令牌到期后再获得新令牌。 如果令牌请求本身失败,检查 Microsoft 标识平台 错误响应,并验证租户 ID、客户端 ID、秘密值和表单编码。
测试结束后,移除测试客户端密码以及你为本演练创建的任何角色分配或应用注册。