注释
当无服务器工作负载连接到客户资源时,以及当性能密集型服务跨区域向客户端传出数据时,Azure Databricks 会收取网络费用。 请参阅 了解 Databricks 网络成本。
本页介绍如何使用 Azure Databricks 帐户控制台通过 Azure 负载均衡器配置从无服务器计算到虚拟网络(VNet)中的资源的专用链接连接。
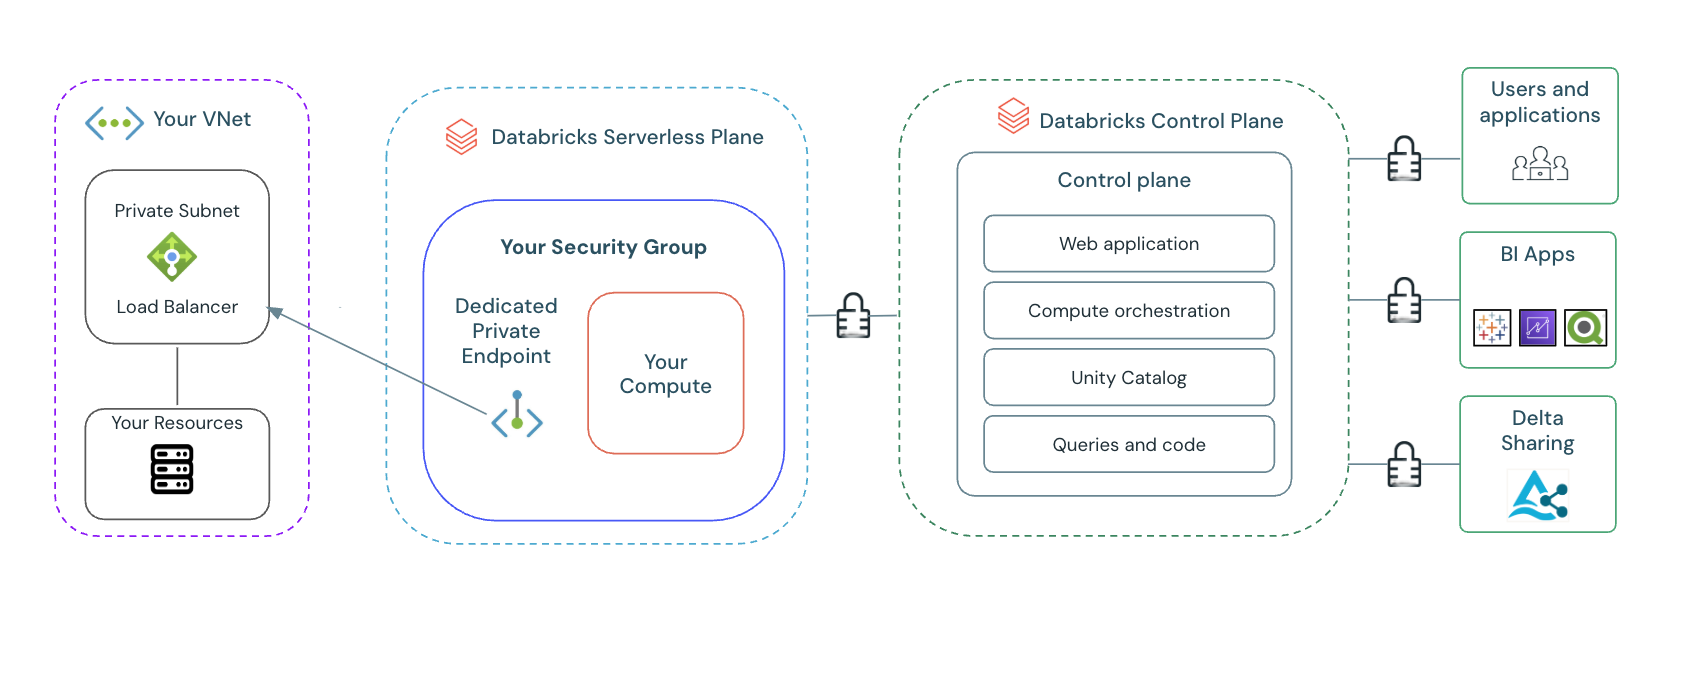
为无服务器计算配置专用连接提供:
专用且私密的连接:专用终结点专门关联到您的 Azure Databricks 帐户,确保只有授权的工作区才能访问您的 VNet 资源。 这将创建一个安全的专用信道。
增强的数据外泄缓解措施:尽管具有 Unity 目录的无服务器 Azure Databricks 提供了内置的数据外泄保护,但 专用链接 提供了额外的网络防御层。 通过将 VNet 资源置于专用子网中并通过专用终结点控制访问,可以显著降低在受控网络环境外未经授权的数据移动的风险。
要求
你的帐户和工作区必须位于高级计划中。
你是 Azure Databricks 帐户的帐户管理员。
至少有一个使用无服务器计算的工作区。 有关支持的区域,请参阅 无服务器可用性。
负载均衡器具有虚拟网络和子网,资源位于此子网中。
每个 Azure Databricks 账户每个区域最多可有 20 个 NCC。
每个区域可以有100个私有端点,按需分布在1到20个NCC中。
每个 NCC 最多可连接到 50 个工作区。
VNet 中资源专用连接的每个专用终结点规则最多支持 100 个域名。
不支持 DNS 追查和 DNS 重定向。 所有域名都必须直接解析为后端资源。
在 Azure 中配置专用连接
创建 Azure 负载均衡器
创建充当 VNet 资源的前端的 Azure 负载均衡器。 此负载均衡器链接到专用链接服务。
若要创建负载均衡器,请按照快速入门中的说明作 :使用 Azure 门户创建内部负载均衡器以对 VM 进行负载均衡。 完成以下内容:
创建负载均衡器资源。
添加前端 IP 配置:这是专用链接服务的入口点。
添加后端池: 此池包含 VNet 资源的 IP 地址。
创建运行状况探测: 配置运行状况探测以监视后端资源的可用性。
添加负载均衡规则: 定义将传入流量分配到后端池的规则。
创建专用链接服务
必须创建专用链接服务,以安全地将负载均衡器公开到专用终结点。 验证专用链接服务是否在负载均衡器 所在的同一区域中 创建。
有关说明,请参阅 Azure 文档: 使用 Azure 门户创建专用链接服务。
创建或使用现有的网络连接配置 (NCC) 对象
Azure Databricks 中的 NCC 对象定义工作区的专用连接设置。 如果 NCC 已存在,请跳过此步骤。 创建 NCC 对象:
作为帐户管理员,请转到帐户控制台。
在边栏中,单击“ 安全性”。
单击 “网络连接配置”。
单击“ 添加网络配置”。
输入 NCC 的名称。
选择区域。 这必须与你的工作空间地区匹配。
单击 添加。
创建专用终结点
此步骤将专用链接服务链接到 Azure Databricks NCC。 要想创建专用终结点,请执行以下步骤:
在 帐户控制台中,单击“ 安全性”。
单击 “网络连接配置”。
选择在步骤 3 中创建的 NCC 对象。
在 “专用终结点规则 ”选项卡中,单击“ 添加专用终结点规则”。
在 Azure 资源 ID 字段中,粘贴专用链接服务的完整资源 ID。 在专用链接服务的 “概述 ”页上的 Azure 门户中查找此 ID。 示例 ID:
/subscriptions/\<subscription-id\>/resourceGroups/\<resource-group-name\>/providers/Microsoft.Network/privateLinkServices/\<private-link-service-name\>.在“ 域名 ”字段中,添加 VNet 资源使用的自定义域名。 这些域名必须映射到负载均衡器后端池中的 IP 配置。 输入客户端用于连接的特定资源实例的 DNS 名称,而不是服务级别或通配符域。 不支持使用专用 TLD(例如
.internal,.localhost或.test)的域。单击 添加。
确认在新添加的专用终结点中,“状态”列显示为
PENDING。
注释
添加为专用链接条目的域名会在网络策略中隐式加入允许列表。 这种隐式允许列表仅适用于指定域名的私有端点规则。 对于不指定域名的私有端点,在网络策略中明确添加该资源的FQDN。 请参阅 “设置出口规则”。
接受您资源上的专用终结点
在 Databricks 中创建专用终结点规则后,必须在 Azure 门户中批准连接请求。 批准连接:
从 Azure 门户导航到 专用链接中心 。
选择 “专用链接服务”。
查找并选择与负载均衡器关联的专用链接服务。
在 “设置”下的左侧栏中,选择 “专用终结点连接”。
选择待批准的专用终结点。
单击“ 批准 ”接受连接。
出现提示时选择“是”。
审批后,连接状态将更改为 “已批准”。
连接可能需要 10 分钟才能完全建立。
确认专用终结点状态
验证是否已从 Azure Databricks 端成功建立专用终结点连接。 请确认连接:
刷新 Azure Databricks 帐户控制台中的 “网络连接配置 ”页。
在“专用终结点规则”选项卡上,确认新专用终结点的“状态”列为
ESTABLISHED。
将 NCC 附加到一个或多个工作区
此步骤将配置的专用连接与 Azure Databricks 工作区相关联。 如果工作区已附加到所需的 NCC,请跳过此步骤。 将 NCC 附加到工作区:
在左侧导航中导航到 工作区 。
选择现有工作区。
在 “网络 ”类别下,选择“ 网络连接配置 ”下拉列表,然后选择已创建的 NCC。
对所有想要应用此 NCC 的工作区重复这些操作。
注释
NCC 是区域性的对象,只能附加到同一区域内的工作区。
后续步骤
| 资源 | Description |
|---|---|
| 配置到Azure资源的专用连接 | 使用 专用链接 建立从虚拟网络对 Azure 服务的安全且隔离的访问,绕过公共互联网。 |
| 管理专用终结点规则 | 通过定义允许或拒绝连接的具体规则,控制与Azure私有端点之间的网络流量。 |
| 为无服务器计算访问配置防火墙 | 为无服务器计算环境实施防火墙,限制和保护进出网络连接。 |
| 了解 Databricks 网络成本 | 数据传输和连接指的是将数据传输进出 Azure Databricks 无服务器环境。 无服务器产品的网络费用仅适用于使用 Azure Databricks 无服务器计算的客户。 |